




















実は危険な「IPv6」、その理由と対策【前編】
「IPv6ホストスキャン攻撃は不可能」が間違いである理由
膨大なアドレス空間を持つIPv6の場合、ホストスキャン攻撃は実質的に不可能だとの認識が一般的だった。だが実際は、攻撃に必要な労力はそれほど大きくないという。その理由とは?
2012年6月6日の「World IPv6 Launch」は、IPv6のセキュリティに関する誤った認識を見直す好機になった。IPv4と比べてアドレス空間が広がるIPv6では、ホストスキャンは攻撃側の相当な労力と時間を要するため、実質的に不可能だというのが一般的な認識だ。だがこの認識は、入念な分析による結論というより、むしろ都市伝説に近い。
本稿では、IPv6アドレスがインターネットでどのように設定されているかを検証し、IPv6攻撃の可能性をより現実的に考察する。
「IPv6は無敵」という神話
IPv6は、IPv4と比べてアドレス空間が大幅に拡大する。標準的なIPv6サブネットでは、理論的に2の64乗(約1800京)程度のホストが利用でき、IPv4サブネットと比べてホスト密度は大幅に低下する。つまり、1つのサブネットで利用できるIPアドレス数に対するホスト数の比率が小さくなるということだ。
この膨大なアドレス空間のため、IPv6ネットワークにホストスキャン攻撃を実行するには、とてつもない労力を要すると考える人が多い。1つのIPv6サブネットのホストスキャンに5億年もかかると見積もった推計さえある。
IPv4インターネットのホストスキャン
IPv6ホストスキャン攻撃について詳しく見る前に、IPv4インターネットでホストスキャンがどのように実行されているかを検証してみよう。
IPv4が提供するアドレス空間は限られている。理論的には、IPv4のアドレス空間全体は2の32乗(約43億)個のアドレスで構成され、IPv4サブネットで利用できるのは2の8乗(256)個のアドレスだ。このため、IPv4サブネットのホスト密度は比較的高い。
IPv4ホストスキャン攻撃の典型的な手順は以下のようになる。
- ターゲットとするアドレス範囲を選択
- 範囲内の各アドレスに試験パケットを送信
- 反応のあったアドレスを「有効」と認識
一般的なIPv4サブネットは、検索対象となるアドレス空間が比較的小さく、サブネットのホスト密度も高い。このことから、標的のネットワークで可能な限り多くのアドレスを連続的に試すだけで、攻撃を成功させるには十分だった。
IPv6インターネットのホストスキャン
IPv4と比べてIPv6へのホストスキャンが難しい要因として、以下の2つが挙げられる。
- IPv6のサブネットはIPv4と比べて格段に大きい(IPv6のアドレスは2の64乗個、IPv4の場合は2の8乗個)
- IPv6のサブネットはIPv4サブネットと比べてホスト密度が大幅に低い
こうした要因から、攻撃対象のIPv6サブネットにある全アドレスを連続的に試すのは、パケット数や帯域幅、攻撃実行に要する時間を考えると、現実的には不可能に思える。
IPv6のセキュリティ神話の崩壊
だがIPv6ホストスキャン攻撃は、実際にはそれほど労力や時間を必要としない。
まず認識すべきなのは、IPv6のホストアドレスは、2の64乗個のサブネットアドレス空間全体に無秩序に広がっているわけではないということだ。つまり、攻撃者は有効なノードを見つけ出すときに、サブネットアドレス空間全体を精査する必要はない。
また、IPv6アドレスがどのように生成され、設定されるのかを理解すれば、アドレス割り当てが無秩序になされているわけではないことが分かる。
IPv6アドレスオプション
下図は、IPv6におけるグローバルユニキャストアドレス(ネットワークにある特定ノードを示すグローバルで一意のアドレス)の構成である。
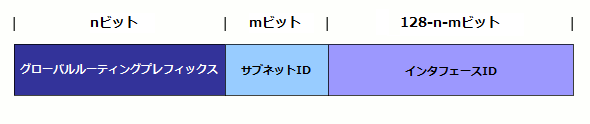 図:グローバルユニキャストアドレスの構成
IPv6グローバルユニキャストアドレスは、インターネットでの通信のために採用されたIPv6アドレスだ。IPv4と同様、一般的には、インターネットサービスプロバイダー(ISP)にインターネット接続を提供するアップストリームプロバイダーがグローバルルーティングプレフィックスを割り当てる。その上で、ローカルネットワーク管理者がサブネットIDを使って組織のネットワークを複数の論理サブネットに分割し、サブネットにおける特定のネットワークインタフェースを識別するインタフェースIDを指定する。
インタフェースIDの選択には、以下を含め多数の方法がある。
- MACアドレスの組み込み
- 下位バイトアドレスの採用
- IPv4アドレスの組み込み
- 冗長なアドレスの使用
- プライバシーアドレスや一時アドレスの使用
- 移行技術や共存技術の利用
残念ながら、いずれの方法もアドレスの検索範囲を狭めるため、IPv6ホストスキャン攻撃が容易になり、攻撃成功の可能性も高まる。後編では、それぞれの方法が抱える課題を説明した上で、IPv6ホストスキャン攻撃を防止する方法を考察する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー