





















体験版で知るWindows Server 2016操作テク【第12回】
Windows Server 2016の新機能をチェックする──仮想ベースセキュリティ編(2/2 ページ)
セキュリティチップ「TPM」を仮想環境で再現する
仮想化ベースのセキュリティで提供するもう1つの機能に「仮想TPM」がある。仮想ではない“物理”チップの「TPM」は、レベルの高いセキュリティを実現する負荷の高い演算処理を実行できるエンジンとコントローラーを統合した半導体チップだ。Windowsでは、ドライブ暗号化機能「BitLocker」で用いる暗号化キーの保存などに使っている。Windows 10のバージョン1607(「Windows 10 Anniversary Update」)以降は、TPM 2.0搭載が必須となった。
仮想TPMは、このTPMを仮想マシンに対して提供する機能だ。前述のようにWindows 10がTPM 2.0をシステム要件とするため、仮想環境でWindows 10を動かすなら、TPMを仮想化して各仮想マシンに提供する必要がある。
物理チップのTPMではコントローラーを統合している。そのためTPMを仮想化する場合には、コントローラーと同等の処理をするソフトウェアが必要になる。このソフトウェアも仮想化ベースのセキュリティで保護する必要がある。TPMが持つセキュアな記憶領域を仮想TPMで実現する場合も、資格情報ガードと同様に仮想化ベースのセキュリティを使っている。
仮想化ベースのセキュリティを実現する場合、万が一、Windows自体が乗っ取られていたりカーネルが書き換えられていたりしたら、セキュアカーネルで実行するコードが正しいものになっているとは限らない。不正に挿入したプログラムが不正なソフトウェアを動かしてしまう可能性がある。そうなると、仮想化ベースのセキュリティ自体が無効になってしまう。
このため、仮想化ベースのセキュリティ機能を利用する場合、システムの起動時点からプログラムコードが書き換えられていないことを検証しながらWindowsを立ち上げ、次いでセキュアカーネルを起動する。これには、ファームウェア仕様の「UEFI」(バージョンとして2.3.1以降が必須)や、メモリ管理仕様の「IOMMU」(I/O Memory Management Unit)または(インテルが用意したIOMMUの)「Intel VT-d」(Virtualization Technology for Directed I/O)などに準拠したハードウェアが必要になる。
UEFI準拠のファームウェアに書き換えができないプログラムコードを置き、ここからシステムの起動を開始する。このとき、プログラムは次に起動するプログラムに対して不正に書き換えられていないかどうかを検証する。
このように前段階で実行するソフトウェアが次に起動するソフトウェアに対して不正な書き換えのチェックを繰り返しながらWindowsを起動し、仮想化ベースのセキュリティ機能を実現するセキュアカーネルが起動する。
こうした条件があるため、仮想化ベースのセキュリティ機能を利用する場合でもハードウェアやCPUにTMP 2.0をサポートする機能が必要になる。ただ、最近のサーバ用ハードウェアであれば、こうした機能を全て有している。なおWS16のインストール前に、必要な機能をファームウェア側で有効にしておく必要がある。WS16でTPMは必須条件ではないが、できればTPM 2.0を搭載したハードウェアを選択した方がよい。
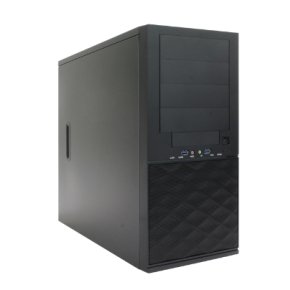
この連載ではWS16の期限付き評価版=体験版を実際のPCにインストールして、その新機能を実際に検証しながらその使い方を紹介している。インストールして検証するPCには、ドスパラ法人事業部の協力を得て、「DP EXPERT WS1」を使用している。 主な仕様は次の通りだ。
| CPU | Intel Xeon Processor E5-1620 v4(4コア8スレッド、動作クロック3.50GHz、キャッシュ10MB)1基 |
|---|---|
| チップセット | Intel C612 Chipset |
| システムメモリ | 16GB(ECC、Registered機能搭載、容量8GBのDDR4-2400×2枚) |
| ストレージ | 1TB(データ転送速度6Gbps、回転数7200rpmのSerial ATA準拠HDD) |
| グラフィックスカード | Quadro K620(グラフィックスメモリ2GB) |
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
5
世界のデータセンター容量は5カ国に69%集中、電力消費「5%の壁」が招くものとは?
-
6
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
7
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
8
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
9
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
10
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー