




















ベストプラクティスを集めた「Security Compliance Toolkit」
Windows 10の“激推し”セキュリティ基準とは? Microsoft無料ツール活用法
「Windows 10」のセキュリティを確保するには、Microsoftが提供している「Security Compliance Toolkit」を活用するのが良いようだ。
社内のデスクトップについてセキュリティ基準を明確に定めていない企業は多く、それはMicrosoft製品にもいえる。
自社で使っている「Windows 10」に適切なセキュリティ基準を設けたければ、「Microsoft Security Compliance Toolkit」を入手して、Microsoft推奨のセキュリティベースラインを活用しよう。このベースラインは、マルウェア防止など一般的なエンドポイントセキュリティ管理以外にも、多岐にわたるセキュリティガイダンスを提供している。
併せて読みたいお薦め記事
標準ツール「Windows Defender」でWindows 10セキュリティ対策
Windows 10のセキュリティリスク
Windows 10セキュリティベースラインとは
Windows 10セキュリティベースラインは、Microsoftが内外の専門家のフィードバックに基づいてベストプラクティスをまとめたものだ。企業のIT担当者はこれを自社のWindowsデスクトップのセキュリティ強化に利用し、セキュリティポリシーや基準の策定とサポートに役立てることができる。
これを使えばIT担当者の時間と労力の節約にもなり、IT担当者はWindows 10に設定する大量のグループポリシーオブジェクト(GPO)やセキュリティ設定に専念できる。また、Windows 10セキュリティのベストプラクティスを策定、実施することで、ネットワークセキュリティ関連リスクを抑える業界基準に従っていることをビジネスパートナーや顧客に示す材料にもなる。
このガイダンスはWindows 10の開発元であるMicrosoftの十分な調査と的確な知識に裏付けられており、しかも無料で入手できる。
利用方法
Security Compliance Toolkitのうち、対象となるWindows 10バージョン用のファイルをダウンロードすると、そこに含まれるスプレッドシート(図1)に各セキュリティ分野別の推奨設定が記載されている。
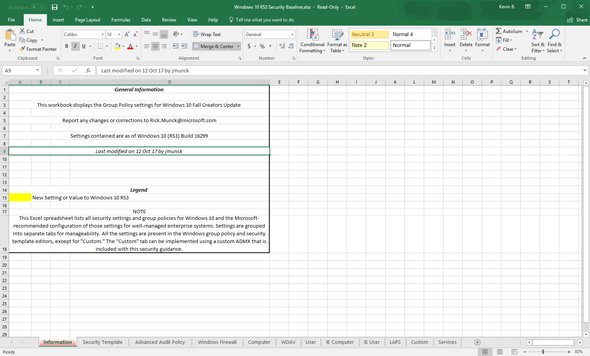 図1 Windows 10セキュリティベースラインのスプレッドシート《クリックで拡大》
IT担当者は、Security Compliance Toolkitの分析テスト機能を使って、自社のWindows 10用セキュリティベストプラクティスを策定できる。
例えば、「Windows 10 Version 1709 Security Baseline.zip」をダウンロードすると、上記のスプレッドシートに加え、必要なGPO、テンプレート、クライアントインストールスクリプトを入手できる。
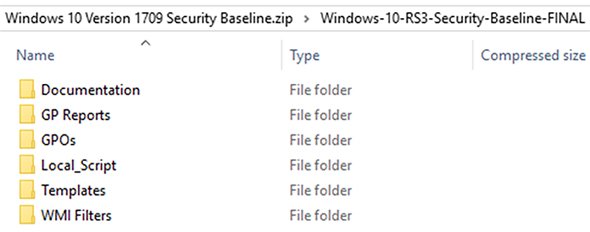 図2 Windows 10セキュリティベースラインの中身《クリックで拡大》
さらに、Security Compliance Toolkitのダウンロードページからは、Microsoftのポリシーアナライザツールや、ローカルWindowsポリシーを管理する「Local Group Policy Object Utility」もダウンロードできる。
Windows 10セキュリティベースラインを策定する場合は、Microsoftの推奨設定と、実際に必要な設定のバランスを考える必要がある。脆弱性・侵入テストの結果に基づき、自社の運用にとって最適になるように調整しよう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[ゾーホージャパン株式会社] サイバー攻撃からネットワークを守る上で確実に押さえておきたいポイントとは? -
事例
[アルプス システム インテグレーション株式会社] 中小企業でも安心して活用できる「手ごろなSOCサービス」とは? -
製品資料
[株式会社シーイーシー] 脱VMwareに成功した企業は何をどう実践した? 事例に学ぶ戦略立案&実装のコツ -
製品資料
[株式会社オービックビジネスコンサルタント] ランサムウェア攻撃を“二重の防御構造”で防ぐ、クラウド型基幹システムの実力 -
製品資料
[株式会社オービックビジネスコンサルタント] 動画で知るランサムウェア被害企業のリアル、会計データが無事だった理由とは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
AIの導入効果はどう測る? DMM.comのエンジニア組織に学ぶ効果検証のノウハウ
-
2
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
3
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
4
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
5
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
6
「Excel管理」では限界――製造現場の改善が進まない“隠れた原因”
-
7
「また同じ説明か」 消費者の半数が離脱するAIチャットbotの“記憶喪失”
-
8
「ノートPC派」は損をしている? Dellと考える“自作PC”のメリット
-
9
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
10
ランサムウェアに悪用された“Windowsの穴”とは? パッチで直らない脆弱性も
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
3
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
4
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
5
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
6
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
7
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
8
“あのファイル転送”で暗躍するノーウェアランサム
-
9
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー