





















賢い「セキュリティ予算」獲得術【第1回】
「セキュリティ予算不足」はなぜ解消されないのか? 調査結果から探る(2/2 ページ)
希薄な現状認識や“人ごと意識”がセキュリティ予算獲得を阻害
GISS2017-18で、国内組織とグローバル組織との違いが顕著に現れたのが、自らが直接の痛みを伴わないサイバー攻撃に対する捉え方だ。「セキュリティ予算増額のトリガー(きっかけ)となる可能性がかなり低いイベント」は何かを聞いたところ、「サプライヤーに対するサイバー攻撃」を挙げたのが、グローバル組織では23%なのに対し、国内組織では41%と4割以上に上った(図2)。「主要な競業他社に対するサイバー攻撃」を挙げたのが、グローバル組織では21%なのに対し、国内組織では32%だった。
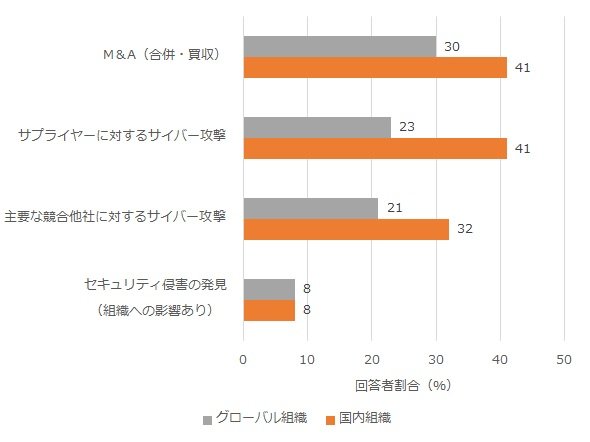 図2 セキュリティ予算増額のトリガーとなる可能性がかなり低い(0%~19%)イベント(出典:GISS2017-18、数値は小数点以下第1位で四捨五入)
インターネットを介して複数の組織や個人が密接に結び付く中、セキュリティ予算や必要な対策の不備は、その組織だけの問題とは言い切れなくなった。その組織が管理するシステムを乗っ取られて、他の組織への攻撃に加担してしまう可能性を高めることになるからだ。現状を正確に把握して適切な対策を講じなければ、こうしたリスクを低減することは難しい。
昨今のサイバー攻撃は、十分な資金、高度な知識・技術を持つ人材を組織的に活用し、効率的にその目的を達成しようとしていることは、もはや周知の事実だ。この認識でも、グローバル組織と国内組織との間では顕著な違いがある。GISS2017-18の「サイバー攻撃を行うのは誰か」という問いへの回答に「単独のハッカー」を挙げたのは、グローバル組織では39%だったのに対し、国内組織では57%に上ったのだ。
国内組織の意識や文化にも気になる点がある。国内組織の中には、IT部門やITベンダーに対して、情報システムの構築を“丸投げ”してしまうところがある。それはセキュリティ対策でも同様だ。背景には「誰かが必要な対策をしてくれるだろう」という、暗黙の“人ごと意識”がある。合議による意思決定を重んじることもあり、特に顕在化していないリスクへの対処を“先送り”する傾向もある。こうした意識が、十分なセキュリティ対策の実施、ひいてはセキュリティ予算の獲得を難しくしている一因だといえる。
セキュリティの基本的な目的に立ち返る
セキュリティ予算の位置付けに関しては、組織や人によって、投資と見なすべきか、費用と見なすべきかといった意見の違いがある。個人情報保護法や業界別の法制度、商慣習で規定されているセキュリティ対策の要求事項が曖昧で、やるべき事項が明確でないといった議論もある。
いずれにしても「組織の活動における安心・安全を確保する」という、セキュリティ対策の根本的な目的は揺るがない。その当たり前の視点をあらためて認識し、誰が何のために安心・安全を脅かすのかを正しく把握することが、適切なセキュリティ対策、適切なセキュリティ予算を考える上での基本になる。
次回は攻撃者の特性を踏まえた、セキュリティ対策と予算獲得の具体策を検討する。
藤井仁志(ふじい・さとし)
EYアドバイザリー・アンド・コンサルティング サイバーセキュリティ / Co-Lead パートナー
グローバルコンサルティングファームにてセキュリティプラクティスの日本リードを務め、ガバナンスを中心としたアドバイザリーサービスだけでなく、システム導入、システム運用までをカバーし、机上にとどまらない実現性の高いサービスを提供。金融機関、中央省庁、運輸業といった重要インフラ関連事業から製造業、小売業までの多様な業態に対して、セキュリティ診断、セキュリティ体制構築、システム導入、運用変革まで幅広く支援した実績を有する。特にマイナンバー(社会保障と税の共通番号)や、金融機関などの大規模マルチベンダー環境におけるシステム導入プロジェクトの統括技術責任者、セキュリティ責任者としての豊富な経験を有する。2017年8月にEYアドバイザリー・アンド・コンサルティングに参画し、サイバーセキュリティ事業の日本共同責任者を務める。セキュリティベンダー主催のカンファレンス、メディア主催のイベントなどでの講演、ソートリーダーシップ(Thought Leadership)としての寄稿多数。公認情報システムセキュリティプロフェッショナル(CISSP)。公認情報セキュリティマネージャー(CISM)。情報処理安全確保支援士集合講習認定講師。
Copyright © ITmedia, Inc. All Rights Reserved.


賢い「セキュリティ予算」獲得術
適切なセキュリティ製品を導入するにも、必要な予算が獲得できなければどうしようもない。だが足元を見ると、十分なセキュリティ予算が確保できている企業はむしろ少数派だ。世界的に見ても、国内企業はセキュリティ予算の獲得に苦慮しているという。その背景には何があるのか。そもそも「適切なセキュリティ予算」とは、どのように考えればよいのか。必要なセキュリティ予算を確実に確保するには、また限られた予算内で必要なセキュリティ対策を進めるにはどうすべきか。具体的に解説する。
この記事の著者

新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
3
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
AI導入が失敗する“真犯人”は現場のマニュアル 7割が陥る「標準化」のわな
-
7
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
8
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
9
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
-
10
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー