




















賢い「セキュリティ予算」獲得術【第1回】
「セキュリティ予算不足」はなぜ解消されないのか? 調査結果から探る(1/2 ページ)
セキュリティの脅威が高度化する中、国内組織は十分な対策を施すための予算を獲得できているのか。国内組織とグローバル組織の予算獲得状況に違いはあるのか。調査結果を基に見ていく。
 国内組織のセキュリティ予算の実態とは
セキュリティ対策の重要性が叫ばれているが、国内の企業や組織(以下、組織)は十分なセキュリティ予算を獲得できているのだろうか。その予算は世界の組織と比べて、どの程度の水準にあるのか。ソーシャルメディア、モバイル、ビッグデータ、クラウド、IoT(モノのインターネット)といった新テクノロジーがもたらす新たなセキュリティリスクに対して、適切な備えができているのだろうか。
本連載は、グローバルと国内の組織を対象にした情報セキュリティ調査「EYグローバル情報セキュリティサーベイ」(GISS:EY Global Information Security Survey)の結果を基に、国内組織のセキュリティ予算獲得状況と将来の見込みを示し、そこから見えてくる課題を整理する。GISSは、EYとEYアドバイザリー・アンド・コンサルティング、新日本有限責任監査法人が毎年実施している調査だ。本稿ではその最新版(以下、GISS2017-18)の結果を参照する。
インシデント感度が低下する国内企業
2017年も、組織や個人に対するセキュリティの脅威が、数多く明るみに出た。ITやセキュリティの専門メディアのみならず、一般紙がその被害を報じることも珍しくなくなった。以下のインシデント(セキュリティ事件/事故)は、セキュリティ専門家でなくても記憶に新しいところだろう。
- 海外大手ポータルサイトでの30億アカウント以上という大規模な個人情報の漏えい
- 海外のみならず国内組織にも被害を広げ、“史上最大”のランサムウェア(身代金要求型マルウェア)攻撃と言われた「WannaCry」
- 国内企業を標的に巨額の不正送金詐欺を招いた「ビジネスメール詐欺」(BEC)
一方で気になるデータがある。GISS2017-18で「重大なインシデントは発生していない」と回答した組織は、グローバル組織では43%だったのに対し、国内組織では69%と顕著な違いがあったことだ。この回答を素直に見れば、国内ではグローバルと比べて、重大インシデントの発生組織数が少ないことになる。だがサイバー攻撃のグローバル化が進む今、ここまで大きな差が生まれるとは考えにくい。むしろ「国内組織はインシデントに関する感度が低下しているのではないか」という懸念を持つのが自然だ。
サイバーセキュリティ攻撃は組織化やビジネス化が進み、ますます高度化し洗練されてきた。その結果、組織は攻撃を受けたことを認識しにくくなり、攻撃発生から認識までの期間が長期化している。経済産業省もこうした状況を踏まえ、経営者向けの「サイバーセキュリティ経営ガイドライン」を改定した。2017年11月に公開したバージョン2.0は、経営者が認識すべき「3原則」を従来版から維持しつつ、「検知」「復旧」といった事後対策の強化に触れ、国際的なガイドラインとの整合性を確保した。「事前対策だけでは昨今のサイバー攻撃に対処することが困難」との認識に基づいた変更だといえる。
セキュリティ予算不足に直面する国内企業
セキュリティ対策がますます難しくなる中、国内組織は、その活動に必要な予算を獲得できているのだろうか。参考になるのが、民間企業のIT活用状況を調べた経済産業省の年次調査「情報処理実態調査」だ。この2016年版(2017年3月発表)の結果によると、IT関係支出総額に占める情報セキュリティ対策費用の割合は、国内組織の全業種平均で2.6%。年間事業収入100億円以上の企業では2.6%、100億円未満の企業では6.8%となっている。
この予算規模で十分かといえば、そうとはいえない。
前述のGISS2017-18によると、グローバル組織も、国内組織もセキュリティ予算の増額を要望しているものの、その内容は若干異なる。特に大幅な予算不足を示す「76%以上の増額」を要望している組織が、グローバル組織では8.3%なのに対し、国内組織では26.1%と3倍程度の差があったのだ。セキュリティ予算の今後12カ月の見通しでは、「減額」と回答した組織がグローバルでは2.3%であるのに対し、国内では8.2%と、こちらも約4倍の開きがあった(図1)。
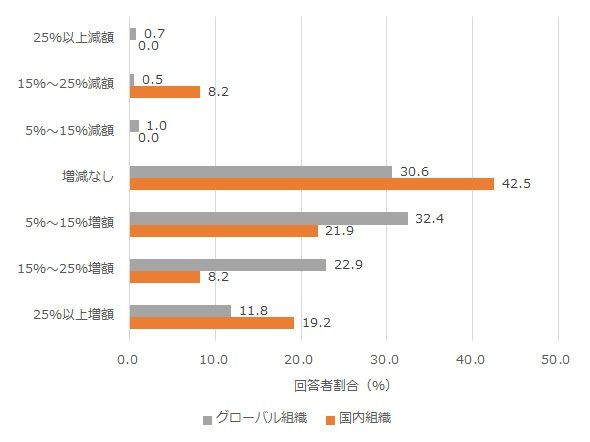 図1 セキュリティ予算の今後12カ月の見通し(出典:GISS2017-18、数値は小数点以下第2位で四捨五入)
限られたセキュリティ予算で、継続的な対策を推進している組織は少なからずある。一方で必要最小限の予算も確保できず、対策を進められないままの組織もある。こうした組織でもセキュリティ予算の増額を見込めればよいが、そうでない場合はどうなるか。当然ながら、十分なセキュリティ対策ができている組織との間の“格差”が、より広がることになる。こうした事情はグローバル組織でも国内組織でも変わらない。ただし国内ではグローバルと比べて、セキュリティ予算不足や減額の危機に直面している組織が多いことから、組織間格差の影響範囲が広がりやすい状況にあるといえる。
Copyright © ITmedia, Inc. All Rights Reserved.


賢い「セキュリティ予算」獲得術
適切なセキュリティ製品を導入するにも、必要な予算が獲得できなければどうしようもない。だが足元を見ると、十分なセキュリティ予算が確保できている企業はむしろ少数派だ。世界的に見ても、国内企業はセキュリティ予算の獲得に苦慮しているという。その背景には何があるのか。そもそも「適切なセキュリティ予算」とは、どのように考えればよいのか。必要なセキュリティ予算を確実に確保するには、また限られた予算内で必要なセキュリティ対策を進めるにはどうすべきか。具体的に解説する。
この記事の著者

新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー