




















IT部門は何ができるか
最大のリスクは「ユーザー」と「GDPR」 専門家が語るクラウドセキュリティの危機
「企業がクラウドのセキュリティ脅威に対策するよりも、クラウドの成長は早い」と専門家達は口をそろえる。だが、リスク管理は手の届くところにある。専門家が挙げた具体策は。
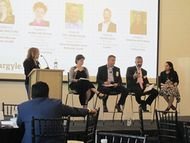 「Argyle 2018 CIO Leadership Forum」のクラウドセキュリティに関する議論の様子。左から:進行役のクリスティーナ・マッツォーネ氏、アリーナ・アロノバ氏、エリック・バリックロウ氏、ジェイソン・ヘイズ氏、タスネアム・ニップルワラ氏。
団体が設立されることで、あるテクノロジーが標準になったと分かる。これは電源コンセントが登場する前から変わらない。
208年の歴史を持つ保険会社Hartfordの例を見てみよう。損失の保護をビジネスにする同社は、クラウドコンピューティングを採用している。このテクノロジーはつい最近まで、業界を問わず企業のIT部門とビジネス部門の両方を震え上がらせていた。
データアーキテクチャマネジャーのアッシュ・ポダー氏は、米国コネチカット州にあるHartford施設のクラウド移行をサポートしている。従来のアプリケーションをクラウドへと移し、新しいクラウドネイティブなアプリケーションを構築している。その取り組みが多くの変化を引き起こし、新しいスキルが必要になっている。新しいコーティング方法や、新しいソフトウェア開発方法も求められる。
だが、Hartfordのクラウドへの移行作業でポダー氏はさまざまな課題に直面している。その中でも最も深刻なものがサイバーセキュリティだ。それにより、主要プロジェクトが妨げられている。
2018年5月2日に米国ボストンで開催した「Argyle 2018 CIO Leadership Forum」でポダー氏は次のように話した。「パブリッククラウドに着手しようとしているところだ。パブリッククラウドから社内ネットワークへの接続部分を強化しようとしている。そこで計画しているのが適切な制御を整備することだ。クラウドの利用を運用アプリケーション向けに開始する前に、ネットワーク機能を強化する」
Argyle 2018 CIO Leadership Forumの壇上に集まった少人数のIT部門の責任者が、クラウドコンピューティングセキュリティの脅威に言及した。つまり、ユーザーのプライバシーやユーザー自身の他、ユーザーを管理する方法などへのリスクについて話した。
プライバシーとクラウドセキュリティ
クラウドコンピューティングはこの数年で急速に成長している。そう語るのはコンサルティング会社Point Bのデンバーオフィスでプリンシパルを努めるジェイソン・ヘイズ氏だ。その理由をヘイズ氏は次のように説明する。「ミッションクリティカルなビジネスアプリケーションに、いつでもどこからでもアクセスできることが本当に求められている。それらのアプリケーションの場所が社内か社外かは関係ない」。ベンダーが新機能を導入し、企業がそれを活用することでさらに利用量は増える。それに伴い、新しいリスクや脅威がもたらされるだろう。
リスクの1つにプライバシーがある。「プライバシーは、適切なITセキュリティが実施/管理されているかどうかに左右される」とヘイズ氏はいう。「セキュリティが確保されなければ、顧客はもちろん、従業員のプライバシーさえ守れない」
現在、プライバシーの展望に変化が起きている。2018年5月25日にEU一般データ保護規則(GDPR)が施行された。この規則により、企業に許可されるEU居住者の個人情報処理方法が変わる。「もはや、手当たり次第にユーザーの情報を集めることはできない」とヘイズ氏は述べる。
IT担当者にとってGDPRは厄介な問題だ。メッセージ、電子メール、ドキュメントのような非構造化データを保持していないと保証することになるためだ。データを置いてあるファイル共有やその他のシステムをまたいでこうしたデータを保持できなくなる。
「これはIT担当者にとって本当に脅威になる。解決すべき大きな問題だ」(ヘイズ氏)
全ての中で最大のリスクとなるのはユーザー
だが、主なクラウドセキュリティの脅威は社内にある。
ヘイズ氏は次のように説明する。「セキュリティ分野における最大の脅威は今もこれからも常にエンドユーザーだ。従業員、それも通常は悪意のない従業員が企業データを漏えいさせる。ノートPCを抱えて喫茶店に行き、違法な動画をダウンロードして、ゼロデイ脅威を目覚めさせる。こうした脅威は企業のウイルス対策ソフトウェアをすり抜ける。その後、そのノートPC持って社内に戻ると、マルウェアが突如として企業データにアクセスできるようになる」
New Hampshire Army National Guardで最高情報セキュリティ責任者(CISO)を務めるパネリストのエリック・バリックロウ氏も同様に「ユーザーこそが最大のサイバーセキュリティの脅威だ」と話す。ユーザーであるNational Guard(州兵)の男女は非常勤で、1カ月に週末1回と1年間に2週間、指定地で勤務する。「だが、彼らにはフルタイムの責任がある。意思決定者であるため、当組織の管轄領域から離れて重要な業務を行う必要がある場合が多い」とバリックロウ氏は説明する。
「データが適切な方法、分類、用途で使われるようにする。そして、ユーザーが不注意でそうした知的財産を共有しないようにする。そうすることで、機密保持契約の維持を試みる」といったことがバリックロウ氏の主な懸念だ。
ヘイズ氏によると、クラウドコンピューティングセキュリティの脅威が存在するのは、クラウドの仕組みが原因でもあるという。つまり、企業のデータが別の企業のデータセンターで処理/保管されることだ。
「ベンダーが強力な管理手法を整備していなければ、ベンダーによって自社が数々のリスクにさらされることになる。こうした管理手法を整えて、自社が設定したセキュリティ基準に対してベンダーが独自の方法で従うようにしなければならない」(ヘイズ氏)
ベンダーに対して適性評価を実施していないリスクは「情報の損失だけではない」とヘイズ氏はいう。データ漏えいが発生した企業は、顧客やパートナー企業など、影響を受けた当事者によって訴訟を起こされる恐れがある。社内のサイバーセキュリティ基準に基づいてベンダーを評価/選定していることを証明できなければ、深刻な結果を招く恐れがある。
クラウドでのリスク管理
「クラウドコンピューティングセキュリティの脅威を管理する方法はある」とパネリストらは口をそろえる。ヘイズ氏が推奨したのは、米国国立標準技術研究所(NIST)や国際標準化機構が提示する通りのポリシーを採用することだ。
「このようなフレームワークが企業にもたらす機会を通じて自己評価し、弱点の位置を特定して、行動を起こすための実用的な手順を得る。クラウドに移行する場合はこうしたことが非常に重要になる。このような情報を持つ相手を信頼する」とヘイズ氏は述べる。
クラウド内で発生していることと、待ち構えている危険を可視化するために、バリックロウ氏が勧めるのはセキュリティ情報サービスとイベント管理サービスだ。こうしたサービスでは、アプリケーションやネットワーク機器から発せられたセキュリティアラートを分析できる。このような義務を外部委託することが重要になる。「こうしたことを実際に行うために十分なIT担当者を自前で用意することは、どんな企業でもほぼ不可能だからだ」
「これが優先順位リストに載っているなら、全てに対応し、フルタイムで取り組むためのチームや担当者を備えたベンダーと契約することだ。インターネットのリアルタイムの脅威に対峙することからは手を引くのだ」(バリックロウ氏)
包括的アプローチ
パネリストのタスネアム・ニップルワラ氏は、Eastern Bankで情報セキュリティ部門の統括責任者を務める。ニップルワラ氏によると、クラウドコンピューティングセキュリティの脅威に最も適切に立ち向かえるのは、IT部門とサイバーセキュリティ部門が孤立せずにビジネス部門と連携しているときだという。そうすることで、クラウドに移行するデータに関して重要な質問を投げ掛けられる。
「『このデータは非常に重要なものだから、多くの制御を追加する』または『これは公開することになるマーケティング用のパンフレットや資料だから、制御層をそれほど多く配置する必要ない』といったことを理解する」(ニップルワラ氏)
「組織全体を巻き込むことがサイバーセキュリティの文化を作る上で重要だ」とヘイズ氏は話す。セキュリティをIT部門だけの管轄にすべきではないという考え方は、ここ数年勢いを増している。
ヘイズ氏は次のように語る。「むしろ、だからこそIT部門で教育を用意し、エンドユーザーを支援することになる。エンドユーザーは、環境内における実際の物事の進行状況をIT部門よりも見通している。問題を報告し、行動を起こせるようにエンドユーザーを支援すべきだ。さらに、本当に賢明な決断を下せるように後押しし、情報の保護を促すことだ」
「ただし、企業でクラウドを検討する際には必ず重要になることがある。それは、クラウドにまつわる複雑な要素全てを適切に処理する十分に練られた戦略を用意することだ。これは、検討対象がSaaSであれ、クラウドインフラサービスであれ変わらない」とアリーナ・アロノバ氏は説明する。アロノバ氏は、教育出版およびサービス企業のCengageでテクノロジー運用統括責任者を務める。
「クラウドは単純なものではなく、非常に素晴らしい解決策になる。クラウドによって上乗せされる複雑さを後から考え直すのではなく、クラウドへの移行作業の一環として徹底的に考え抜く必要がある」(アロノバ氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー