




















DDoS攻撃や不正アクセスのリスク
IoT機器の不要なポート開放が攻撃成功の要因に NRIセキュアが分析
NRIセキュアが「サイバーセキュリティ傾向分析レポート2018」を発表した。調査ではIoT機器やWebサイトの、外部に開放された不要なポートが攻撃経路となっている傾向が見られた。こうした設定の不備を防ぐためには。
 NRIセキュア 原田氏
NRIセキュアテクノロジーズ(以下、NRIセキュア)は2018年8月21日、同社サービスの提供を通して2017年度に得たデータを基に集計、分析した年次レポート「サイバーセキュリティ傾向分析レポート2018」を発表した。同社サイバーセキュリティ開発部セキュリティコンサルタントの原田 諭氏は、本年度のレポートで注目すべき点の一つとして、意図せず外部開放されている不要ポートが攻撃者の標的になっていることを挙げる。
併せて読みたいお薦め記事
「IoTセキュリティ」についてもっと詳しく
- IoTが直面する5つの大変化、LPWANやセキュリティ脅威増加の影響は?
- 「Mirai」亜種、「Wicked」ボットネットはどのようにIoTデバイスを狙うのか
- NISTの「IoTセキュリティガイドライン」には何が書かれているのか
2018年度のセキュリティ動向
探索行為の対象になるIoT機器向けポート
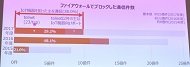 図 ファイアウォールでブロックした通信件数
2016年に世界で猛威を振るったマルウェア「Mirai」と同様、IoT(モノのインターネット)機器を悪用した攻撃が続いている。IoT機器が攻撃を受けた場合、DDoS(分散型サービス拒否)攻撃に悪用されたり、仮想通貨の採掘に機器のリソースを無断で使われたりする可能性がある。レポートによると、同社が提供するマネージドセキュリティサービスにおいて、ファイアウォールで2017年度にブロックした通信のうち、IoT機器を狙った通信の割合は38.0%だった。
IoT機器を遠隔操作するためのプロトコルには、telnetが広く使われている。telnetで利用されるTCPの23番ポート(以下、telnetポート)への通信の割合は、2016年度の48.1%から29.2%に減少。一方ファイアウォールでブロックした通信の総数は、約22億件から約25億件に増加した(図)。原田氏はこの結果を受け「攻撃者が悪用するポートの種類が分散しつつある」と言う。
原田氏は攻撃されることが多いポートとして、ルーターやデジタルビデオレコーダーなどのIoT機器を他の機器につなげるためのポートや、管理画面に接続するためのポートを挙げる。IoT機器は導入後すぐにインターネットに接続して利用できるように初期設定されていることが多く、そのままでは攻撃の影響を受けやすいという。具体的には、監視カメラを初期設定のログインIDとパスワードのままで利用することや、ルーターのファームウェアの自動更新を無効にしていることが、攻撃成功の要因として挙げられる。
原田氏によると、不要なポートが開放されているケースはIoT機器だけではないという。
ネットワーク機器やWebサイトの、不必要に開放されたポートも標的になる可能性がある。NRIセキュアが提供する、ネットワークやシステム基盤のセキュリティ診断サービス「プラットフォーム診断エクスプレスサービス」の診断結果によると、サービスを利用した24.9%のサーバやスイッチなどのネットワーク機器の内、24.9%で、本来インターネットに公開する必要のないポートが外部開放されていた。その多くはメンテナンス用のポートや管理用のポートで、システム構築時の考慮漏れや設定変更作業時の戻し忘れが原因だった。
同社サービス「Webサイト群探索棚卸しサービス」で診断した、インターネットに公開されているWebサイトの12.2%では、管理者用ツールへのアクセス経路(メンテナンス用経路)が開放されていた。原田氏はCMS(コンテンツ管理システム)などのWeb関連システムの管理者用ツールに対し「初期パスワードが広く知られていたり、バージョンアップされず脆弱(ぜいじゃく)性が放置されていたりするなどの問題を抱えている可能性がある」と話す。これらの問題を放置すると、不正アクセスやシステム乗っ取りのリスクが生じる。
設定管理とアクセス制御で安全な運用を
原田氏はポートやメンテナンス用経路のセキュリティを確保するために、導入時と運用時という2つの観点から対策を提案する。
IoT機器やネットワーク機器の導入時、公開Webサイトの構築時には、インターネットにつながるポートを不用意に公開しないことがポイントになる。例として、
- 初期設定の際に、telnetポートを使わない場合は無効化する
- サーバ管理用のパスワードを初期設定から複雑なものに変更する
などの対策が挙げられる。ファイアウォールのアクセス制限機能やIoT/ネットワーク機器のセキュリティ設定を用いて、外部からのアクセス許可対象を限定することも有効だという。
IoT/ネットワーク機器やWebサイトを運用する際は、定期的な脆弱性対策が必要だ。機器の脆弱性情報を把握してセキュリティパッチを適用することで、外部からの攻撃による実害の発生を防ぐことが有効だという。セキュリティパッチを適用できない場合はWAF(Webアプリケーションファイアウォール)やIPS(侵入防止システム)で代替する。設定変更の際に起こる作業ミスなどを見つけるために、不要なポートやメンテナンス用経路が開放されていないかどうか定期的に確認することも必要だという。「開放されている不要なポートをポートスキャンで洗い出すなど、現状把握から始めるのも選択肢の一つだ」(原田氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー