





















企業の弱みを握る
高額な身代金を要求する標的型ランサムウェアが増加 ソフォスの2019年予測
ソフォスが発表した「2019年版脅威レポート」によれば、標的を絞った「標的型攻撃」においてランサムウェアを使う事例や、攻撃対象であるOSの組み込み管理ツールを使った「環境寄生型攻撃」が今後増加するという。
Sophosは2018年の調査に基づき「2019年版脅威レポート」を発表した。日本法人であるソフォスの佐々木 潤世氏によれば、2019年は主に2種類の手法による攻撃が増加する見込みだという。1つ目は標的を絞った「標的型攻撃」で、ランサムウェア(身代金要求型マルウェア)による攻撃をきっかけに、標的へ身代金を要求する事案を予想する。2つ目は侵害先のOSに組み込まれた基本ツールを使って攻撃スクリプトを実行する「環境寄生型攻撃」(ファイルレス攻撃とも)だ。加えてモバイルデバイスの普及やIoT(モノのインターネット)化の進行に伴い、さまざまな機器に対する攻撃機会が増加することも懸念点として挙げた。
「標的型攻撃」化するランサムウェア攻撃
 ソフォスの佐々木 潤世氏
従来のランサムウェア攻撃は、数百万件のメールを自動配信するなど不特定多数を狙う手法を取っていた。自動化された手法は予測可能であり、防衛されやすい。ランサムウェア攻撃を仕掛ける攻撃者はそのような事情を受け、特定の企業や団体を標的とし、臨機応変に攻撃を実施する標的型攻撃を採用し始めたと佐々木氏は説明する。標的を絞ったランサムウェアによる攻撃で標的の弱みを握り、身代金を要求する手口だ。
例えば2018年3月に、米アトランタ市政府がランサムウェア「SamSam」によるとみられる攻撃を受けたことが明らかになり、同政府は財政データなどのバックアップを「人質」に身代金を要求された。2016年1月~2018年11月のSamSamを用いたサイバー攻撃による身代金の被害総額は670万ドルに上り、1回当たりの被害額平均はおよそ4万ドルだったと、Sophosの研究機関SophosLabは推計する。標的の数を減らす代わりに、1回当たりの被害額を大きくする――ランサムウェア攻撃を仕掛ける攻撃者が、標的型攻撃を採用する狙いはここにある。
組み込みツールで実行する「環境寄生型攻撃」
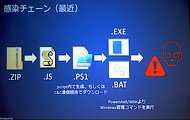 写真1:攻撃スクリプトを複数に分け、セキュリティシステムの検知から逃れやすくする(出典:ソフォス)
近年になり攻撃手段を「現地調達」するケースも増加していると佐々木氏は述べる。コマンドラインインタフェース「Windows PowerShell」など、攻撃対象のシステムに備わっている基本ツールを利用してスクリプトを実行する手法が、環境寄生型攻撃だ。こうしたツールをシステム管理者が無効にすることは非現実的であり、環境寄生型攻撃を防ぐことは難しい。
攻撃者は、環境寄生型攻撃そのものを検出させにくくするための手法も開発している。佐々木氏は「攻撃スクリプトを単一のマルウェアだけに実行させる方法は古くから存在する。近年の攻撃者は段階的な攻撃方法を用い、脅威検出プログラムの目をごまかす」と解説する(写真1)。例えば攻撃スクリプトを細切れにして順次実行したり、ネットワーク経由でマルウェアを取得するような指示を与えたりするという。
モバイルとIoTデバイスへの攻撃
モバイルデバイスは広く普及し、企業導入も進んでいるが、同時にそれらへの攻撃機会も増えると佐々木氏は予想する。同氏が取り上げた「フィッシング・イン・ザ・アプリ」と呼ばれる手法では、攻撃者はアプリケーションにWebブラウザ機能だけを持たせ、接続先としてフィッシングサイトを表示させる。アプリ本体はマルウェアとしての悪質な機能を持たないため、AndroidやiOSの公式アプリストアの審査をすり抜けてしまう。「モバイルジャッキング」では、違法なマイニングを実行する断片的なプログラムをアプリに仕込む。そうすることで、モバイルデバイスのユーザーは知らない間に違法行為に加担させられるだけでなく、余計なバッテリーや通信量を消費させられる。
IoT化の進行により、さまざまなデバイスがネットワークへ参加するようになることも、攻撃機会の増加につながる。「攻撃者がIoT機器を侵害し、botネット(感染した端末で構成されるネットワーク)に加える目的で攻撃を仕掛けてくる機会も増えるだろう」と佐々木氏は語る。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社ネットワールド] サプライチェーンのリスク対応は急務 いま中小企業に必要なセキュリティ対策は -
製品資料
[株式会社WeDraft] これからの個人情報管理運用に求められる「仕組み化」のアプローチとは? -
製品資料
[株式会社WeDraft] 個人情報管理をどう強化する? 実効性のあるデータガバナンスを築く仕組みとは -
技術文書・技術解説
[Tebiki株式会社] 製造現場の技術伝承を変える生成AI、勘と経験に頼らない業務標準化の仕組みとは -
製品資料
[Tebiki株式会社] 設備保全の脱・属人化ガイド “記録を予防保全に生かす”ための3ステップ
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
2
Java SEに「Java4Shell」、WebLogicも修正――今朝の情シスニュース
-
3
なぜ「WSUS」を捨てない? 非推奨でも35%が使い続けるワケ
-
4
「WSUS」更新終了で迫られる決断 8割が選んだ“本命”移行先ツールとは?
-
5
なぜ「Microsoft Teams」がランサムウェアの入り口になるのか?
-
6
「Microsoft 365」障害はなぜ拡大? “安全装置”フェイルオーバーのわな
-
7
大和証券や日経も被害に 2026年秋のインシデント集中で崩れた「防御の前提」
-
8
WordPressサイトの4割が旧版のまま 自動更新が止まる組織の共通点
-
9
Outlookでゼロデイ悪用、ChromeはXSLT停止――今朝の情シスニュース
-
10
IT製品の導入に関するアンケート「セキュリティ」編
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
5
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
6
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
7
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
8
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
-
9
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
-
10
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー