




















権限を正しく設定する
IT専門家が語るコンテナセキュリティのヒントと注意点
コンテナのセキュリティを確保するためには、コンテナ、ホスト、Kubernetes、アプリケーションの各構成を詳しく調べる必要がある。
優秀なIT部門がコンテナオーケストレーションを導入した。そこで問題になるのが、複数のソフトウェアが混在する大規模インフラの中で完全なセキュリティをどのように確保するかということだ。
まず着手しなければならないのは、セキュリティに抜け道ができる可能性をなくすために、「Docker」と「Kubernetes」両方のデフォルト設定を変更することだ。例えば配布されているコンテナイメージのデフォルトコンポーネントとして、「docker.sock」という名前が付いたソケットを考える。このソケットが、用途を管理するためのセキュリティツールなしでマウントされたとする。このソケットに脆弱(ぜいじゃく)性があると、攻撃者はこれを使用してホストOSにアクセスし、その後バックエンドデータベースにアクセスしてデータを持ち出してしまう恐れがある。同様に、KubernetesのAPIのデフォルト設定では、コンテナから悪意のあるポッドを通じてホストOSにアクセスされる恐れがある。
2018年9月前半に米ボストンで開催されたセキュリティカンファレンス「DevSecCon」のプレゼンテーションで、ジェイソン・パターソン氏は次のように語った。同氏は、オンラインバンキングと小売業者向けに金融取引システムを製作する企業NCRで、アプリケーションセキュリティアーキテクトを務める。「コンテナには他の仮想マシン(VM)と同じ問題もある。コンテナは、社内ネットワーク経由で相互に通信する。つまり、1つの構成ミスが環境内のほぼ全てのコンテナを危険にさらす恐れがある」
重要なのはコンテナのセキュリティ構成設定
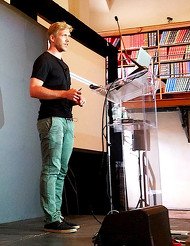 DevSecConでコンテナセキュリティに関して発表するHerokuのエティエンヌ・スタルマンズ氏
NCRは、Red Hatのコンテナ管理ツール「Red Hat OpenShift」を利用している。OpenShiftはKubernetesのAPIの設定に標準で制約を設けている。「だが認証情報を定義するためのセキュリティコンテキストについては、ユーザー自身が制約を設定しなければならない」とパターソン氏は言う。
一般に、ユーザーのアクセス許可と各コンテナの機能には可能な限り厳しい制約を設け、実行を承認された呼び出しと操作のみをホワイトリストに入れるようにコンテナイメージを構成するのが最適だ。しかし「それでもまだ最高の方法とはいえない」と同氏は付け加える。
「コンテナ外部、あるいはコンテナを実行しているホストOSで、コンテナの管理権限を持つユーザー(ルートユーザー)が実行可能なことを制限する、という選択肢もある」――DevSecConの別のプレゼンテーションでこう話したのは、PaaS(Platform as a Service)製品を展開し、2011年にSalesforceに買収されたHerokuでシニアセキュリティエンジニアを務めるエティエンヌ・スタルマンズ氏だ。そのためには、コンテナの管理者がLinuxカーネル内でアプリケーションをサンドボックス化するメカニズム「seccomp」の設定を調整して、アプリケーションのアクセス許可や権限を設定する必要がある。
「依然としてルートユーザーには権限があるが、コンテナ外での権限はなくなる。つまり、コンテナを利用するユーザーの全権限を削除してから、必要な権限だけを付け直すのが最適だ」(スタルマンズ氏)
特に重要なアプリケーションに対しては、ハイパーバイザーによる分離が必要だ。分離すれば、攻撃者がホストOSにアクセスする危険性はなくなる。Intel、Google、Microsoftなどのベンダーは、コンテナ分離用に調整を施したハイパーバイザーを提供している。
従業員管理とベンダー管理ソフトウェアを販売するBeelineは、「Smith」というOracle製のコンテナ構築ツールを使用して不必要なOS機能を取り除いている。Beelineでエンタープライズアーキテクトを務めるジェイソン・ルーニー氏は「このツールによって当社のDockerイメージのサイズは65MBから800KB~2MB程度にまで減らすことができた」と話す。
ホストOSよりもコンテナのセキュリティに注意
コンテナセキュリティに関する著名な手法の大半は、攻撃者が侵害したコンテナインスタンスから、ホストOSやその他のバックエンドシステムにアクセスしないよう抑制するというものだ。一方でAPIへの不正アクセスを防ぐことも重要だ。クラウドサービス「Amazon Web Services」(AWS)ベースのシステムへの攻撃で、ホストOSではなく、脆弱性のあるAPIを標的としていたものが注目を集めていたためだ。DevSecConのプレゼンテーションでこう語ったのは、ITセキュリティソフトウェアベンダーThreat Stackで、最高セキュリティ責任者(CSO)を務めるサム・ビスビー氏だ。
ビスビー氏によると、攻撃者は必ずしも大量のデータを探しているわけではないという。「セキュリティポリシーは、重要なデータだけではなく、インフラ全体をカバーしなければならない」と同氏は言う。
Kubernetesのバージョン1.8では、従来の属性ベースのアクセス制御から、ロールベースのアクセス制御(RBAC)に切り替えることで、APIのセキュリティを強化している。Kubernetesの導入企業、あるいはベンダーの大半が、RBACのKubernetesのAPIへのアクセスをデフォルトで実装するようになってきている。一方でユーザーは、信頼できないポッドがKubernetesのAPIと通信するのを防ぐために、構成設定を細かく調整する必要がある。
「(Kubernetesコミュニティーでは)RBACをデフォルト設定にしようという議論がある。『Calico』『Istio』『Weave』などのコンテナネットワーキングユーティリティーを通じて設定することも可能だ。しかしこれは新しい標準設定が決まるまで、ファイアウォールによる防御という原始的な手法が必要なことを意味する」(ビスビー氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[ファインディ株式会社] AI利用率だけでは説明できない成果 開発組織の競争力を生む「開発資本」とは? -
製品資料
[ニュータニックス・ジャパン合同会社] AI活用を成功へ導く、シンプルで費用対効果に優れたクラウド基盤とは? -
製品資料
[ニュータニックス・ジャパン合同会社] マネージドKubernetesには限界も――メリットをフル活用する新たな選択肢とは? -
技術文書・技術解説
[ニュータニックス・ジャパン合同会社] 決断の日が迫る「vSphere 8」サポート終了問題 考慮すべきリスクと選択肢は? -
製品資料
[サイバーソリューションズ株式会社] メール誤送信対策のルールが肥大化 苦しむ情シスはどうすれば救われるのか?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
3
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
4
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
-
5
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
6
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
7
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
8
祝10周年! 創業者も予想できなかったRaspberry Pi活用例
-
9
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
10
「IoT通信環境の構築・運用」に関するアンケート
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
7
「IT史に名を残すシステム障害」8選
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
10
マンガで学ぶXDR/MDRのメリット、中小企業のセキュリティ強化になぜ有効か?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー