




















歴史で分かる「ランサムウェアの進化」と対策【第6回】
標的型ランサムウェア攻撃の有力対策「EDR」の基礎 その利点と“限界”とは?
ランサムウェア攻撃の巧妙化に対抗する手段として「EDR」がある。EDRとは何なのか。どのように利用すれば、ランサムウェア攻撃による被害を最小限に抑えられるのか。EDRの“限界”も含めて解説する。
巧妙化するランサムウェア(身代金要求型マルウェア)攻撃に対抗すべく、組織の対策も変化してきました。近年目立っている標的型のランサムウェア攻撃については、侵入を完全に防ぐことが簡単ではなくなっています。そのため組織内のネットワークに侵入されたとしても、被害が発生する前に、いかに対処するかが重要です。
ランサムウェア攻撃に対して有効なツールが「EDR」(Endpoint Detection and Response)や、その拡張版とも呼ばれる「XDR」(Extended Detection and Response)です。まず標的型ランサムウェア攻撃が用いる手法を整理しながら、EDRがどのように機能し、ランサムウェア対策としてなぜ有用かを解説します。
併せて読みたいお薦め記事
連載:歴史で分かる「ランサムウェアの進化」と対策
- 第1回:いまさら聞けない「ランサムウェア」の歴史 “あれ”が全ての始まりだった
- 第2回:「RaaS」も登場 ランサムウェア攻撃が“ビジネス化”する理由と危険性
- 第3回:30年前からここまで変わった「ランサムウェア攻撃」の手口 有効な対策とは?
- 第4回:ランサムウェア攻撃者が悪用する「脆弱性」とは? その対処法とは
- 第5回:二重脅迫にサプライチェーン攻撃 ランサムウェア攻撃“要警戒の手口”と対策は
ランサムウェア攻撃は手口が巧妙化している
標的型ランサムウェア攻撃の特徴とは
標的型ランサムウェア攻撃は、標的を定めた上で組織内ネットワークに侵入し、最終目標であるランサムウェアの実行によってデータを暗号化するまでに、以下のように幾つかの攻撃ステップを踏みます(これらの攻撃ステップを順番通り、毎回全て実施するわけではありません)。攻撃者の目的は金銭の獲得です。それを達成するために、攻撃者はこれらのステップを踏みながら、できる限り価値のある情報を探し出し、被害規模を拡大させた上で、ランサムウェアの実行を試みます。
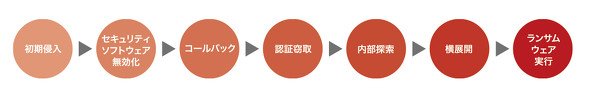 図1 標的型ランサムウェア攻撃のステップ例(トレンドマイクロの資料を基に編集部作成)《クリックで拡大》
攻撃者は不正な活動が被害組織に気付かれないよう、各攻撃ステップにおいてさまざまな脆弱(ぜいじゃく)性や正規ツールを悪用することで、セキュリティ製品による検出回避を試みます。エンドポイントのマルウェア感染を防止する「EPP」(Endpoint Protection Platform)の一般的な機能である「パターンマッチング」(データから文字列といったパターンを特定し、似ているパターンを探す方式)の場合、マルウェアだと確認できたプログラムについては確実に検出できます。しかし正規ツールによる活動は検知することが困難です。
| 攻撃ステップ | 攻撃手法の例 |
|---|---|
| 初期侵入 | ・VPN(仮想プライベートネットワーク)ツールの脆弱性を悪用して標的システムに侵入 ・フィッシング(情報窃取を目的とした詐欺)メールでVPN認証情報を不正入手 |
| セキュリティソフトウェア無効化 | ・オープンソースの「Process Hacker」などのプロセス監視・制御ツールを悪用してセキュリティソフトウェアを検出 ・マルウェア対策ツールの管理者権限を奪取 |
| コールバック・フィッシング(折り返し電話を促すフィッシング攻撃) | ・Fortraの「Cobalt Strike」などの脅威エミュレーション(模倣)ツールを悪用して攻撃手段を選択 ・AnyDesk Softwareの「AnyDesk」などのリモートアクセスツールを悪用して遠隔操作で攻撃を実施 |
| 認証窃取 | ・オープンソースの「Mimikatz」などの脆弱性検証ツールやオープンソースの「LaZagne」などのパスワード取得ツールで認証情報を取得 |
| 内部探索 | ・Famatechの「Advanced Port Scanner」やSoftPerfectの「SoftPerfect Network Scanner」(NetScan)などのネットワークスキャンツールを悪用してシステム内部の詳細な情報を入手 |
| 横展開(感染拡大) | ・Microsoftの「リモートデスクトップ接続」や「PsExec」などの遠隔操作ツールを悪用してシステム内でランサムウェア感染を拡大 |
| ランサムウェア実行 | ・自動バックアップ/修復機能を無効化 ・OSの自動実行機能を悪用してランサムウェアを実行 |
エンドポイントにおける次世代マルウェア対策ソフトウェア「NGAV」(Next Generation Anti-Virus)の機能に分類される「ふるまい検知」は、挙動からプログラムの実行内容が不正かどうかを判別することを可能にします。そのため正規ツールであったとしても、検出ルールに合致すれば検出できます。ただし、ふるまい検知では、業務で利用している安全なアプリケーションの挙動を「疑わしい」と判定してしまう「過検知」が発生することがあるため、過検知の回避を考慮しなければなりません。限りなくマルウェアに近しい挙動を確認した場合に限って検出するよう、ルールを設計することになります。
ふるまい検知でも検出できなかったエンドポイントの脅威を検知するには、攻撃の動きを監視するEDRが役立ちます。EDRは「正」「不正」を問わず、エンドポイントで発生した日々のイベントやプロセスのアクティビティーである「テレメトリー」を記録します。それによって、EPPでは検出が難しかったエンドポイントの潜在的な脅威について、侵入経路や影響範囲を特定しやすくなります。つまり単一エンドポイントの潜在的な攻撃活動の検知や対処に関して、EDRは効果的な技術だと言えます。
被害を拡大させないためには、組織内のエンドポイントにおいて、標的型ランサムウェア攻撃などの高度な手法の攻撃が発生した際、迅速に検知し、対処することが重要です。各攻撃ステップの攻撃手法については、ある程度共通性が見られます。米国のIT研究団体MITREは、攻撃の戦術を分析してノウハウ化したナレッジベース「MITRE ATT&CK」を公開しています。組織は、MITRE ATT&CKに合致する挙動を検知することで、攻撃の兆候をつかむことができます。
エンドポイントに特化したEDRには限界があります。それはエンドポイント以外、つまりシステム全体のデータを分析した上で、脅威を検知して対処することができないということです。そこでエンドポイント以外のネットワークやサーバといった複数のレイヤーで、日々のイベントやプロセスのアクティビティーを相関分析し、脅威の全体像を把握する包括的な製品・サービス群として、XDRが登場しました。
第7回は、標的型ランサムウェア攻撃に対するXDRの有効性を考えます。
著者紹介
平子正人(ひらこ・まさと) トレンドマイクロ
国内通信企業でネットワークサービスのプロジェクトマネジャー経験を経てトレンドマイクロに入社。主に「EDR」(Endpoint Detection and Response)と「XDR」(Extended Detection and Response)関連のセールスエンジニアとして、製品の提案や検証を担当。現在はシニアスレットスペシャリストを務め、セキュリティリスクの考察や、組織が取るべきセキュリティ対策の啓発に携わる。セキュリティの実用的な知識の認定資格「GIAC Security Essentials」(GSEC)を取得。
Copyright © ITmedia, Inc. All Rights Reserved.


歴史で分かる「ランサムウェアの進化」と対策
ランサムウェア(身代金要求型マルウェア)の歴史を振り返りつつ、企業がランサムウェア攻撃に対抗するための施策を考える。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社ガラパゴス] 「AIっぽい広告」の山に埋もれさせない AIマーケで着実に成果をだす秘訣とは? -
製品資料
[株式会社ガラパゴス] 「広告投資」調査レポート2026:勝ち組企業は何に投資しているのか? -
製品資料
[株式会社Helpfeel] 「問い合わせの渋滞」を解消、情シスの負担を軽減する“次世代型AI”活用方法 -
製品資料
[株式会社Helpfeel] 対話型AIエージェント×RAGで社内情報の検索/問い合わせを効率化するには? -
技術文書・技術解説
[株式会社クレスコ] ソフトウェア開発の属人化と手戻りをどう防ぐ? 速さと品質を両立させる方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
2
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
3
「コンテナ型データセンターの検討状況と課題」に関するアンケート
-
4
9割が頓挫する「AI内製化」 差がついたのはツールより設計力
-
5
Azure Red Hat OpenShiftは脱VMware問題の救世主になるか? 技術資料で解説
-
6
技術力だけでは「上に行けない」 シヤチハタCDOが語る、情シスが次の役割をつかむ条件
-
7
「ネットワークインフラの現状と課題」に関するアンケート
-
8
「ERP(統合基幹業務システム)の導入・活用」に関するアンケート
-
9
AI全部入り「Microsoft 365 E7」に企業が二の足を踏む訳 移行意向はわずか4%
-
10
「Microsoft 365」が乗っ取られる 跡形もなくMFAを破る手口
ホワイトペーパーランキング PR
-
1
マンガで解説:「ゼロトラスト」「SASE」の必要性とメリット
-
2
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
3
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
4
AIエージェントで多様な日常業務を効率化するための入門ガイド
-
5
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
5分で分かる「セキュア大容量ファイル転送サービス」の機能とメリット
-
8
ドラマで分かる、標的型攻撃メールの被害を受ける企業と回避できる企業の分岐点
-
9
少額減価償却資産が40万円未満へ拡大、令和8年度税制改正で押さえるべき変更点
-
10
「脱Excel」か「Excel快適化」か? 現場にやさしい業務改善の進め方
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー