




















複数クラウドに分散するアプリケーションをどう管理する?
「クラウドサービスにも社内ポリシーを適用したい」 そこで起こる3つの課題
「クラウドサービスを使うと、セキュリティや可用性を完全にコントロールできない」というわけではない。複数クラウドサービスを利用する場合でも、非機能要件に関する社内基準と整合性を取る方法はある。
アプリケーション環境は複雑化し続ける
「クラウドのサービスダウンやセキュリティを自社でコントロールし管理する方法が見当たらない……」。こうしたことを理由として、クラウドの利用に二の足を踏む企業は少なくない。IT部門にとっては、これまでの管理領域を超えて広がるクラウド上のアプリケーションの非機能要件(※)をどう管理するかが大きな課題になる。
※ 業務で必要とされる機能以外の要件のこと。例えば、レスポンスは3秒以内、年間のダウンタイムは1分以内、アクセスは従業員に限るなど、可用性、セキュリティ、パフォーマンス、運用性などの要件を指す。
非機能要件への課題は、アプリケーションを取り巻く環境の変化が引き起こしている。かつてアプリケーションは自社のデータセンターに配置され、クライアントもオフィスにあるPCがメインであり、それほど複雑ではなかった。しかし現在、アプリケーションの配置される環境は、自社のデータセンターだけではなく、ホステッドプライベートクラウドやパブリッククラウドなど、複数のクラウドにあることが一般的になりつつある。つまり、アプリケーションが配置される環境の分散化が進んでいる。クライアント環境もWindowsに加え、自宅のMac、スマートフォン、タブレット、IoT(モノのインターネット)と呼ばれるさまざまなデバイスに拡大し、高速なモバイル回線が普及したことでロケーションの制限がなくなり、多様化している。
IT部門の視点に立つと、アプリケーションが自社のデータセンターに配置されていることを前提とした非機能要件の基準で運用していると、その基準に収まらないクラウド環境についてこれまでと整合性が取れないという事態が起こってしまうのだ。
クラウドでの非機能要件管理、3つの課題
この課題は、クラウド環境を俯瞰してみた場合に大きく3つに分けられと考えられる。
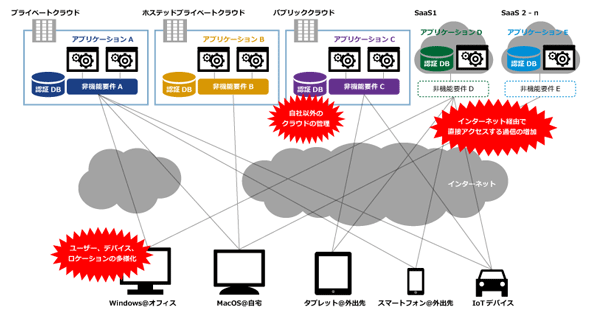 図1 アプリケーションの分散化より非機能要件の管理が破綻《クリックで拡大》
1つ目は、自社のデータセンター以外に配置されるアプリケーションの非機能要件を個別のインフラで管理し分散化していることだ。例えば、分散化されたアプリケーションの一部および全部がDDoS攻撃を同時に受けサービスダウンした場合、すぐに検知し対処することが困難になってしまう。
2つ目は、SaaSの利用拡大に関することだ。非機能要件の管理は、サービス提供者に委ねられており、IT部門がコントロールできることは限られている。例えば、認証については各SaaSに認証データベース(DB)を構築するので、社内の認証DBも含めて複数管理することとなる。従業員が退職し、ある認証DBからこの従業員のアカウント削除に漏れが生じた場合、セキュリティの問題が起こる。
3つ目は、自社のデータセンターを経由しないインターネット経由のトラフィックに対する非機能要件を、包括的にコントロールするポイントを持ち合わせていないことだ。アプリケーションの分散化とクライアント環境の多様化によりインターネットを経由したアクセスが増加している。例えば、IT部門で支給したデバイス以外はアクセスを許可しないという要件を自社のデータセンターを経由しないトラフィックに適用することは困難だ。
解決策のヒントは統合的管理されたプラットフォーム
この課題を解決するには、IT部門は従来の管理境界線を越え、クラウドを含む非機能要件をコントロールする新しい手法を必要とする。そこで有益な方法の1つが、アプリケーションがクラウドに分散配置され、クライアント環境が多様化しても、「いつ、誰が、どのデバイスを使って、どのアプリケーションにアクセスしようとしているのかを把握し、非機能要件を一元的にコントロールできるプラットフォーム」をネットワーク上に構築することだと考えられる。
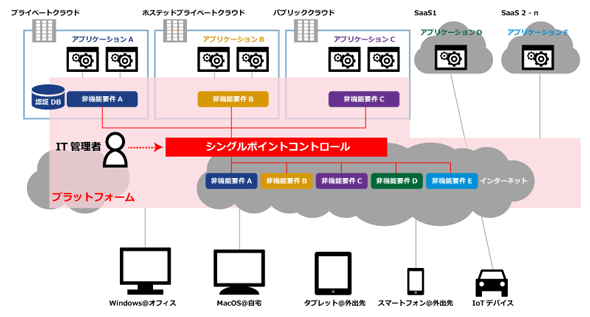 図2 アプリケーションの非機能要件を統合管理するプラットフォームが必要《クリックで拡大》
統合的に管理するプラットフォームを構築するには2つのステップがある。1つ目のステップは、自社のデータセンターを経由しないインターネット経由のトラフィックについて包括的に非機能要件をコントロールするポイントをインターネット上にクラウドとして構築してしまうことだ。そうすれば、インターネット経由のトラフィックをコントロールできるようになるだろう。
2つ目のステップは、アプリケーション環境ごとに個別管理している非機能要件と前述のクラウド上の非機能要件の管理を含め、全てをシングルポイントでコントロールする仕組みを構築し、IT部門はそのシングルポイントを変更管理さえすれば良い仕組みを作ることだ。シングルポイントで作成、削除、変更された非機能要件は、各クラウド環境やインターネット環境の非機能要件のポイントへ次々と波及していくイメージだ。
この「統合的管理されたプラットフォーム」がどのように課題を解決するのか、前述の課題を題材に説明しよう。
DDoS攻撃を解決
DDoS攻撃者の目的は、ターゲット企業のアプリケーションのサービスダウンだ。DDoS攻撃の種類は大きく分けて、ターゲットがISPと契約しているネットワークの帯域幅を超えるトラフィックを送信することで回線を飽和させ、正常な通信がネットワークを通らなくするタイプと、アプリケーションやミドルウェア、SSL通信などの脆弱性を突く少量のトラフィックを送信し、アプリケーションサイドの実行環境をダウンさせる攻撃の2つのタイプに分かれる。
回線の帯域幅を圧迫する攻撃に対しては、企業が契約しているネットワークに入る前の段階で検知・遮断する必要がある。この攻撃は、クラウド上で不正なトラフィックを検知し取り除いた後で、トラフィックを通常の回線へ流す対策が有効だ。また、アプリケーションサイドのダウンを狙う攻撃に対しては、アプリケーションの手前に配置されたインフラで食いとめる必要がある。しかし、アプリケーションが分散化された状況では、各アプリケーションにセキュリティ要件を展開して行くのに時間がかかる。統合的に管理されたプラットフォームがあれば、シングルポイントから各アプリケーションサイドとクラウドサイドへセキュリティ要件を展開し、迅速に攻撃を食い止めることができるだろう。
SaaSのアクセス管理を解決
分散されたアプリケーションに認証が必要な場合では、個別にIDとパスワードのアカウントDBが構築されるので管理負荷が高まる。また、SaaSへのアクセスはインターネット経由で直接アクセスされるのでIT部門がデバイス特定の要件やワンタイムパスワードのような強固なセキュリティを利用できないなどの課題を引き起こしている。こうした状況であっても、統合的に管理されたプラットフォームでSAMLと呼ばれる認証連係のプロトコルを使うと、プライベートクラウドにある認証DBを分散されたアプリケーションのための認証DBとできるので、複数管理する負荷とセキュリティリスクを削減する。
また、直接インターネットを経由してSaaSにアクセスする前に、クラウド上でデバイス特定やワンタイムパスワードの要件を定義することで、SaaSであってもIT部門のセキュリティ要件を展開できるようになる。
可用性の課題を解決
アプリケーションを分散配置することで、可用性を向上させる例を紹介しよう。プライベートクラウドとパブリッククラウドに同一のアプリケーションを配置し、プライベートクラウドがダウンしても自動的にパブリッククラウドへ誘導できるようにすることで、可用性を向上できる。それを可能にするのが統合的に管理されたプラットフォームだ。このプラットフォームは、各クラウドのアプリケーションの稼働を常時監視し、あるクラウドのサービスがダウンしても、瞬時にサービス提供可能なアプリケーションへユーザーを自動的に誘導することができる。つまり、サービスがダウンしてもユーザーはそのダウンを意識することなく、アプリケーションを利用し続けることが可能となる。
こうした仕組みは、DNSの名前解決の仕組みを巧みに使うことで実現する。プライベートクラウド環境であってもパブリッククラウド側であっても実現できるが、一元的かつ迅速に非機能要件を配置するという観点からは、クラウド上に配置する方が好ましいだろう。
自社のクラウド活用の「未来」を見据えた運用を
これまでの説明で、アプリケーションの分散化に伴い非機能要件のコントロール方法を変えていく必要があることをご理解いただけたと思う。しかし、現在のクラウドの活用度合いは各社それぞれ異なるだろう。「アプリケーションは自社のクラウドにしか配置されていないので非機能要件のコントロールが行き届いている」という企業も当然あるだろう。しかし、長い目で考えたとき、ビジネスを推進するという大命題からすると、クラウドの利用拡大は必然の流れだといえる。そして、アプリケーションの分散化が始まったときに、本文でお伝えしている内容が少しでも皆さまのヒントになればと思う。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
「身代金を支払う」以外のランサムウェア対策は本当にあるのか?
-
6
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
7
肥大化した「SFA」の沼 4カ月でBigQuery×AppSheetの新システムを構築した方法
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
ネットワールド、ICカード認証対応のシンクライアント構築アプライアンスを販売
-
10
次世代RPA「ハイパーオートメーション」が急成長か Gartnerが予測
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
4
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
“あのファイル転送”で暗躍するノーウェアランサム
-
10
「オンプレミス回帰」せざるを得ない“合理的な理由”
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー