





















クラウド時代の「認証」再考論【第3回】
「IDaaS」は“パスワード認証の悪夢”から逃れるための救世主となるか?(1/3 ページ)
ID/パスワード認証に関わる課題を解消する「フェデレーション」だが、自前でその仕組みを構築するのは骨が折れる。フェデレーションの恩恵を容易に享受できる「IDaaS」の実力に迫る。
連載第1回「“パスワードがない世界”が目前でも『パスワード使い回し』が大問題になる理由」ではパスワードを取り巻く問題を整理し、連載第2回「“パスワード認証の悪夢”から解放する『フェデレーション』の底力」では、その解決策である「フェデレーション」(認証連携)の導入方法について説明した。
フェデレーションは前回説明した通り、これまでオンラインサービス側が担ってきたパスワードの保管や認証を、他のシステムに任せることを可能にする。例えば企業がMicrosoftのオンラインオフィススイート「Office 365」を利用する場合、Office 365のログイン画面ではなく、「Active Directoryドメインサービス」(以下、AD)やLDAPサーバといった社内のディレクトリサービスで認証したいと考えるところも少なくないだろう。これを実現できるのがフェデレーションだ。
今回は、このフェデレーションをオンラインサービスとして提供する「Identity and Access Management as a Service」(IDaaS)を取り上げる。IDaaSはどのような機能を提供するのか、企業にどのようなメリットをもたらすのかを説明する。
併せて読みたいお勧め記事
“パスワード限界論”で再考する「認証システム」の現実解
“パスワードがない世界”が現実に
IDaaSはなぜ登場したのか
IDaaSが誕生した背景には、フェデレーションを導入する上でのハードルの高さがある。フェデレーションを実現するには、パスワードの代わりにオンラインサービスへ送信する許可証「トークン」の送受信や管理を担うサーバを構築・運用する必要がある。会社で保有するサーバ/ネットワーク機器の運用コストや管理者の負担を軽減するためにオンラインサービスを採用したにもかかわらず、認証のためにサーバを運用管理しなければならないのは、本末転倒ではないかと考える人もいるだろう。
セキュリティを意識しながら、導入・運用に掛かるコストを抑え、かつオンラインサービスを利用可能にしたい――。こうしたニーズに応えるべく登場したのが、ID/アクセス管理をオンラインサービスとして提供するIDaaSだ。
IDaaSのメリット1:多要素認証などの豊富なセキュリティ機能で「関所」として機能
IDaaSのメリットは、前述した会社で保有するサーバ数の削減によるコスト軽減だけではない。その他の主要なメリットとして挙げられるのが、充実したセキュリティ機能だ。
オンラインサービスへの不正アクセスを防ぐ1つの解が、複数の認証要素で認証強度を高める「多要素認証」だ。IDやパスワードなどの「知識要素」に加え、トークンや従業員カードなどの「所有要素」、指紋や虹彩などの「固有要素」といった他の認証要素を組み合わせることで、なりすましを防ぎやすくする。
多要素認証を実現するには、一般的にはユーザー企業が専用システムを導入・運用する必要がある。ID/パスワード認証に加えた2要素目の認証要素として一般的なワンタイムパスワードの場合、オンプレミスでシステムを構築・運用するとなると初期導入コストが相当な額になる。例えば1000ユーザーの場合、初年度に掛かるコストが数百万円から1000万円規模になる。もちろん2年目以降も保守費用が必要だ。多要素認証は重要だが、決して安い買い物ではない。
その多要素認証をIDaaSは「当たり前の機能」として提供している。従業員がWebブラウザからIDaaSのログイン画面へアクセスするときに多要素認証を要求し、全ての認証に成功した場合のみIDaaSを利用できる仕組みだ。ワンタイムパスワードを発行可能な無料のスマートフォンアプリケーションを提供したり、SMS(ショートメッセージサービス)によるワンタイムパスワードの送信を可能にしたりしているIDaaSもある。
IDaaSで多要素認証を設定し、かつオンラインサービス側の設定でIDaaSを経由しなければログインできないよう制御することも可能だ。その上でIDaaSのレポート機能を使えば、従業員がどのオンラインサービスへアクセスしているのかを追跡することもできる。まさに「関所」のような役目をIDaaSに担わせることができるわけだ(図1)。
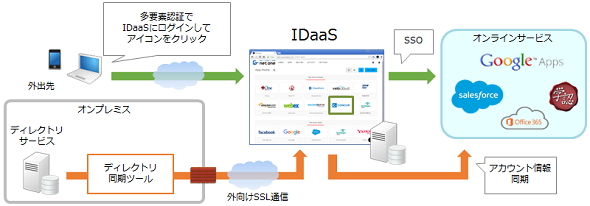 図1 IDaaSは関所のような役目を担う《クリックで拡大》
従業員の安全性と利便性を両立
インターネット経由でIDaaSへアクセスする場合は多要素認証を強制し、一方で社内のディレクトリサービスで認証に成功している場合にはIDaaSへのログインを免除する、といった運用もできる。つまり従業員が社内にいる場合は、ディレクトリサービスへのログインだけで複数のオンラインサービスへのシングルサインオン(SSO)ができるようになる。社内の業務システムでもディレクトリサービスによるSSOを可能にしていれば、社内外を問わずシステムへのログイン操作が不要になり、従業員にとっての働きやすさが格段に向上する。
その他にもIPアドレスに基づくアクセス制御機能を持つIDaaSもあり、例えば社内のIPアドレス以外からのログインを拒否することが可能だ。また正規のデバイスであることを証明するデジタル証明書を発行し、デジタル証明書を持たないデバイスからのログインを拒否する機能を備えたIDaaSもある。
Copyright © ITmedia, Inc. All Rights Reserved.


クラウド時代の「認証」再考論
クラウドサービスを中心とするオンラインサービスの普及やID/パスワード認証の“限界”が、企業の認証システムに見直しを迫る。認証に関する現状の課題を整理し、具体的な解決策を追う。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
7
データセンター事業者が「脱VMware」をした“例のライセンス問題”じゃない理由
-
8
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
9
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
10
「有線LAN環境」に関するアンケート
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー