




















MBSAでセキュリティ更新管理
MS純正のセキュリティ検査ツールMBSAを使いこなす
WindowsのMBSAは十分には活用されていないようだが、セキュリティアップデートの適用状況をチェックするのに役立つツールだ。
Microsoft Baseline Security Analyzer(MBSA)はWindows 2000が登場したときから存在し、無料かつ有用でありながら、多くのWindows環境でいまだに十分活用されずにいる。MBSAはWindows環境をスキャンしてセキュリティアップデートの適用状況をチェックするのに役立つ。直近では2008年5月にアップデートされて、Windows VistaとWindows Server 2008に対応した。最新バージョンのMBSA 2.1はMicrosoftから入手できる。
MBSA 2.1はユーザーインタフェースが更新され、これまでのバージョンよりも使いやすくなった。用語に日常的な単語が使われるようになり、アナライザは情報がうまく整理されて、付いていきやすくなった。図1が示す通り、フォーマットはWindows VistaやWindows Server 2008にあるWindows Security Centerの全体的なルック&フィールに溶け込んでいる。
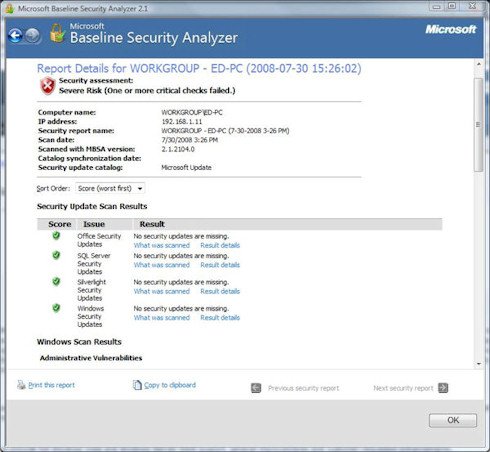 図1 Windows VistaマシンのMBSAによるリポート画面《クリックで拡大》
MBSAの準備
MBSAのGUIバージョンはどんなPCにも個別にダウンロードしてインストールできる(32ビット版Vista用はmbsa2mux86.exe、64ビット版Vista用はmbsa2mux64.exe)。図1の通り、インストール後はそのマシン用のリポートが作成される。MBSAのコマンドラインバージョンである「Mbsacli.exe」も、デフォルトで同じディレクトリ(C:\Program Files\Microsoft Baseline Security Analyzer)にインストールされる。
MBSAはPCごとでもワークグループベースでも十分機能するが、アーキテクチャは企業のネットワークを含め、あらゆる規模のネットワークに対応している。こうした機能を活用するには、IPアドレスのレンジを巡回するスクリプトを備えたMBSAのコマンドラインバージョンを使うといい。アナライザはすべてのリポートをPCのMBSAディレクトリに保存するが、その後の分析と修正のため、コンソール出力用にネットワーク上の共有フォルダを指定することもできる。Microsoftはこの作業を支援するため、役に立つサンプルスクリプトのセットまで用意している。
図2はIPアドレスの値に基づくサンプルスキャンを示している。ここでは特定のマシン群、すなわちプライベートIPクラスCネットワーク192.168.1.x、ノード番号2~5番(これは、たまたまわたしのローカルワークグループと一致する)のリポートを作成するためのシンプルなコマンドの例を示した。日付を「Workgroup Report 2-22-2009」というリポートのファイル名に組み込むと、コマンドは次のようなものになる。
上記のテキストをBATファイルに挿入し、必要に応じてリポート名とIPアドレスのレンジを操作するだけで、リポートのタイトルとIPアドレスのレンジをさまざまに変え、ローカルサブネットのコレクション全体をとらえたスクリプトを作成できる。また、/dドメインネームスイッチを使い、ターゲットドメイン内の全コンピュータをスキャンすることもできる。
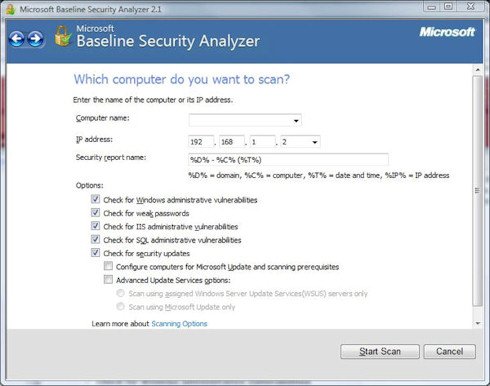 図2 MBSAスキャンは特定のIPアドレスをターゲットにできる《クリックで拡大》
MBSAはデフォルトで、MicrosoftのWindows Updateサーバの中の1台からWindowsアップデートの現行のカタログにアクセスする。しかし、独自のセキュリティベースラインを持つエンタープライズ環境では、MBSAをカスタマイズして別のサーバにアクセスするようにもできる。オフラインのスキャンが必要なネットワークのセキュリティを守るため、ソフトウェアを配布する特定のキャビネット(CAB)ファイルをターゲットにすることも可能だ。
MBSAの以前のバージョンでは、各ターゲットクライアントをスキャンするために必要なWindows Update Agent(WUA)が自動的にインストールされていた。バージョン2.1でもこのオプションは存在するが、デフォルトで無効にされ、管理者が自社のネットワーク上でのMBSAの動作をコントロールできるようになった。もっとも、ターゲットクライアントが適切なバージョンのWUAを実行していなければ、MBSAはスキャンを完了できない。このソフトがないPCは、エージェントソフトが更新されるかインストールされるまでスキャンはできない。
Windows Server Update Services(WSUS)のローカルインストールで更新が管理されている環境では、MBSAはUpdate Servicesサーバを使うよう指示されるだけかもしれない。現役のWSUSサーバが割り当てられていないクライアントでは、MBSAのターゲットになっているときはスキャンできないというエラーメッセージが出る。この設定は、管理者が管理対象のPCのみにMBSAスキャンを適用する手段として利用できる。そうでない場合、スキャンはWindows Updateオンラインからの最新データにのっとって行われる(MBSAのデフォルト動作モード)。
MBSAの利用
MBSAはさまざまな興味深い管理上の脆弱性チェック(ローカルアカウントのパスワードの特性、不完全な更新、パスワードの期限切れ、Windowsファイアウォール、自動更新、ファイルシステム、自動ログオン、ゲストアカウント、匿名制限、管理者アカウントチェック機能を装備)機能を提供している。また、IIS(Internet Information Services)とSQL Serverのスキャン、およびクライアントとサーバマシンの分析も可能だ。このように多数の機能を備えたMBSAは、特にスケジュールを組んだセキュリティスキャンや検査の一部として、定期的に使う価値がある。多くの組織は毎年実施し、月1回または四半期に1回の頻度でチェックを実施しているところもある。MBSAを使い始めてみれば、どんな情報が提供されるかがつかめるだろう。ユーザー数、ソフトとサーバの変更頻度、クライアントとサーバへのセキュリティアップデート適用方法に応じて、スクリプト式のMBSAスキャンを年に2~12回の頻度で実施できる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
「IBM iはDXのボトルネック」は誤解 意外と知らない今風モダナイズの効果
-
7
「朝8時にバッチが終わらない」データ爆発の危機をJPX総研はどう乗り越えたか
-
8
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
AI導入後に発覚する「社内文書を読めない」問題 情シスは何を直せばいい?
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー