




















NEWS
「IIS+SQL Serverが狙われている」――ラックがWebサイト改ざん攻撃に警鐘
ラックは3月中旬に発生した大規模なWebサイト改ざん攻撃の詳細を明らかにすると同時に、企業サイトの管理者に対策を施すよう呼びかけた。
ラックは3月27日、日本で3月中旬に起きた一連のWebサイト改ざん被害についてプレス説明会を開催した。正規のサイトがハッキングされてユーザーがマルウェアに感染するという被害で、国内だけではなく、世界中の企業、組織のサイトを狙った攻撃が数万ページ規模で行われており、同社は顧客企業などに対しあらためて注意を喚起している。
 JSOCチーフエバンジェリストの川口氏は「ここまで悪質な攻撃はなかった。アップデートをしていないクライアントPCが格好の標的になる」と語る
3月に行われた大規模な改ざん攻撃は、企業のWebサイトなどを掲載するWebサーバ上のアプリケーションの脆弱性を突いて、ページを閲覧したユーザーをマルウェアが仕込まれた悪質なサーバへと誘導するリンクを埋め込むというものだ。クライアントPCから金銭につながる個人情報を盗み出すプログラムをダウンロードさせる。
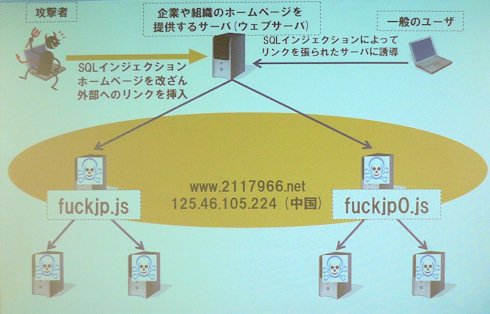 一連の攻撃では、中国にあるマルウェアサーバにリダイレクトする不正なJavaScript(fuckjp.js)をWebサーバに埋め込んでいる
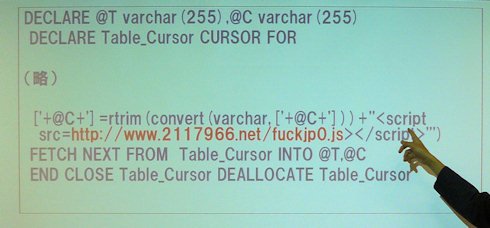 文字列型のテーブルすべてに誘導先のURL(赤字部分)を挿入する《クリックで拡大》
ラックが運営するセキュリティ監視センターJSOC(Japan Security Operation Center)では、「www.2117966.net」というサイトにアクセスするように仕向けるこの攻撃が、中国のIPアドレスから行われているとみている。2007年11月から3月初旬にかけて特定の顧客企業が中国のアドレスから同様の攻撃を受けていることを検知していたが、3月11日に急激に増加したことを受け、翌12日に注意を呼びかけるリリースを発信した。その後も攻撃は、誘導先のマルウェア感染サーバのIPアドレスを頻繁に変えながら続いており、同社は大規模な改ざん被害が再発する可能性を示唆している。さらに、IDS/IPS(不正侵入検知/防止システム)による検知を回避する手法が取られているため、発見や対策が後手に回る恐れもあるという。
クライアントPCのアプリケーションも更新を
今回のWebサイトのハッキングに使われているのは、SQLインジェクションという、第三者がWebアプリケーションなどのセキュリティ上の脆弱性を悪用してデータベースの不正な操作を可能とする手法。ラックによると、さまざまな業種の企業が満遍なく狙われているが、最も攻撃を受けているのはWindows Serverの標準Webサービス「IIS(Internet Information Services)」とデータベースサーバ「SQL Server」の組み合わせで運用されているサイトだという。ただし、ハッキングを受けやすい理由は、OSやWebサーバに問題があるのではなく、Active Server Pagesなどで開発されるアプリケーション自体に脆弱性があるためだと同社のJSOCチーフエバンジェリスト、川口 洋氏は指摘する。SQLインジェクションによる攻撃手法は2005年から存在し、同社もWebアプリケーションのセキュリティチェックを広く呼びかけ続けていたが、その一方で「残念ながら声が届いていない企業もある」(川口氏)。
ラックは攻撃の再発を想定して、サイト管理者やユーザーに次のような対策を推奨している。
○サーバ管理者
- 不審なURL(www.2117966.net)が含まれていないか、Webサーバのアクセスログを調査
- Webアプリケーションの脆弱性診断
- IDS/IPSによるネットワーク監視
○クライアント管理者
- 不正サイトのIPアドレス「125.46.105.224」「60.172.219.4」へのアクセスを遮断
- プロキシやファイアウォールのログ確認
- クライアントPCのウイルスチェック
○ユーザー
- Windows UpdateでOSのセキュリティパッチを適用
- OSだけではなくアプリケーションなどもバージョンを最新にしておく。特に「Microsoft Data Access Components(MDAC:MS06-014)」と「RealPlayer」の脆弱性が狙われる
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー