




















AWSやAzureなどで実例を解説
もう誰も信じない「性悪説セキュリティ」のススメ
性善説ではなく性悪説に立った「ゼロトラストセキュリティ」。物理環境での実現には制限もあるが、仮想化とクラウドの普及で実現が容易になってきた。具体的な製品/サービスを例に解説する。
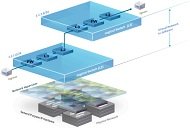 マイクロセグメンテーションがゼロトラストセキュリティの福音に(出典:ヴイエムウェア「VMware NSX」の製品資料)
「ゼロトラストセキュリティ」とは、ユーザーやインタフェース、アプリケーションなどを自動的には“信用しない”という姿勢を取るセキュリティモデルである。ゼロトラストセキュリティを物理的に実装すると、トラフィックは一元管理されたセキュリティデバイスを通過することになる。
ゼロトラストセキュリティでは、1台のデバイスで全てのトラフィックをフィルター処理しなければならないので、システムの拡大に応じたポリシー適用に対処するのは容易ではない。ただしシステム基盤やネットワークを仮想化していたり、クラウドサービスへ移行している場合は、比較的容易に対処できる。
データセンターでは、ハイパーバイザーベースのネットワークの副産物である「マイクロセグメンテーション」によって、ゼロトラストセキュリティを大規模で適用可能だ。マイクロセグメンテーションは、ネットワーク仮想化の仕組みを用いて、論理的にセグメントを最小化する仕組みである。
以前は米動画配信サービスのNetflixでクラウドアーキテクトとして働き、今は米ベンチャー投資会社のBattery Venturesで技術担当者として働いているエイドリアン・コッククロフト氏のポッドキャストによると、クラウドサービスには元来、マイクロセグメンテーションの機能が備わっていることが多いという。
以下では、さまざまな仮想化製品とクラウドサービスにおけるマイクロセグメンテーションとゼロトラストセキュリティの機能を紹介する。

VMware NSX
米VMwareのネットワーク仮想化製品である「VMware NSX」は、ハイパーバイザーで稼働するファイアウォール機能である「分散ファイアウォール」を利用して、異なるホストで実行中の仮想マシン(VM)間でゼロトラストセキュリティを実現している。また、同一の論理的なレイヤー2サブネットに存在するホスト間でも、セキュリティポリシーを作成できる。
VMwareのアプローチは、VMware NSXで構築したハイパーバイザーベースのオーバーレイネットワーク(ハイパーバイザーの仮想スイッチ同士がトンネル接続することで構築した論理的なネットワーク)において、分散ファイアウォール機能を利用することで、物理的なゼロトラストセキュリティを抽象化するというものだ。管理者は、各ハイパーバイザーの分散ファイアウォール機能で施行するルールを集中管理システムで作成する。
Amazon Web Services
クラウドサービスでは、ユーザー企業やサードパーティーは基盤となるハイパーバイザーに直接アクセスできない。つまり、ゼロトラストセキュリティを実現するには、ユーザー企業はAPI経由でハイパーバイザーにアクセスできるクラウドサービスを利用しなければならない。
米Amazon Web Servicesのクラウドサービス「Amazon Web Services」(AWS)の場合、パブリッククラウドと内部ネットワークをつなぐ接続を理解することが重要になる。
AWSで実行中のVMにアクセスする方法は、パブリックなインターネット接続に加え、ユーザー企業の拠点とAWSのデータセンターをIPsecベースのVPNで接続する「Amazon Virtual Private Cloud(VPC)」、ユーザー企業の拠点とAWSのデータセンターを専用線でつなぐ「AWS Direct Connect」の3通りある。
このうちAWS Direct Connectは、AWSのデータセンターに接続するレイヤー3の専用回線だ。AWSは、顧客のレイヤー2トラフィックが、AWS Direct ConnectやVPCに及ぶことを許可していない。
こうしたAWSの接続設計によって、AWSがホストするVMとオンプレミスのノード間ではゼロトラストセキュリティが本質的に確保できる。そこで問題となるのは、AWS内にあるVM間のトラフィックだ。
AWSでは、セキュリティグループを使用してVMへのネットワークアクセスを制御している。セキュリティグループは、おおまかに定義することも、綿密に定義することもできる。特定のVMには、1つだけでなく複数のセキュリティグループが適用される場合もある。
セキュリティグループで基本的に重点が置かれるのはIPトラフィックであり、非IPトラフィックをフィルター処理する必要はない。VPCでは、1:nの通信であるブロードキャストやマルチキャストといったトラフィックはサポートしていないことに留意しておきたい。
開発者は管理ツールの「AWSマネジメントコンソール」またはAWSのAPIを使用して、ルールを作成したり割り当てたりできる。ルールは受信トラフィックと送信トラフィックの両方に適用可能だ。デフォルトでは、送信トラフィックは全て許可し、受信トラフィックは拒否する。
1つのVMを複数のセキュリティグループに所属させることができるなど、詳細な制御が可能だが、それが原因で接続のトラブルシューティングが困難になることがある。また「Windows」と「Linux」ではセキュリティグループが異なるので、セキュリティポリシーが競合したり、重複したりすることもある。ただしこの問題は、どのゼロトラストセキュリティ機能でも起こり得る。

Google Compute Engine
米Googleのクラウドサービス「Google Compute Engine」のネットワークは、従来のネットワークと似ている。各VMはデフォルトのネットワークに割り当てられるので、同一ネットワークのVM間でトラフィックがやりとりできるようになる。
Google Compute Engineでは、ネットワーク間のトラフィックをブロックする論理ファイアウォールを用意する。ゼロトラストセキュリティを実現するには、VMごとにローカルのファイアウォールやLinuxが備えるファイアウォール機能「iptables」を利用するか、各VMを別々のネットワークに配置する必要がある。ただし、ローカルのファイアウォールやiptablesを利用すると管理が非常に困難になる。また、ルールに基づいた制御をするためにホストのCPUリソースが必要になるので、VMのパフォーマンスに影響を与える恐れもある。
Microsoft Azure
Microsoftのクラウドサービス「Microsoft Azure」(Azure)のネットワークは、Google Compute Engineのネットワークと似ている。VMは論理的なプライベートネットワークでグループ化できる他、ホストレベルで適用される「エンドポイントアクセス制御リスト(ACL)」を使って制御できる。ホストレベルでルールを処理することで、ローカルVMのパフォーマンス維持を可能にする。
Google Compute Engineと同様、Azureでは複数グループのVM群に対して、まとめてルールを適用することはできない。そのため、大規模な環境ではルールを把握することが困難になる場合がある。

各クラウドベンダーは、ゼロトラストセキュリティとマイクロセグメンテーション用に堅牢なモデルを用意している。AzureとAWSでは、開発者はアプリケーション内部でマイクロセグメンテーションセキュリティを組み込むかどうかを選ぶことができる。この仕様により、開発者はセキュリティ要件の急速な変化に対処可能なアプリケーションを作成できる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[日本オラクル株式会社] ピンチをチャンスに変えたEPR製品は? 先行企業の導入事例3選 -
技術文書・技術解説
[日本オラクル株式会社] 無自覚なリスク 秘伝Excelファイルが監査の壁、不正・ミスの温床となる理由 -
製品資料
[日本オラクル株式会社] 戦略的経理の第一歩 失敗のない「脱Excel」を実現する秘訣とは? -
技術文書・技術解説
[日本オラクル株式会社] いまさら聞けないオンプレERPとクラウドERPの違い 最適な製品をどう見極める? -
事例
[株式会社ビザスク] 連結売上高が約2倍に成長、富士フイルムが実践した新規事業創出の戦略とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
「ノートPC派」は損をしている? Dellと考える“自作PC”のメリット
-
4
エンジニアの生産性はどう測る? マネジメントに不可欠な可視化の実現方法とは
-
5
慶應義塾が「Notion」を選んだ理由 AI導入の盲点になる“情報のサイロ化”
-
6
ただなのに「12時間以内の復旧」も要求 無償OSSに商用レベルを求める企業の末路
-
7
「IoT通信環境の構築・運用」に関するアンケート
-
8
生データを隠してデータ連携 KDDIが4000万人の顧客情報を安全に分析できた理由
-
9
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
10
大阪証券取引所がHiRDBで実現した「世界トップレベルの応答速度」を誇る新売買システム
ホワイトペーパーランキング PR
-
1
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
2
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
3
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
4
バックアップは“取っているから大丈夫”なのか? ランサムウェア時代の備え方
-
5
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
6
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
7
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
8
5分で分かる Microsoft 365のデータ損失に備えるためのバックアップの仕組み
-
9
ネットワーク遅延の原因、「パケットロス」の基礎知識と効果的な解決策
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー