




















セキュリティと利便性の両立を目指すが……
「Firefox」の魅力、豊富なアドオンに危機? 認証制度はなぜ不評か(2/2 ページ)
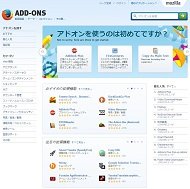 「Add-ons for Firefox」のWebサイト《クリックで拡大》
Mozillaは、2015年8月にリリースしたFirefoxのバージョン40から、AMO以外のサイトで提供されているアドオンを含む全てのアドオンについて、「アドオンガイドラインに沿っているかをMozillaによって検証され、電子署名されていること」を要求している。開発者は、拡張機能をAMOでのみ配布するよう義務付けられてはいないが、拡張機能はMozillaに提出され、検証と署名を受ける必要がある。
現在は、Mozillaによって署名されていない拡張機能に対して警告が表示されるだけだ。だが、2015年11月にリリース予定のFirefoxバージョン42からは、ユーザーはFirefoxの全てのβ版とリリース版で、署名されていない拡張機能をインストールすることができなくなる。このインストールができない構成を無効にする設定項目やコマンドラインオプションは用意されない。社内利用向けのアドオンなど一般配布されないアドオンの扱いについては、まだ詳細が発表されていない。
機能性とセキュリティのバランスを取ることは、ソフトウェア開発で常に取り組まなければならない課題であり、Webブラウザは特にそうだ。Webブラウザは、インターネットや未知の信頼できないソースのコンテンツにアクセスする際の最も一般的なインタフェースだからだ。Firefoxアドオンは、実行時にWebブラウザを完全なコントロールの下に置く。また、「Google Chrome」や米Appleの「Safari」とは異なり、Firefoxには、アドオンを相互に、あるいはWebブラウザから隔離する仕組みがない。前述したように、開発者が高度なカスタマイズや付加機能を実現できるのはそのおかげだが、これはもろ刃の剣でもある。
新しい検証および署名プロセスは、セキュリティをある程度改善するかもしれない。だが、潜在的な攻撃ベクトルを発見できるかどうかは、自動チェックと人手によるチェックに大きくかかっている。提出されるアドオンの数と最近のマルウェアの巧妙さを考えると、それは厄介な課題だ。
多くのFirefoxファンが、Mozillaが進めているこうしたアドオン関連の変更に失望している。特に不評なのが、ユーザーがリスクを理解した状態で未署名の拡張機能をインストールしようとしても、そのための方法がなくなることだ。またMozillaは、開発者に拡張機能を提出させ、長期にわたる検証を受けさせてからお墨付きを出すか、あるいは重大なセキュリティパッチをリリースさせている。そのために開発者にそっぽを向かれかねない。パッチがタイムリーに適用されなければ、拡張機能のセキュリティが低下する恐れもあるからだ。
アドオンの豊富さは、Firefoxの最大の強みの1つだ。だが、アドオンを提供するために今までよりも多くの手続きを踏まなければならなくなったことで、Firefoxをサポートしようとする開発者は減ってしまうかもしれない。このアドオン認証制度は、ユーザーを悪意あるアドオンから保護するのに役立つ可能性があるが、マイナス面もある。アドオンエコシステムを発展させ続けるとともに、平均的なユーザーの安全を守るという難しい両立が、今後ますます求められることになる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー