




















IEと同じ運命をたどるのか
新ブラウザ「Microsoft Edge」は、IEの“危険イメージ”を払拭できるか
次期OS「Windows 10」には、「Internet Explorer」の後継となる新ブラウザ「Microsoft Edge」が搭載される。これにより、同社ブラウザが抱えるセキュリティ問題を解消し、ユーザーに対するイメージを払拭することができるのだろうか。
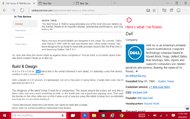 Microsoft Edgeの画面《クリックで拡大》
米Microsoftは、次期OS「Windows 10」で「Internet Explorer」(以下、IE)に代わる後継ブラウザを搭載することを明らかにしている。それに対し、一部では同社の対応が不十分であるとか、遅すぎたのではないかという声もある。
企業システムとの互換性を維持する目的として、今後もIEを利用できる見込みだ。だが、基本的には一から設計された新ブラウザがWindows 10の全エディションで標準となるだろう。
“反応が良くて最新式”の「Microsoft Edge」(以下、Edge)は、同社のブラウザが長年にわたって直面してきたセキュリティ問題を解消することができるのだろうか、それともIEと同じ運命をたどるのだろうか。
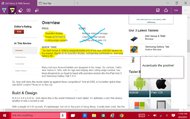 Microsoft Edgeのマークアップ機能《クリックで拡大》
Microsoftでは、こうした不安を取り除くための取り組みとして、「ますます複雑で巧妙化する攻撃」からユーザーを保護する技術を解説したブログを投稿している。
Edge(以前は「Project Spartan」と呼ばれていた)には、フィッシング攻撃やブラウザのハッキングを阻止するための機能が数多く備わっている。だが、同社ブラウザのセキュリティに対してユーザーが抱くイメージを払拭するのに十分なのだろうか。
フィッシング攻撃から身を守る
フィッシング攻撃やソーシャルエンジニアリング攻撃などからユーザーを保護するため、Edgeでは非対称暗号方式を用いた「Microsoft Passport」を使用する。これは煩わしいパスワードに代わってPINまたは生体認証を利用するものだ。
Edgeには、「EdgeHTML」と呼ばれる新しいレンダリングエンジンが搭載される。W3C標準に準拠したコンテンツセキュリティポリシーを使うことで、クロスサイトスクリプティングやフィッシングといった攻撃を防ぐことができる。また、Webサイトへのセキュアなアクセスを保証するHTTP Strict Transport Securityをサポートする。
他にも、潜在的に悪意のあるWebサイトをブロックする「Microsoft SmartScreen」、不正な証明書を使用したWebサイトから保護する「Microsoft Certificate Reputation」といった防御策を備える。
ブラウザのハッキングを回避する
Edgeでは、ブラウザ攻撃への対策を強化するため、DOM表現を“徹底的に見直し”する予定である。攻撃に対する耐性をコードに付けることができる。
VML、VBScript、ツールバー、Browser Helper Object(BHO)、ActiveXなどの攻撃対象になりやすい拡張機能をサポートしない方針だ。その一方で、HTML5に対応することで「機能の豊富さ」だけでなく、「ブラウザ間の相互運用性」も実現する。
EdgeはユニバーサルWindowsアプリとして提供される。外部の管理プロセスと各種のコンテンツプロセスは、サンドボックス内で処理される仕組みとなっている。また、64ビットシステム上の64ビットプロセスとして動作する。開発者によれば、これによりセキュリティ機能のASLR(アドレス空間配置のランダム化を「飛躍的に強化」することになるという。
解放済みメモリ使用の脆弱性に備えるMemory Garbage Collector(MemGC)、メモリ破損攻撃が襲い掛かる可能性がある場所を制限するControl Flow Guard(CFG)といった他のコントロールも備える。
Edgeのバグ報奨金プログラム
「あらゆる努力を払ったとしても、Microsoft Edgeには未知のセキュリティ脆弱性が存在するだろう」(Microsoftのブログ)
そうした脆弱性の影響を最小限にとどめるため、Microsoftは「Windows 10 Technical Preview Browser Bug Bounty」プログラムを発表した。このプログラムに参加すると、プレビュー期間にEdgeのセキュリティ問題を同社へ報告することができる。
プログラムの詳細はMicrosoftのWebサイトに「Project Spartan Bug Bounty」として掲載されており、現在も実施中で2015年6月22日に終了する予定である。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー