




















脅威は意外と身近にあり
iOS安全神話を台無しにするモバイルセキュリティ「3つの死角」
モバイル端末のセキュリティ問題では、危険な悪質アプリの他にもIT部門が対処すべき課題がある。
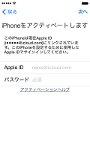 アクティベーションロックは盗難/紛失対策に有効《クリックで拡大》
モバイルマルウェアの出現はメディアで大々的に騒がれることがある。だが、それはIT部門が対峙すべき複数のモバイルセキュリティ問題の1つにすぎない。
端末の紛失や盗難、設定を誤ったアプリや情報流出アプリは、モバイル端末を脅かす重大なセキュリティ問題になる。そしてもちろん、企業はモバイルマルウェアの存在を無視できない。
以下の3つの脅威トレンドを全て考慮すれば、社内にある会社支給の端末や従業員の私物モバイル端末を守るために、リスクベースのアプローチを取る一助となる。
端末の紛失と盗難
スマートフォンやタブレット端末はひったくりの被害に遭いやすい。単純になくしてしまうモバイル端末はさらに多い。モバイルの普及に伴って端末の紛失や盗難の割合は増え続け、そうした端末に保存されている会社のデータへのリスクも高まっている。米Verizonがまとめた最新の情報流出調査報告書によれば、全情報流出事案の15.3%は、モバイル端末そのものを含む物理的な盗難や紛失が原因と報告されている。
幸い、このリスクを抑えるための基本的な対策は、全てのモバイルプラットフォームに備わっている。例えば、米Googleの「Android 5.0」ではようやく、保存されているデータの暗号化をハードウェアでサポートすることが義務付けられた。ただし依然として、この重要な保護機能をユーザーが無効にすることも可能だ。米Appleは「iOS 7」で、盗まれた「iPhone」や「iPad」を使えなくする「キルスイッチ」を導入した。「iOS 8」では、デフォルトで「アクティベーションロック」が有効で、端末の紛失や盗難に伴う情報流出への対策が初期状態から強化された。
情報を流出させるアプリの浮上
米Gartnerによると、2017年までのモバイルセキュリティ侵害は、端末に対するあからさまな攻撃よりも、モバイルアプリの設定ミスに起因する問題が大半を占める見通しだ。例えば、多くのモバイルアプリは自動的に「Apple iCloud」や「Microsoft OneDrive」などのパーソナルクラウドサービスとデータが同期される。IT部門がこれを遮断するか、この種のクラウドサービスを禁止しない限り、そうしたアプリは従業員や雇用主が知らないうちに会社の情報を簡単にパブリッククラウドに流出させてしまいかねない。
加えて、全く必要のないデータの権限を要求して収集するモバイルアプリも増えている。「Google Play」の無料アプリの多くにはアドウェアが含まれるが、こうしたソフトウェアはデバイス固有のIDや位置情報、連絡先といった情報を取得することによってプライバシーを危険にさらす。大抵の場合は「カスタマイズ」や「ゲーム」カテゴリのアプリに潜んでいて、比較的無害なアドウェアでさえもモバイル端末の速度を低下させ、偶発的なWebリクエストを発生させて個人情報や会社の情報を流出させる。
企業がこのリスクを避けるために打つ手はいろいろある。リパッケージされたアプリを非公認のアプリストアからインストールすることはIT部門の手で阻止できる。業務に使うモバイルアプリについては必ず評判をチェックしなければならない。会社のデータを隔離するもう1つの方法は、コンテナ化されたアプリやストレージを使うことだ。情報を流出させるアプリを全て遮断することは不可能かもしれないが、企業が注意深くアプリを管理して、モバイルアプリとモバイルネットワークの間のビジネスデータの流れを制御することはできる。
Androidにとどまらないモバイルマルウェア
この数年の間に、マルウェア作者は主にAndroidに狙いを定めてきた。Androidは世界で最も売れているモバイルOSであり、私物のスマートフォン向けの主流OSでもある。だが、仕事にモバイル端末を使う従業員が増える中、犯罪集団は企業の資産を狙ったマルウェアにあらためて照準を絞る公算が大きい。
サイバーセキュリティ分析企業の米Lookoutによると、現在のAndroidのセキュリティリスクは、高度化が進むマルウェア攻撃と、デバイスやネットワークに侵入するOSエクスプロイトで成り立っている。さらに悪いことに、多くのAndroid端末には「Android Open Source Project」(AOSP)ブラウザの脆弱性や「マスターキー」脆弱性がある古いバージョンのAndroidが搭載されており、犯罪集団に端末を乗っ取られて支配される恐れもある。
一方で、多くの企業はiOSがマルウェアとは無縁だと考えているが、これは真実ではない。例えばLookoutによれば、「WireLurker」や「XAgent」などの“サーベイランスウェア”(surveillanceware)はAppleが厳格に管理する「App Store」をかわし、企業のアプリのプロビジョニング方法を悪用してiPhoneやiPadにマルウェアをインストールする。さらに、iOSマルウェアは以前から脱獄端末を標的に据え、Cydiaストアのような代替ソースから不正なアプリをインストールさせている。
たとえモバイルマルウェアが現時点で企業にとっての重大な懸念事項にはなっていないとしても、幾つかの基本的な対策を講じておけば、大いに役に立つ。Androidアプリのサイドローディングの無効化や、脱獄/root化端末の監視と隔離を行い、OSのバージョン数を最低限に抑えて端末とアプリを常に最新の状態に保つことで、現在のモバイルマルウェアのリスクの大半は阻止できる。それによって、今後間違いなく浮上してくる新興の脅威に対応するための強固な基盤も確立される。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
「IBM iはDXのボトルネック」は誤解 意外と知らない今風モダナイズの効果
-
7
「朝8時にバッチが終わらない」データ爆発の危機をJPX総研はどう乗り越えたか
-
8
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
AI導入後に発覚する「社内文書を読めない」問題 情シスは何を直せばいい?
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー