




















主要なセキュリティインテリジェンス製品を一挙紹介
見えない危険をあぶり出す「セキュリティインテリジェンス製品」8選(1/2 ページ)
複数の情報源からセキュリティ情報を入手し、脅威の状況を可視化する「セキュリティインテリジェンス製品」。本稿では、主要なセキュリティインテリジェンス製品8種を紹介する。
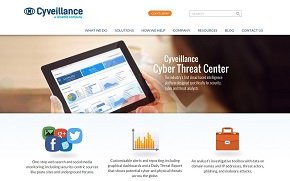 既にさまざまなセキュリティベンダーがセキュリティインテリジェンス製品/サービスの提供に乗り出している(画面は米CyveillanceのWebサイト)
「セキュリティインテリジェンス製品」は、データを分析およびフィルター処理して、自動セキュリティ制御システム用の管理リポートやデータフィードといった形で有用な情報を生成する。セキュリティインテリジェンスサービスを使用すると、企業はゼロデイ攻撃や標的型攻撃などの脅威やリスクへの理解を深めることができる。
ファイアウォールやマルウェア対策ソフトウェアなど、企業の防御手段が有効で最新の状態であることを保証するだけでは、今日の悪意を持った脅威から身を守るためには、必ずしも十分とは限らない。セキュリティインテリジェンス製品は、企業のインフラが脅威に後れを取らないように支援することで、脅威に対する条件を平等にするのに役立つ。その結果、セキュリティの専門家が積極的にセキュリティホールをブロックし、データ損失やシステム障害を防ぐ対策を講じるためのよりよい機会が与えられる。
ただし、セキュリティインテリジェンス製品はあらゆる企業に適しているわけではないことに留意されたい。主な理由は、包括的なサブスクリプションコストが非常に高くなることがあるからだ。セキュリティインテリジェンス製品の使用が適していて投資すべきだと判断し、その調達に向けて投資を始めた企業は、多種多様な製品が存在することに気付くだろう。
本稿では、現在の市場で主要なセキュリティインテリジェンス製品/サービスをまとめてみた。選定の手ほどきとなれば幸いである。
併せて読みたいお薦め記事
「インテリジェンス」が変えるセキュリティ対策
「コンテキスト」がセキュリティ対策にもたらすインパクト
Cyveillance Cyber Threat Center
米セキュリティインテリジェンスベンダーのCyveillanceは、セキュリティと脅威分析の機能を備えたクラウドサービスの「Cyveillance Cyber Threat Center」を提供している。このサービスは、何百万ものオンラインソースからデジタル情報と物理的な脅威データを収集する。
Cyveillance Cyber Threat Centerは、フィッシング攻撃のURLや悪意のある外部URLに関するデータフィードを提供し、リスクの高いホスト、ドメイン名、Webサイト、悪意のあるペイロード、IPアドレスを網羅している。このデータフィードは、HTTPSプロトコルを使用するWebサービスやセキュアなFTPを経由してXML形式で利用できる。
Cyveillanceの主な顧客は、自社でセキュリティ制御センターやセキュリティインテリジェンスセンターを保有しており、最低でも1人の常勤セキュリティアナリストを抱えている中規模から大規模な企業だ。
Dell SecureWorks
米Dell SecureWorksは、組織固有・グローバル双方のセキュリティインテリジェンスに加えて、あらゆる規模のユーザー企業向けのサービスやアドオンを提供している。
「Global Threat Intelligence」は、同社の全世界数千の顧客から収集した脅威データをベースにしたグローバルなセキュリティインテリジェンスサービスだ。サブスクリプションの内容に基づいて「脆弱性」「脅威」「アドバイザリーフィード」という3種類のデータフィードを提供している。
一方の「Targeted Threat Intelligence」は、組織固有の環境やブランドなどに合わせて調整し、潜在的な脅威や可能性のあるリスクを示す脅威の因子を特定できるセキュリティインテリジェンスサービスである。またDell SecureWorksのアドオンサービスには、攻撃者データベース、マルウェア分析、脅威監視などがある。
FireEye Threat Intelligence
米FireEyeの「FireEye Threat Intelligence」は、アプライアンスを活用するセキュリティインテリジェンスサービスであり、ゼロデイ攻撃など高度なサイバー攻撃に対する自動防御機能を提供する。サブスクリプションベースで、ユーザー企業が所有するFireEyeアプライアンスで利用できる。
FireEye Threat Intelligenceを利用すると、ユーザー企業はグローバルな脅威に関する膨大なデータを参照したり、コンテキスト情報を入手したりできる。また脅威の因子やネットワーク/システム侵害の兆候を特定できるように設計されている。「Dynamic」「Advanced」「Advanced Plus」という、段階的にサービスが増える3段階のデータフィードを提供している。
ActiveTrust
米IIDのセキュリティインテリジェンスサービス「ActiveTrust」は、法執行機関やインターネットインフラベンダー、オープンソースソフトウェア(OSS)ベンダー、セキュリティ関連企業など多種多様な厳選されたソースからデータを取得している。
ActiveTrustは、情報を検証、分析、フィルター処理、分類した上で顧客に提供する。多くの顧客は、成熟したセキュリティプログラムを運用している大企業だ。また、データには構造化と標準化を施し、コンテキスト情報も提供する。
ユーザー企業は、CSVなど一般的なファイル形式でデータをダウンロードするなどして、データフィードを利用する。このデータは、ユーザー企業のセキュリティ情報イベント管理(SIEM)、ファイアウォール、侵入検知システム(IDS)/侵入防御システム(IPS)のシステムやアプリケーションに取り込まれる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[Jamf Japan 合同会社] MDMだけでモバイルセキュリティは十分? 不足する対策を16項目でチェック -
事例
[Wrike Japan 株式会社] 世界的な家電メーカーが実践する「クリエイティブプロセス効率化」の方法とは? -
事例
[Wrike Japan 株式会社] 世界的テクノロジー企業に学ぶ、プロセス標準化とプロジェクト納品自動化の秘訣 -
事例
[Wrike Japan 株式会社] ソニー・ピクチャーズ テレビジョンに学ぶ、次世代サービスデリバリーのヒント -
事例
[Wrike Japan 株式会社] ソミック石川に学ぶ、ICT浸透後に直面した「工数管理」の課題と解決策
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
2
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
3
「データストレージの活用方法」に関するアンケート
-
4
【基本情報技術者試験】「デュプレックスシステム」と「デュアルシステム」の違いは?
-
5
AI全部入り「Microsoft 365 E7」に企業が二の足を踏む訳 移行意向はわずか4%
-
6
「Microsoft一択」で本当にいいのか 知らぬ間にライセンス費用が膨らむ真相
-
7
Oracle巨大ITプロジェクトはなぜつまずいたのか 8年で導入1割、追加で170億ドル
-
8
「プログラマー不要論」にThe Linux Foundationが示した答え
-
9
ANAが専用回線から移行した「NaaS」の全貌 ネットワーク準備が数カ月から数週間に
-
10
100億円の「Linux更新」を回避 みずほ銀行が選んだ“おきて破り”のRHEL延命策
ホワイトペーパーランキング PR
-
1
マンガで解説:「ゼロトラスト」「SASE」の必要性とメリット
-
2
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
3
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
4
AIエージェントで多様な日常業務を効率化するための入門ガイド
-
5
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
5分で分かる「セキュア大容量ファイル転送サービス」の機能とメリット
-
8
ドラマで分かる、標的型攻撃メールの被害を受ける企業と回避できる企業の分岐点
-
9
「脱Excel」か「Excel快適化」か? 現場にやさしい業務改善の進め方
-
10
少額減価償却資産が40万円未満へ拡大、令和8年度税制改正で押さえるべき変更点
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー