




















「ネットワークセキュリティ製品」を使い倒すには【最終回】
「セキュリティインテリジェンス」でセキュリティ対策はどう変わるのか?
企業のセキュリティ対策で重要性が高まりつつあるのが「セキュリティインテリジェンス」だ。なかなか把握しにくいその実態と、効果的な活用に必要な「共有」の具体像を示す。
これまでの連載では、ネットワークセキュリティを中心とした最新のセキュリティ脅威の動向や対策製品/技術を紹介してきました。最終回となる今回は締めくくりとして、今後のセキュリティ対策で重要な視点となる「セキュリティインテリジェンス」を取り上げます。
連載:「ネットワークセキュリティ製品」を使い倒すには
実は目新しくない「セキュリティインテリジェンス」
セキュリティインテリジェンスは一言でいうと、企業がさまざまなセキュリティ製品から収集するセキュリティの脅威情報のことです。脅威の発生源が持つIPアドレスやURL、ドメインなどが代表例です。ベンダーによっては、こうした脅威情報の収集や分析、脅威の可視化まで含めて「セキュリティインテリジェンス」と呼ぶ場合もあります。
このように定義が一定ではなかったり、「スレットインテリジェンス」「脅威インテリジェンス」など表記にも揺れがあることから実態がつかみ難いものの、セキュリティインテリジェンスは技術的には目新しいものではありません。実際、次世代ファイアウォールをはじめ、これまでの連載で解説してきた製品/技術の多くが、何らかの形でセキュリティインテリジェンスを利用しています。
“サイロ化”するセキュリティインテリジェンス
ただし、従来のセキュリティインテリジェンスには無視できない課題がありました。それは、各ベンダーのセキュリティインテリジェンスが、同一ベンダーのセキュリティ製品間で扱うことを前提に設計されてきたことです。結果として、セキュリティインテリジェンスの活用は各ベンダーのセキュリティ製品内で閉じてしまい、複数ベンダーのセキュリティ製品間での共有は進んできませんでした。
こうした状況は、ユーザー企業にデメリットをもたらします。必要なセキュリティインテリジェンスを活用しようとすると、特定ベンダーのセキュリティ製品で統一しなければならず、ベンダーロックインに陥ってしまうからです。セキュリティインテリジェンスの活用目的によっては、特定ベンダーのセキュリティ製品を全て導入しなければならなくなる可能性もあります。ただしこれは、費用対効果の面からユーザー企業にとっては非現実的です。
一方、セキュリティ脅威の進化はユーザー企業のみならず、セキュリティベンダーにとっても喫緊の課題であり、業界全体で協力しながら対策を講じる必要性が認識されつつあります。こうした流れの中で現れてきたのが、セキュリティインテリジェンスをベンダー間で共有していこうという動きです。まだ具体的な製品/サービスにまで落とし込めているベンダーは限られますが、ユーザー企業のニーズの高まりに伴い、今後この動きは広がると考えられます。
「セキュリティインテリジェンスの共有」の具体例
上述の通り、現時点ではその考え方を具体化した製品/サービスは、ジュニパーネットワークスの脅威情報プラットフォーム「Spotlight Secure」など一部に限られています。そのため、セキュリティインテリジェンスの共有については、まだ業界全体のデファクトスタンダードとなる仕組みは存在しないのが現状です。
ここでは、セキュリティインテリジェンスの共有の具体的な処理プロセスを把握するために、あくまでも一例として、Spotlight Secureの仕組みを基に解説していきます。Spotlight Secureの場合、セキュリティインテリジェンスの共有は以下の3要素で実現しています(図)。
- セキュリティデータベース
- 中継機器
- 制御機器
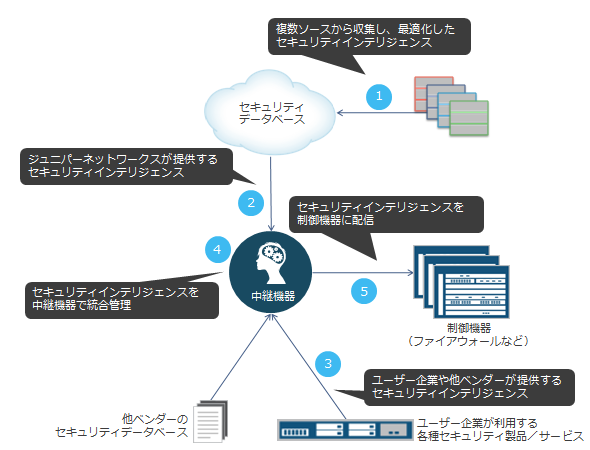 図 セキュリティインテリジェンスの共有の具体例(Spotlight Secureの場合)
1つ目のセキュリティデータベースには、情報漏えいを誘導するコマンド&コントロール(C&C)サーバやボットネットに関する最新のセキュリティインテリジェンスを集積しています。Spotlight Secureのセキュリティデータベースである「Spotlightクラウド」の場合、米Juniper Networksがグローバルで収集したセキュリティインテリジェンスを集約します。
2つ目の中継機器は、各ユーザー企業の拠点に設置します。中継機器は、セキュリティデータベースの情報を受信し、それを3つ目の構成要素である制御機器にフィードします。Spotlight Secureの中継機器は「Security Director」と呼びます。
3つ目の制御機器は、中継機器から受信したセキュリティインテリジェンスを基に、ユーザー企業の内部または外部からのアクセスを制御します。例えば、不正なIPアドレスからの通信、または不正なIPアドレスへの通信がないかどうかを検査し、不正だと判断した場合にはその通信をブロックします。
Spotlight Secureの場合、制御機器の役割を担うのは次世代ファイアウォール製品「SRXシリーズ」などのファイアウォール製品になります。SpotlightクラウドにはIPアドレスから場所を特定する「GeoIP」の情報も蓄積しているので、特定の国からの通信、特定の国への通信を容易に制御可能です。
「中継機器」が複数ベンダーのセキュリティインテリジェンスを集約
セキュリティインテリジェンスの共有で鍵となるのが、中継機器です。中継機器は同一ベンダーのセキュリティデータベースに加え、提携先の他ベンダーのセキュリティデータベースや、ユーザー企業の拠点に設置したセキュリティ製品が収集したセキュリティインテリジェンスを収集。次世代ファイアウォールなどの制御機器に提供します。
例えば、あるユーザー企業が、ジュニパーネットワークスのSRXシリーズと、他ベンダーのセキュリティ情報イベント管理(SIEM)製品を導入しているとします。この場合、中継機器であるSecurity Directorが、ユーザー企業の拠点にあるSIEM製品からセキュリティインテリジェンスを抽出。SRXシリーズによる制御への活用を可能にします。
Spotlight Secureの場合、中継機器であるSecurity Directorからのセキュリティインテリジェンスが得られるのは、ジュニパーネットワークスの制御機器のみです。ただし上述の通り、Security Directorは他ベンダーのセキュリティデータベースへの接続が可能なので、他ベンダーのセキュリティ製品が収集するセキュリティインテリジェンスを有効活用できます。
さらに今後、ベンダー間でのセキュリティインテリジェンスの共有が進めば、ジュニパーネットワークスに限らず多様なベンダーの制御機器で、同じ情報源に基づく制御が可能になります。こうすれば、後述する「多層防御」を効率的かつ効果的に進めることが可能になります。
セキュリティインテリジェンスの共有が「多層防御」を後押し
複雑化、巧妙化の一途をたどるセキュリティ脅威。それによって引き起こされる情報漏えい事件は後を絶ちません。一方で、これら顕在化するセキュリティ脅威を一手に対処できる単一のセキュリティ製品や技術は存在しないのが現状です。
そこで重要になるのは、これまでの連載で解説してきたように「セキュリティの鎖」を意識することです。多様なセキュリティ製品/技術の特性をよく理解し、自社が守るべき情報をまず明確化した上で、優先順位を付けながら適切な製品/技術を組み合わせる。こうした「多層防御」により、自社に最適な防御を実現できるのです。
では具体的にどうすべきか。これまでの連載でも解説してきた通り、大きく2種類の対策を組み合わせることになります。外部脅威を内部に侵入させない「入口対策」、内部から不要または危険なサイトへのアクセスを制限する「出口対策」の2種類です。
多くの企業では、早くからファイアウォールやアンチウイルスといった入口対策を導入してきました。しかし、SaaS(Software as a Service)をはじめとするWebベースの外部アプリケーションの利用が進み、もはや入口対策だけでは不十分な状況にあります。不必要なアプリケーションやWebサイトへのアクセスを制御し、社内PCがマルウェアなどに感染しないような対策をいち早く講じる必要があります。アプリケーション単位でのトラフィック制御が可能な次世代ファイアウォールが、多くのユーザー企業の注目を集めている背景には、こうした理由があるのです。
今回解説したセキュリティインテリジェンスの共有も、多層防御を進める上で大きなメリットをもたらします。例えば、社内PCに感染したマルウェアがC&Cサーバへの情報漏えいを試みたとしましょう。複数ベンダーのセキュリティ製品から集約したセキュリティインテリジェンスを利用すれば、ファイアウォール製品などの制御機器で感染したクライアントPCとC&Cサーバ間の通信を検知/遮断するのに加え、クライアントセキュリティ製品で感染PCを特定してマルウェアを除去するといった連係が容易になります。
このように、セキュリティインテリジェンスの共有が進み、さまざまなセキュリティ製品をニーズに応じて組み合わせることができれば、よりコストパフォーマンスの高い多層防御が実現できるのです。
この連載が、読者の皆さまのセキュリティ対策の一助になれば幸いです。
執筆者紹介
小川直樹(おがわ なおき) ジュニパーネットワークス株式会社
プログラマーから始まり、大手外資系ソフトウェアベンダーにて、ストレージソフトウェアを中心にセキュリティ製品からネットワーク管理製品など幅広くプリセールスを担当した後、主にストレージソフトウェア製品のプロダクトマーケティングに従事。その後ジュニパーネットワークスに移り、2008年よりマーケティング本部ソリューションマーケティングマネージャー。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[アトラシアン株式会社] IT運用や従業員サポートは生成AIでどう変わる? 使い方や導入の流れは? -
製品資料
[株式会社みらい翻訳] 音声翻訳活用の課題を解決、“本当に使える”ツールの特徴とは? -
製品レビュー
[Wrike Japan 株式会社] 400店舗を支えるWalmart Canada、散在する情報やアナログな管理をどう変えた? -
事例
[Wrike Japan 株式会社] 年間100件超のDXプロジェクトを統合管理、JERAはどのように実現した? -
事例
[Wrike Japan 株式会社] グローバルなクリエイティブ業務を合理化、エスティーローダーに学ぶ実践のコツ
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
2
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
3
「制御用組み込みPC」に関するアンケート
-
4
APIキー奪取から3時間でクラウド掌握 Anthropicが暴いた「バイブハッキング」の現実的な防御策
-
5
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
6
「複数AIの野放し」に歯止め Salesforceが6製品統合で挑むAI統制の覇権
-
7
“AIコーディング”でどのツールを選ぶ? 「ChatGPT」「Claude」の真価
-
8
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
9
LLMの「過学習」、正しく説明している文章はどれ?
-
10
JSONをやめてPythonで送る トークン消費を約7割抑えるAIの設計
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
4
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
8
AI時代に成功するための「ナレッジマネジメント」ベストプラクティス
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー