





















「ネットワークセキュリティ製品」を使い倒すには【第3回】
「標的型攻撃対策は不可能」と思考停止していないか?
標的型攻撃の特効薬はない。ただし、対策をすべき箇所を見極めることで、効果的な対策が可能になる。では、どこに注目すべきか? ネットワークセキュリティの観点から整理する。
連載第1回「次世代ファイアウォールやWAFが“期待外れ”な6つの理由」と第2回「宣伝通りの効果が出ない? 次世代ファイアウォールやWAFの期待と現実」では、ネットワークセキュリティ技術の有効性に関する調査結果を基に、ユーザー企業が最新のネットワークセキュリティ製品に満足できていない理由を紹介しました。第3回以降では調査結果を基に、標的型攻撃を例にとって主要なネットワークセキュリティ製品分野を導入・運用する上で留意すべき点を解説していきます。
連載:「ネットワークセキュリティ製品」を使い倒すには
「標的型攻撃」という言葉が脚光を浴び始めてから久しいですが、決め手となる対策がなかなか見つからないことが、企業の悩みの種となっています。会社や上司から「標的型攻撃に備えて対策をしろ」という指示を受けて実態を把握しようとしたら、その実態さえも分からず立ち往生する――。こうした状況に陥っているIT管理者は少なくありません。
言葉としての「標的型攻撃」が指すのは、特定の企業や組織を狙った攻撃という意味であり、攻撃手法を限定しているわけではありません。むしろ多種多様なテクニックを組み合わせた攻撃であることが、標的型攻撃の特徴ともいえます。そのため、標的型攻撃対策は、社内システムのあらゆる要素のセキュリティ対策を、いかに抜け目なくつなげた状態で維持するかが重要です。一般的にこうした状態を指して“セキュリティの鎖”と呼ばれます。
上述の通り、セキュリティ対策はネットワークにある各システム要素に対して抜け目なく施さなければ、限定された効果しか見込めません。つまり、部分的に高度なセキュリティ対策を施す“一点豪華主義”では、セキュリティの鎖を強固にすることができないのです。
ネットワーク機器に加えてセキュリティ製品の開発/販売も手掛けるJuniper Networksの社内でも、標的型攻撃対策については以前から議論しており、「No silver bullet(銀の弾丸はない:特効薬はないという意味を持つ有名な言い回し)」といった考え方が優勢だった時期があったことも事実です。ただし最近では、ネットワークの各領域で適切なセキュリティ対策を総合的に施すことにより、リスクを大幅に軽減できることを確信できています。つまり、標的型攻撃対策は、ネットワークセキュリティ全体と表裏一体なのです。
ここで、セキュリティ対策の検討が必要な領域を整理していきましょう(図1)。
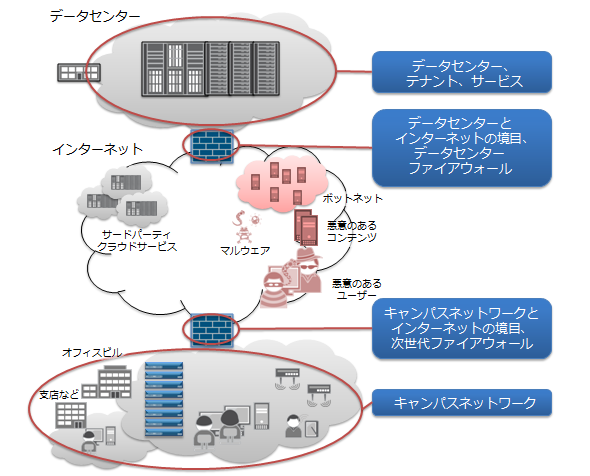 図1 セキュリティ対策を検討すべきネットワークの各領域の概略図
領域1:データセンター
社内システムへの仮想化技術の導入やクラウドへの移行が進む現在、攻撃者が攻撃対象として注目しているのが「データセンター」です。サーバやストレージ内のデータ自体も攻撃者にとっては“魅力的”ですし、サービス妨害(DoS)/分散型サービス妨害(DDoS)攻撃による混乱やサービス稼働率の低下を狙う攻撃者にとっても、サーバが集積するデータセンターは都合のよい攻撃対象なのです。
攻撃者がデータセンターのサーバの全権限を掌握し、事実上の“乗っ取り”に成功した場合にはどうなるでしょうか。標的となるユーザーがよく閲覧するWebサイトを改ざんしてマルウェアに感染させる「水飲み場型攻撃」が容易になったり、仮想環境のリソースを自由に使ってボットネットなどに悪用するなど、さまざまな危険が生じます。現在、そして今後のネットワークセキュリティを総合的に勘案した場合、最もリスクが高く重要となる箇所だといえるでしょう。
領域2:ネットワークの境目
キャンパスネットワーク(大規模LAN)とインターネットの境目、サーバファーム(サーバ群の集積場所)とインターネットの境目など、異なるネットワークの境目は、進入を水際で阻止したり、情報流出を食い止める上でのチョークポイント(トラフィックが集約するため、セキュリティ対策が効果的となる点)です。ネットワークの境目におけるセキュリティ対策については、一見すると十分な機能を備える製品も市場にはあります。ですが、残念ながら特効薬になり得るかというと、そうではないことがほとんどです。
「LAN内に全くデータを置かないシンクライアントシステムが有効な対策だ」という考えもありますが、一般的には導入や運用に大きなコストが掛かるので、セキュリティ対策という理由だけで導入するのはハードルが高過ぎます。ネットワークの境目におけるセキュリティ対策は、いかに的確なコストでセキュリティを高めることができるかが重要であり、ここで全ての脅威を食い止めようとするのは無理があるといわざるを得ません。
領域3:ブランチを含むキャンパス内とエンドポイント
ネットワークセキュリティの課題は、伝統的にはキャンパスネットワーク内に存在していたというのが、IT管理者の実感ではないでしょうか。一般的にはエンドポイントのマルウェア対策が中心的な対策となると思われがちですが、標的型攻撃に対してはマルウェア対策だけでは不十分です。攻撃者はフィッシングもするし、バックドアを仕掛けてリモートから侵入するだけでなく、場合によっては物理的な侵入を試みることすらあるからです。
この箇所に特徴的なのは、セキュリティ対策がエンドユーザーの使い勝手に直結すること。そしてスマートデバイスの普及もあり、意識しなくてはいけないデバイスの種類や量が多いことです。私物端末の業務利用(BYOD)の動きが広がる中、私物端末という非常に扱いづらい要素も加わり、エンドポイントのマルウェア対策だけではなく、ネットワーク全体をクリーンに保つ施策が必要とされています。現実問題として、全てを常に守り切ることは不可能に近く、防ぎきれないインシデントが発生したときに素早く対処することが要求されます。
以上、標的型攻撃対策としてネットワークセキュリティ対策を進める上で、確認すべき箇所を整理してきました。各箇所における対策を総合的に組み合わせて、初めて標的型攻撃への有効な対処が可能となります。ただし現状はというと、連載第1回、第2回で紹介したリポートで示したように、期待通りの効果が打ち出せていないとのが実情です。
では、どういった点に意識してセキュリティ対策を進めればよいのでしょうか? 具体的な手段となるのが、現時点では最もポピュラーかつ良い意味で“枯れた”製品であり、IT管理者の経験も多いと思われるファイアウォールです。次回は、ファイアウォールの進化版である「次世代ファイアウォール」を中心に、その進化の経緯や有効性について見ていきます。
執筆者紹介
内藤正規(ないとう まさき) ジュニパーネットワークス株式会社
大手ネットワーク機器販売会社のセキュリティ製品担当システムエンジニア(SE)からジュニパーネットワークスへ移り、新興市場のソリューション投入に注力するチームに所属。現在は同社のパートナー担当SEとして、主にセキュリティ製品全般のスムーズな市場への投入をサポートしている。
Copyright © ITmedia, Inc. All Rights Reserved.


「ネットワークセキュリティ製品」を使い倒すには
この記事の著者

関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[アトラシアン株式会社] なぜAIを導入しても効果が出ない? 組織全体で使いこなすための仕組みとは -
製品資料
[プログレス・ソフトウェア・ジャパン株式会社] ネットワーク全体を見える化、フロー分析で実現する広域監視と迅速な異常検知 -
製品資料
[プログレス・ソフトウェア・ジャパン株式会社] SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法 -
製品資料
[プログレス・ソフトウェア・ジャパン株式会社] 重要性を増す“侵入後の可視化” どのように実現すればよいのか? -
市場調査・トレンド
[クラウドストライク合同会社] 回避型攻撃が急速に拡大、連鎖する攻撃を防ぐためのアプローチとは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
NVIDIA「一強体制」の終わりか データセンターを襲う“電力の壁”
-
2
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
3
岐阜県庁が7000人規模でも重くならないテレワークを「Prisma Access」で実現
-
4
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
5
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
6
「セキュリティ運用と侵入後の初動防御」に関するアンケート
-
7
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
8
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
9
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
10
「有線LAN環境」に関するアンケート
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
「IT史に名を残すシステム障害」8選
-
3
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
4
SCS評価制度時代の「SASE選定」ガイド
-
5
顧客対応自動化の要点:RAGとデータ連携で“業務で使える生成AI”にする方法
-
6
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
7
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
8
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
情報セキュリティ対策早分かりガイド:25の自社診断で弱点と解決策を理解
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー