




















2017年からChromeセキュリティを強化
Googleの“HTTP離れ”、パスワード入力させる非暗号化サイトをChromeで警告表示
Webサイトの暗号化を目指すGoogleの取り組みが続いている。Webブラウザ「Chrome」では2017年から、HTTPを使ってパスワードや決済情報を入力させる一切のサイトを安全ではないと認識して警告を表示する。
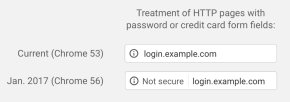
ユーザーのためにWebサイトの安全性を高める取り組みの1つとして、GoogleはWebブラウザ「Chrome」のセキュリティを強化し、HTTP経由でパスワードや決済情報を転送するWebサイトにアクセスすると警告を表示するようにした。
HTTP経由で転送するWebトラフィックは暗号化されないため、攻撃者が傍受して改ざんできるリスクがある。Googleの発表は、ユーザーやコンテンツ提供者に暗号化していないWebコンテンツの転送をやめさせる長期的な戦略の一環となる。
併せて読みたいお勧め記事
Firefox、Chrome、そして、IE。メジャーブラウザの動向
ブラウザの危険性、傾向と対策
Chromeセキュリティチーム プロダクトマネジャーのエミリー・シェクター氏はGoogle Security Blogにこう記した。「HTTPサイトが安全でないことを周知する長期的な計画の一環として、2017年1月(Chrome 56)から、パスワードやクレジットカード番号を転送するHTTPサイトは、安全ではないサイトと認識して警告する。Chromeでは現在、HTTP接続をニュートラルなインジケーターで表示している。だがこれは、HTTP接続ではセキュリティに問題があることを正しく反映していない。HTTP経由でWebサイトを読み込めば、ネットワーク上の誰かがユーザーに届く前にそのサイトを参照したり改ざんしたりできるからだ」
Googleの「HTTP離れ」を促す計画は進行中だ。「続くリリースではHTTP警告を拡張する。例えばユーザーのプライバシーに対する期待が高そうなシークレットモードでは、HTTPページを『安全ではない』と認識する。いずれは全てのHTTPを安全でないと認識し、HTTPのセキュリティ表示は、破損したHTTPS用に使っている赤い三角形に切り替える」(シェクター氏)
GoogleはこれまでにもChromeのセキュリティ対策として、「Certificate Transparency Report」を立ち上げていた。加えて、Googleなどブラウザを提供するベンダー各社は、SHA-1、RC4、SSLv3といった非推奨あるいは安全性が低いプロトコルやアルゴリズムのサポートを打ち切っている。
Venafiのセキュリティ戦略・脅威インテリジェンス担当副社長のケビン・ボセック氏は「セキュリティとプライバシーを危険にさらす脆弱(ぜいじゃく)な暗号を使っているWebサイトをユーザーに警告することにより、GoogleはWebのセキュリティ強化へ大きな1歩を踏み出している」と評価する一方で、「だがユーザーが注意を払うかどうかはまだ分からない」と危惧する。
「残念ながら、認証や信頼性やプライバシー強化を図るGoogleの取り組みに、多くの組織は容易に追い付けない。サイバー犯罪集団が多様なサイバー攻撃において暗号化をかわすことができていると分かっていながら、多くの組織は依然として無分別に、暗号化したトラフィックを全て信頼してしまう。2012年の時点で既に、Gartnerを含む幅広い業界関係者がこの問題に警鐘を鳴らしていたが、これまでのところ大半の組織はほとんど反応を示していない」(ボセック氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
「IBM iはDXのボトルネック」は誤解 意外と知らない今風モダナイズの効果
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「朝8時にバッチが終わらない」データ爆発の危機をJPX総研はどう乗り越えたか
-
8
AI導入後に発覚する「社内文書を読めない」問題 情シスは何を直せばいい?
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
「Windows 10」が入ったままの“Windows 11未移行PC”に残された延命手段
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー