




















身代金を支払うか、データを失うか【前編】
誰が身代金を支払っている? いまだ意見が分かれるランサムウェア対策の“正解”
身代金要求型マルウェア「ランサムウェア」の被害が増えている。一部の企業が身代金(ランサム)の支払を認めると、問題は世界規模で悪化するのだろうか。
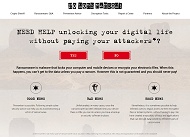 「No More Ransom」プロジェクトのWebサイト《クリックで拡大》
サイバー犯罪者にとって、身代金要求型マルウェア「ランサムウェア」は一大ビジネスである。米連邦捜査局(FBI)によれば、2016年の1~3月におけるランサムウェアとその復旧に関わる費用は2億1千万ドルにも上るという。企業に対するランサムウェア活動が増加していることを法執行機関が初めて気付いたのは、2015年終わりごろだった。これは、ほとんどの企業の支出が通常よりも多かったことで発覚した事実だ。
ネットワークセキュリティベンダーのFireEyeも、2015年中盤から企業に対するランサムウェア活動の増加を報告している。同社は、法執行機関と同じく次のように結論付けている。「被害に遭った企業は、他の企業と比べて利ざやが大きく経費が少ない。それが原因で、サイバー犯罪者は一般消費者を手当たり次第狙うのではなく、身代金をつり上げるようになっている」。さらに、サービスとしてのランサムウェアが、サイバー犯罪の枠組みも作り上げている。
2016年、ランサムウェアの脅威が世界中の企業に広がった。FireEye Labsの研究者は、同社のプラットフォーム「NX」とDynamic Threat Intelligence(DTI、動的な脅威情報)のやりとりから得たデータで、2016年3月に顕著な上昇が見られたという。研究者は、50カ国で検出された「Locky」ランサムウェアに関連する2つの世界的なスパム活動がランサムウェアの増加原因だとしている。オンライン銀行詐欺ツールの「Dridex」の亜種では、「請求通知」「画像」「文書テーマ」などを偽装した悪意のあるファイルが添付された電子メールをクリックすると、システムがランサムウェアに感染する仕組みになっている。FireEyeのセキュリティ研究者は、「Lockyマルウェアには、初期の活動で大多数を占めた『Microsoft Word』や『Microsoft Excel』のマクロベースのダウンローダに加えて、JavaScriptダウンローダ(.js)も含まれる」と忠告している。
今でも「Windows」は最大のターゲットだ。「TorrentLocker」や「CTB-Locker」といった「CryptoLocker」ランサムウェアの亜種は、「Windows 10」にアップグレードしようとする企業をつけ狙って、世界中の企業を攻撃している。ネットワークセキュリティベンダーのPalo Alto Systemsによると、同社が2016年3月に発見したマルウェア「Keranger」は、Appleの「Mac OS X」システムをターゲットにする初めてのマルウェアだという。
No More Ransom――身代金にはうんざり
研究者が暗号化ランサムウェアやその亜種に後れを取らないようにする一方で、2016年7月、法執行機関とセキュリティベンダーが協働して「No More Ransom」ポータルを立ち上げた。これは、オランダ警視庁、欧州刑事警察機構、Intel Security、Kaspersky Labが展開しているプロジェクトで、参考になる情報や無料の暗号化解除ツールを提供している。さらに、このポータルでは被害者がランサムウェアファイルのサンプルをアップロードして、亜種を特定することもできる。
このプロジェクトのWebサイトによると、「このマルウェアは50を超える亜種とともに出回っている」という。このマルウェアの振る舞いと暗号化は、解読を困難にしている。多くのマルウェアの種類と亜種が存在する中、現在のNo More RansomのWebサイトは主要な3種類のマルウェアに焦点を当てている。それは、「暗号化ベース(AES-256)マルウェア」「ロック画面マルウェア」(大半はモバイル向け)、「マスターブートレコードマルウェア」の3つだ。マスターブートレコードマルウェアは、PCのMBRコードを暗号化して、OSを読み込ませないようにするものである。
Kaspersky Labのグローバル調査および分析チームで米国担当ディレクターを務めるライアン・ナレイン氏は、2016年8月に実施したランサムウェアのトレンドに関するプレゼンテーションで「一部の企業が直面している現実の非情さを味わった」と話している。同氏が、被害に遭った企業に身代金を支払わないよう忠告した際、「あなたは問題について何も分かっていない」と言われたという。
病院だけではない
それでは、誰が身代金を支払ったのだろうか。2016年2月、Hollywood Presbyterian Medical CenterのPCシステムがハッキングされ、重要なファイルにアクセスできなくなった。このファイルの暗号化を解除するため、同院が40ビットコインを支払ったとアラン・ステファネック病院長は発表している。なお、交換レートは1コインにつき約1万7千ドルと推測される。『Los Angeles Times』によると、支払いは事件が法執行機関に報告される前に実行されたという。患者を別の病院に移送し、紙の記録に戻った後、同院のITスタッフは暗号化解除キーとセキュリティ専門家の力を借りてデータを取得することができた。なお、FBIはこの攻撃について調査を進めている。
法執行機関によれば、過去に身代金を払った事業体に対して、攻撃者は攻撃をエスカレートさせるという。Hollywood Presbyterian Medical Centerが身代金の支払いに同意したことを受け、多くの報道機関は「攻撃がエスカレートしたことを証明する公的な証拠はほとんどないが、複数の病院がランサムウェアによる攻撃に見舞われた」と報じている。
Farsight SecurityのCEOでDNS専門家として名高く、Internet Software Consortiumの共同創立者でもあるポール・ビクシー氏は次のように語っている。「法執行機関はランサムウェアについて一貫して同じことに言及してきた。一度身代金を支払えば、攻撃者は再訪し別の形で身代金を要求してくる。その行動に対処する方法はない。だが、誘拐された子どもは何としてでも取り戻さなければならないことを法執行機関は理解しているため、板ばさみの状態だ。ただし、この状況で取り戻さなければならないのは、子どもではなくファイルである。つまり、攻撃者は利害関係を調整するやり方を突き止めているのだ」
病院への攻撃は憂慮すべきことで、命を脅かしかねない事件である。だが、高価値のデータを取り戻すために身代金を支払った企業は他にも存在し、その金額は追跡不可能だ。2016年4月には、全米自動車競争協会(NASCAR:National Association for Stock Car Auto Racing)のレーシングチームであるCircle Sport-Leavine Family Racing(CSLFR)が「TelsaCrypt」ランサムウェアによる攻撃を受けている。同社のPCシステムとオンラインストレージの「Dropbox」アカウントの間で異常なやりとりが行われていることに気付いて、攻撃が発覚した。暗号化されたファイルには、数百万ドル分の労力に相当する重要なデータが含まれており、再生は困難とされていた。同社は約500ドル(推定)の身代金をビットコインで支払い、暗号化解除キーによってデータを修復したとされている。
「ファイルを失うと、『もっとバックアップに気を使っておけばよかった。ファイルがなければ、倒産するほかない』と大きく後悔することになる。これはインターネットが資産をリスクにさらしている1つの形にすぎない。インターネットに資産を接続することで、インターネットに接続できて頭が切れる人物であれば誰でも資産にアクセスできて、あなたになりすまして、あなたと同じようにファイルにアクセスすることが可能になっている」(ビクシー氏)
さらに同氏は次のように付け加える。「これはインターネットがもたらした新しい危険性であるだけではなく、危険の度合いも非常に高い。そのため、企業には後悔しないために最善を尽くすようアドバイスしている。だが、ビジネス上の理由により、企業が身代金を支払わなければならいことが往々にしてある。また、この状況を攻撃者も把握している」
2016年6月、カナダのカルガリー大学は、100台を超える重要なPCシステムが攻撃を受け、重要なシステムを復旧する暗号化解除キーを取得するため、カナダドルの両替レートに基づいて2万ドル相当をビットコインで支払ったと公式に発表している。
後編では、2016年8月に実施された調査結果から、グローバルでのランサムウェア被害状況のデータを紹介しつつ、ランサムウェア攻撃に対する現実的な対策を解説する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー