




















「ランサムウェア対策ツール」の費用対効果
「身代金ウイルス対策」はお金と時間のムダ? セキュリティ専門家から懐疑的な声
セキュリティベンダーが提供を急ぐ、身代金要求型マルウェア「ランサムウェア」対策ツール。セキュリティ専門家はツールの有効性を認めながらも、その効果の継続性には疑問を呈する。
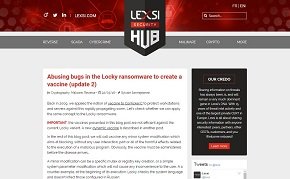 ランサムウェア対策を紹介するLexsiのブログ《クリックで拡大》
身代金要求型マルウェア「ランサムウェア」の感染は、ここ数カ月勢いを増している。だが最近登場した新しいランサムウェア対策は、「Locky」「TeslaCrypt」「CTB-Locker」など、これまで知られているランサムウェアやその亜種への感染を防止できる見込みがある。だが専門家は慎重な姿勢を崩していない。
フランスに拠点を置くサイバーセキュリティ企業Lexsiは、ランサムウェアの“ワクチン”として4種類の簡単なシステム変更方法を提案する。具体的にはLockyの感染防止が目的だ。だが同社は、このアプローチは「Lockyの最新亜種には効果がない」とブログで警告している。
「ランサムウェア対策ツール」の夜明け
Lexsiでマルウェアのリバースエンジニアリングを担当するシルヴァン・サルメジャンヌ氏のブログ投稿によると、同社が提案するシステム変更は、レジストリキーの作成やユーザーに迷惑を掛けない簡単なシステムパラメーターの変更といった内容だ。
Lockyは実行開始時にシステム言語をチェックし、システムがロシア語で構成されていると感染しない。従ってシステム言語をロシア語に設定すれば感染を防げることになる。だがそれでは、ロシア語が理解できない多くのユーザーが使えなくなってしまう。
ブログで説明されている保護方法には、公開鍵暗号であるRSAの公開鍵や破損した鍵をランサムウェアに使わせる方法などもある。サルメジャンヌ氏は同じブログ投稿に「このようなランサムウェア対策は感染前に取るべきだ」と書いている。
ルーマニアのマルウェア対策ベンダーBitdefenderに所属するセキュリティ研究者は、ランサムウェア対策を容易にする新しいツールを作成した。このツールは、Lexsiの提案するLocky対策に加え、TeslaCryptとCTB-Lockerの対策ツールをバンドルする。
「新しいツールはある意味、ランサムウェア『CryptoWall』の対策プログラムの副産物だ」と、Bitdefenderのチーフセキュリティストラテジスト、アレクサンドリュ・カタリン・コサイ氏はブログに投稿している。同社はCryptoWallがファイルを暗号化してしまうのを防ぐ方法を調べてきた。そして「この考え方を他のランサムウェアにも広げることができることが分かった」(コサイ氏)という。
Bitdefenderで上級アナリストを務めるボグデン・ボテザツ氏は、ランサムウェア対策ツールの条件として「保護の実装に掛かる複雑な作業を軽減し、レジストリの編集ミスを減らせるようにする必要がある」と話す。特にレジストリの編集ミスは、OSに致命的な損傷を与えかねない。
保護効果は続くのか
専門家は、Bitdefenderのランサムウェア対策ツールがユーザーを保護できることをほぼ認める。ただし効果の持続性については疑念を抱く。
上述の通り、Lexsiが考案した対策はLockyの最新亜種には無効だ。さらにBitdefenderは、2015年11月に作成したCryptoWall対策ツールの提供を最近中止した。Bitdefenderはその理由を「もはや対策ツールとしての適切な機能を保証できなくなったからだ」と説明する。
「ランサムウェアの作成者は検出を回避すべく修正を加えてくる。そのため当社のツールには自動更新機能を組み込んでいる」とボテザツ氏は述べる。「新たなランサムソフトウェア亜種が出現し、対策ツールの回避を試みていることを検出したら、必ずそのサンプルを研究し、システムへの関与方法を調べて対策ツールを更新する」(同氏)
米変更管理/改ざん検知システムベンダーTripwireの上席セキュリティ研究エンジニアであるトラビス・スミス氏は、ランサムウェア対策ツールは「短期的解決策にすぎない」と指摘する。「ランサムウェア対策ツールはボートに開いた穴を足でふさぐようなもので、問題全体を解決するまで時間を稼ぐ短期的解決策でしかない。犯罪者は状況に順応する。感染を妨げる手段の存在が分かったら戦術を変え、別の手口を考える」(スミス氏)
米脅威検知システムベンダーVectra Networksの主任セキュリティ責任者であるギュンター・オールマン氏は、ランサムウェア対策ツールをはじめとするマルウェア対策ツールは「マルウェアの連続インストールや悪質な行為を阻止するように設計されている」と語る。
こうしたアプローチは一時的には攻撃を正しく防ぐことができるものの、その後に同様の攻撃が繰り返されるとすぐに回避されるようになる。「実際、保護方式がシンプルであることを企業が宣伝すればするほど、マルウェアの作成者は素早く回避策を立てる」とオールマン氏は話す。「マルウェア亜種の対策の適用方法を公開してからほぼ24時間以内に、マルウェア開発者が新たな亜種をいとも簡単に生み出す」(同氏)
スミス氏は、比較的短期間の保護のためにこのような対策ツールを導入することは「コストに見合わない」と言い切る。
「マルウェア対策ツールの導入は、他人が検出したマルウェアを自身の予防に利用することを意味する。意識の高いセキュリティ部門を備える組織なら、自社のユーザーを保護するために対策ツールの導入を検討する可能性はある」とスミス氏は話す。その上で、こうした解決策のテストや導入、サポートには「多くの組織にとって時間とコストが掛かる」と同氏は指摘。短期間しか効果がないと考えられる解決策の場合、「『投資に見合う利益が得られない』と考え、他のセキュリティ対策に力を入れる組織もあるはずだ」と語る。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[日本オラクル株式会社] ピンチをチャンスに変えたEPR製品は? 先行企業の導入事例3選 -
技術文書・技術解説
[日本オラクル株式会社] 無自覚なリスク 秘伝Excelファイルが監査の壁、不正・ミスの温床となる理由 -
製品資料
[日本オラクル株式会社] 戦略的経理の第一歩 失敗のない「脱Excel」を実現する秘訣とは? -
技術文書・技術解説
[日本オラクル株式会社] いまさら聞けないオンプレERPとクラウドERPの違い 最適な製品をどう見極める? -
事例
[株式会社ビザスク] 連結売上高が約2倍に成長、富士フイルムが実践した新規事業創出の戦略とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
3
「ノートPC派」は損をしている? Dellと考える“自作PC”のメリット
-
4
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
5
慶應義塾が「Notion」を選んだ理由 AI導入の盲点になる“情報のサイロ化”
-
6
IT製品の導入に関するアンケート「PC&デバイス」編
-
7
生データを隠してデータ連携 KDDIが4000万人の顧客情報を安全に分析できた理由
-
8
「IoT通信環境の構築・運用」に関するアンケート
-
9
「0.3秒のスピード顔認証」の入退室管理が社員に好評 事例に学ぶオフィス改革
-
10
IT製品の導入に関するアンケート「サーバ&ストレージ」編
ホワイトペーパーランキング PR
-
1
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
2
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
3
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
4
バックアップは“取っているから大丈夫”なのか? ランサムウェア時代の備え方
-
5
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
6
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
7
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
8
5分で分かる Microsoft 365のデータ損失に備えるためのバックアップの仕組み
-
9
ネットワーク遅延の原因、「パケットロス」の基礎知識と効果的な解決策
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー