





















「エンドポイントセキュリティ」再浮上のなぜ【第1回】
「エンドポイントセキュリティ」は標的型攻撃とインシデントレスポンスが変える(1/2 ページ)
ネットワークセキュリティベンダーや新勢力のベンダーが、相次いでエンドポイントセキュリティ市場に参入している。なぜ今、エンドポイントセキュリティを取り巻く動きが活発化しているのか。
サーバやクライアント端末といった社内デバイスの末端を保護する「エンドポイントセキュリティ」。最近、その動きが活発化している。
エンドポイントセキュリティ自体は目新しいものでない。インターネット黎明(れいめい)期から、マルウェア対策ソフトウェアをはじめ、エージェントをクライアントやサーバ端末に導入するタイプのセキュリティ製品が存在した。主なベンダーは、老舗ベンダーの米Symantec、トレンドマイクロ、ロシアKaspersky Lab、米Intelのセキュリティ事業部門Intel Security(McAfee)などそうそうたる顔ぶれだ。実際、IT製品分野ごとのベンダーの位置付けを分類した米調査会社Gartner「マジック・クアドラント」の各分野でリーダーポジションに君臨するベンダーも少なくない。
つい最近まで飽和状態だといわれていたエンドポイントセキュリティ市場。だが近年、ネットワークセキュリティの大手ベンダーが次々とこの市場に参入し始めた。一例を挙げると、米Palo Alto Networks、米Cisco Systems、米Fortinet、イスラエルCheck Point Technologies、米FireEyeなど、こちらもキープレイヤーばかり。さらに、FFRIや米Tanium、米Confer Technologies、米CrowdStrikeなど、この分野のノウハウを持ったエキスパートが集う新勢力の立ち上がりも好調である。
再び活気づくエンドポイントセキュリティ。その理由は、近年需要が高まりつつある2つのニーズによるところが大きい。1つ目は、標的型攻撃に代表される高度なサイバー攻撃への対処。2つ目は、インシデントレスポンスへの活用だ。
併せて読みたいお薦め記事
変化するセキュリティの“常識”
- 「アンチウイルスが死んだ」今、職場のネットワークをどう守るべきか?
- 「セキュリティ予算の7割がウイルス対策とファイアウォール」は時代遅れなのか?
- “3大セキュリティベンダー”はもはや「リーダー」ではない――Gartnerが辛口評価
2020年のエンドポイントセキュリティとは
ニーズ1:高度なサイバー攻撃への対策
高度なサイバー攻撃への対処のニーズが、なぜエンドポイントセキュリティの注目度向上につながるのか。その理由を説明する前に、まずは過去のセキュリティ要件から現在に至るまでの流れを振り返ってみよう。
標的型攻撃の登場で「ゲートウェイセキュリティ」に脚光
企業のセキュリティを担保するための投資は最近まで、主にインターネットとLANの境界を守る「ゲートウェイセキュリティ」に向けられてきた。国内で標的型攻撃が猛威を振るい始めた2011年ごろに盛んに言われていた「入口対策」「出口対策」は、まさにこのゲートウェイセキュリティを指すことがほとんどだった。
2011年に情報処理推進機構(IPA)が刊行した「『新しいタイプの攻撃』の対策に向けた設計・運用ガイド」では、ネットワーク型マルウェア対策、侵入防御システム(IPS)、ファイアウォールでの入口対策に加え、プロキシサーバとファイアウォールを駆使した出口対策という組み合わせを推奨していた。当時はこのガイドの内容を受けて、複数の異なるセキュリティ機能を1つのハードウェアに収めた「統合脅威管理」(UTM)、UTMの性能を改良して新たにアプリケーションの可視化と制御を可能にした「次世代ファイアウォール」の導入が、セキュリティ対策の主流となった。
一方、当時のエンドポイントセキュリティについては、ノートPCやUSBメモリ紛失による情報漏えいに加え、従業員のセキュリティモラルに起因する事件・事故を受けた対策が急務とされていた。ただし具体的な対策については、ネットワーク型マルウェア対策やIPSなどと同じく、シグネチャのパターンマッチング(シグネチャマッチング)による検知を中心とした、従来通りのエンドポイント型マルウェア対策が主流だった。
「ゼロデイ」「暗号化通信」でゲートウェイ/シグネチャベース対策が限界に
ゲートウェイセキュリティとシグネチャマッチングによるこうした対策は、「ゼロデイ攻撃」をはじめとする未知の攻撃の普及とともに不十分だと言われ始めた。ゼロデイ攻撃とは、OSやWebブラウザ、ソフトウェアなどに含まれる脆弱(ぜいじゃく)性を悪用し、セキュリティパッチが提供される前にデバイスをマルウェア感染させる手法である。国内でも2013年前後、急激に被害件数が増加。ジャストシステムのワープロソフト「一太郎」の脆弱性を狙ったゼロデイ攻撃など、明確に国内企業をターゲットとした攻撃も増えてきた。
ゼロデイ攻撃が厄介なのは、シグネチャマッチングによる検出が困難なことだ。これは従来のIPSやネットワーク型/エンドポイント型マルウェア対策などの検査をすり抜けてしまうことを意味する。実際、ここ数年は攻撃の6割以上が、シグネチャマッチングをすり抜ける未知の攻撃であるといわれている。主要なマルウェア対策ベンダーであるMcAfeeやSymantecでさえも、シグネチャマッチングに基づく検査には限界があると認めている。
こうしたゼロデイ攻撃に対して、有効な対策だと考えられたのが「サンドボックス」だった。サンドボックスは、エンドユーザーが自分のクライアントPCでファイルを起動する前に、クラウドまたはセキュリティ装置の仮想環境でファイルを実行し、その振る舞いを確認することで、悪質なプログラムか否かを検知できるようにする仕組みである。
サンドボックス専用製品でセキュリティ市場に名乗りを上げたFireEyeを筆頭に、多くのセキュリティベンダーがこぞって自社製品にサンドボックス機能を取り入れた。だが、これにも抜け道があることが知られてきた。マルウェアがサンドボックスの中で起動したことを検知すると悪意のある行動を抑制するといった「サンドボックス回避テクニック」が、攻撃者の間で知られてきたのである。
ゼロデイ攻撃に加えて悩ましいのが、暗号化通信技術「SSL/TLS」で暗号化された通信の増加だ。本来はセキュリティを高めるための暗号化通信だが、その中にマルウェアを隠して送り込む手法が増えている。これにより、どんなに優れたIPSやマルウェア対策、サンドボックスを導入していても、SSL復号という負荷の掛かる処理をしない限り、検知処理の多くが迂回(うかい)されてしまう。
未知の脅威と暗号化通信の背後に潜む脅威については、現在の最新の技術をもってしても、ゲートウェイセキュリティで完全に防御することは難しく、サーバやクライアント端末まで到達する可能性が高い。データの破壊や流出といった被害を食い止めたり、感染の拡散を防いだりするためには、エンドポイント側でも何らかの対処をすべきなのではないか――。そのことに着目したセキュリティベンダーを中心に、エンドポイント側での感染予防や感染後の対処を目的とする新しいエンドポイントセキュリティ技術が生まれつつあるのだ。
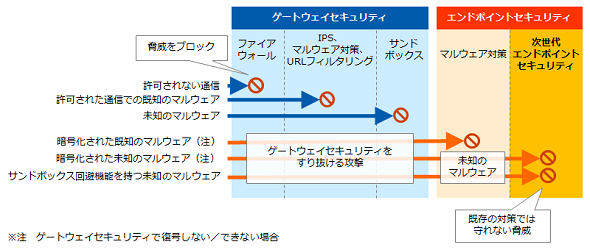 図 ゲートウェイセキュリティをすり抜ける攻撃の例《クリックで拡大》
Copyright © ITmedia, Inc. All Rights Reserved.


「エンドポイントセキュリティ」再浮上のなぜ
エンドポイントセキュリティを取り巻く動きが活発化している。その理由とは何か。ベンダーはどう動き、どのような製品/技術を世に出し始めているのか。徹底解説する。
この記事の著者


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
「有線LAN環境」に関するアンケート
-
7
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
8
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
9
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
10
データセンター事業者が「脱VMware」をした“例のライセンス問題”じゃない理由
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー