





















「ネットワークセキュリティ製品」を使い倒すには【第6回】
「アンチウイルスが死んだ」今、職場のネットワークをどう守るべきか?
脅威の多様化やスマートデバイスの普及などが、ビジネスの現場を支えるキャンパスネットワーク(大規模LAN)のセキュリティ対策に変革を迫る。対策に不可欠な3種の要素を示す。
オフィスフロアをはじめ、企業の建物内にあるLANを統合したキャンパスネットワーク(大規模LAN)。そのセキュリティ対策といえば、今まではエンドポイントセキュリティに主眼が置かれてきました。その重要性は現在も変わりませんが、脅威の多様化を受けて影響範囲が拡大し、対策の対象はエンドポイントにとどまらなくなってきています。
これまではウイルス感染やサービス拒否(DoS)攻撃といった手口を使い、キャンパスネットワークやサーバシステムのダウンを狙う攻撃が主でした。しかし現在は、金銭目的で端末内の情報を狙う標的型攻撃にトレンドが移ってきています。近年のスマートデバイスや私物端末の業務利用(BYOD)の普及により、管理の対象となる端末の種類が増加してきているのも、IT管理者にとっては新たな頭痛の種です。
ある有名なセキュリティベンダーの幹部が最近、アンチウイルスソフトウェアでは半数以上のマルウェアを感知できないことから「アンチウイルスソフトウェアは死んだ」と発言して注目されました。アンチウイルスソフトだけで全ての脅威を完全に食い止めるのは不可能です。
データベースに蓄積した顧客情報などのミッションクリティカルな情報は、たとえ費用を掛けてでも、情報漏えい対策を中心としたセキュリティ対策を進める必要があります。ただし、その他の情報については、インシデント発生時に被害を最小限に食い止め、素早く対応できることを前提に、セキュリティ対策の考え方をあらためていかなければなりません。
では、具体的には何をすべきなのでしょうか。キャンパスネットワークにおける主なセキュリティ対策として挙げられのが、「ネットワーク認証」「不正侵入検知」「監視」の3種です。それぞれについて、詳しく見ていきましょう。
連載:「ネットワークセキュリティ製品」を使い倒すには
対策1:ネットワーク認証
ネットワークの接続時に端末やユーザーを認証する「ネットワーク認証」は、不正な端末のネットワークへの侵入を防御するのに役立ちます。ネットワーク認証は主にスイッチに実装されている機能であり、複数の認証方式をサポートしているのが一般的です。ここでは主要な認証方式である、
- 802.1X認証
- Web認証
- MACアドレス認証
- ネットワーク認証
の4種を説明します。
802.1X認証:高度な安全性を実現 導入や運用の難易度は高め
ID/パスワードに加えてデジタル証明書の利用も可能な802.1X認証は、セキュリティレベルが比較的高い認証方式です。ただし、端末の802.1Xクライアント(サプリカント)の設定に加え、「RADIUS」などの認証プロトコルを利用した認証サーバの構築が求められます。デジタル証明書認証を利用する場合には、認証局(CA)の構築も必要です。このように、802.1X認証は、導入やその後の運用のハードルが高いといえます。
802.1X認証では、プリンタやIP電話などのサプリカントを実装していない機器はMACアドレス認証で対処する必要があり、複数の認証方式を併用するのが一般的です。有線LANポートのないスマートデバイスには不可欠の無線LANアクセスポイントも、802.1X認証を利用できる機器が必要になります。
Web認証: ID/パスワードで認証 導入も利用も容易
Web認証は、WebブラウザにID/パスワードを入力して認証する認証方式です。公衆無線LANでも広く使われており、エンドユーザーにとっては使い勝手のよい認証方式だといえます。Webブラウザのみで動作させることができ、端末の種類やそのOSに制約されず、特別な設定も不要なため、導入が容易なのも利点です。
MACアドレス認証:手軽な導入や利用が可能も、偽装の心配あり
MACアドレス認証は、端末の有線・無線ネットワークカードに固有に割り当てられているMACアドレスを使った認証方式です。認証サーバでMACアドレスを登録しさえすれば、ID/パスワードの入力や端末の設定も一切不要であり、エンドユーザーにとっての使い勝手がよい、手軽な認証方式だといえます。ただし、MACアドレスの偽装は容易にできてしまうので、他の認証方式が利用できる場合は、そちらを使う方が望ましいです。
ネットワーク認証:「検疫」で違反端末を排除 次世代FWを生かす方法も
比較的高度なネットワークセキュリティを実現するネットワーク認証。その主要なシステムが「検疫ネットワーク」です。検疫ネットワークは、端末がセキュリティポリシーに適合しているかどうかをチェックし、適合していない場合は通常のLANには接続させず、別途用意されている検疫ネットワークに誘導します。例えば、OSのパッチやアンチウイルスの定義ファイルが最新ではなかったり、P2Pなどのアプリケーションがインストールされたりしている端末はLANに接続させない、といった制御ができます。
検疫ネットワークは、OSへのパッチ適用などで端末がセキュリティポリシーに適合した状態になったら、通常のLANへのアクセスを許可します。標的型攻撃を受けてしまった場合でも、例えばマルウェアが端末の情報を外部のサーバに送信しようとしても、そのマルウェアからのデータ送信がセキュリティポリシーで許可されていないので、通信を遮断することができます。
もう1つのネットワーク認証としては、次世代ファイアウォールが備えている「ユーザー識別機能」が挙げられます。キャンパスネットワークで広く使われているMicrosoftの「Active Directory」(AD)のドメインコントローラーと次世代ファイアウォールが連係して、ADのユーザー情報とそのユーザーがログインしている端末の情報(IPアドレス)をマッピングすることにより、ユーザー単位でセキュリティポリシーを適用することができます(図)。
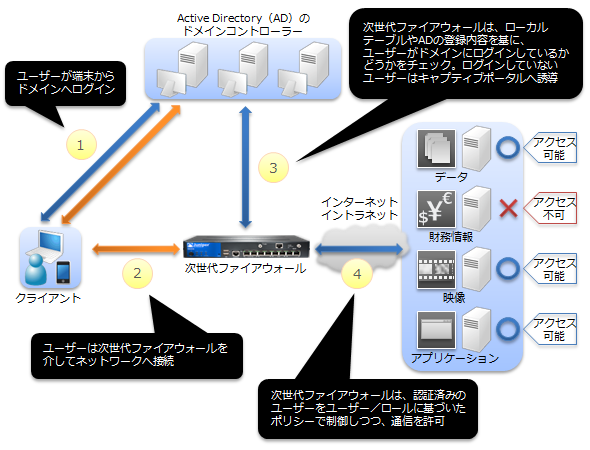 図 次世代ファイアウォールとADによるネットワーク認証の仕組み
ADと次世代ファイアウォールを連係させると、ADに登録済みの複数ユーザーをまとめた「グループ」単位で、アクセス可能なサーバや使用できるアプリケーションを制御したり、トラフィックログを監視したりすることができます。次世代ファイアウォールは、ADのドメインにログインしていないユーザーをWeb認証(キャプティブポータル認証)へ誘導し、ADの場合と同様にユーザー情報と端末情報を関連付けてセキュリティポリシーを適用します。
3G/LTE回線といった社外のネットワークを利用する場合など、次世代ファイアウォールを介さないトラフィックは対策の対象外となる点は留意しておかなければなりません。ただし、防御したいリソースが明確な場合、その前段に次世代ファイアウォールを設置すれば有効な対策になります。
対策2:不正侵入検知
不正侵入検知を実現するシステムは、以前は検知だけをする「侵入検知システム(IDS)」だけでしたが、現在は防御もできる「侵入防御システム(IPS)」が一般的となりました。提供形態にも変化があり、IDS/IPS機能は専用機器として提供されるだけではなく、統合脅威管理(UTM)製品の一部として実装される場合が多くなっています。
サーバの前段にIDS/IPS機能を持つ製品を設置することにより、パケットの内容をシグネチャと比較して不正侵入や攻撃を検知可能です。中には、通信の振る舞いを見て、不正侵入や攻撃を受けているかどうかを判断できる製品もあります。
IDS/IPS機能を持つ製品は、パケットの監視のみで制御はしない「透過モード」で動作させることができるので、導入自体は容易です。ただし、本来不正ではない通信を不正だと誤検知したときには、シグネチャのチューニング作業が必要であることが、利用時の留意点となります。
対策3:監視
連載でも既にお伝えしていますが、セキュリティ対策だけではなく、その監視も重要です。監視により不正侵入や攻撃を早期に発見できれば、それだけ迅速に対処できます。「セキュリティ情報イベント管理」(SEIM)製品を利用すれば、ネットワーク機器だけでなくサーバのログも一元管理でき、個別ログからは分かりにくい脅威もより早く検知できます。
キャンパスネットワークのセキュリティを考える上では、いずれかの対策だけで大丈夫というわけではなく、今までの連載で紹介したように“セキュリティの鎖”が重要になります。境界やさらに上位のレイヤーに当たるサーバやアプリケーションを含めた多重の防御を進めることで、万が一侵入や攻撃を受けたときの被害を最小限にとどめることができます。
次回はデータセンターのセキュリティ対策について解説します。
執筆者紹介
鈴木成明(すずき しげあき) ジュニパーネットワークス株式会社
システムインテグレーターやベンダーで、ソフトウェアからハードウェアまで、幅広い製品・ソリューションの技術サポートを経験。現在はジュニパーネットワークスのテクニカルコンサルタントとして、ルータやスイッチ、セキュリティ製品を含むネットワークソリューションのプリセールス活動に従事。
Copyright © ITmedia, Inc. All Rights Reserved.


「ネットワークセキュリティ製品」を使い倒すには
この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー