




















身代金を支払うか、データを失うか【後編】
身代金を支払わない組織は6割超、ランサムウェア被害から自社を守る対抗策とは
「ランサムウェア」の被害は増えているが、身代金を支払わない企業が大半を占めていることが、2016年8月に実施されたOsterman Researchの調査で判明した。ランサムウェア攻撃に屈しないためにはどうすべきか。
 Osterman Research調査:過去12カ月間にランサムウェア攻撃を受けた回数(画像は米TechTarget記事より)《クリックで拡大》
「ランサムウェア」の被害は増えているが、身代金を支払わない企業が大半を占めている。全米自動車競争協会(NASCAR:National Association for Stock Car Auto Racing)のレーシングチームであるCircle Sport-Leavine Family Racing(CSLFR)は最終的にセキュリティソフトウェアベンダーのMalwarebytesと契約した。同社の後援によって2016年8月に実施されたOsterman Researchの調査では、米国、カナダ、ドイツ、英国で調査対象となった540社のうち39%が、過去12カ月間にランサムウェア攻撃を受けていたことが明らかになった。さらに、500人以上の最高情報責任者(CIO)、最高情報セキュリティ責任者(CISO)、ITディレクターに対して行った調査により、PCが感染した企業のうち、サイバー犯罪に対して身代金を支払っていたのは3分の1強(37%)の企業であることが判明した。
医療サービスと金融サービスが最も多くの攻撃を受けていることが調査で明らかになっている。「これらの業界は、業務上欠かせない情報へのアクセスに大きく依存することから、ランサムウェアを作製するサイバー犯罪者の主要ターゲットになっている」と調査報告書の作成者は述べている。
また、ランサムウェア攻撃が最も多かったのは英国(54%)で、最も少なかったのはドイツ(18%)だった。調査報告書によると、影響を受けたエンドポイントの数ベースでは、米国におけるランサムウェア攻撃は範囲が制限されていたという。調査対象となった米国企業の約80%は、身代金の支払いを求められた場合に“高価値のデータ”があると回答した一方で、68%の企業は中間管理職以上のポジションが標的にされたと答えている。
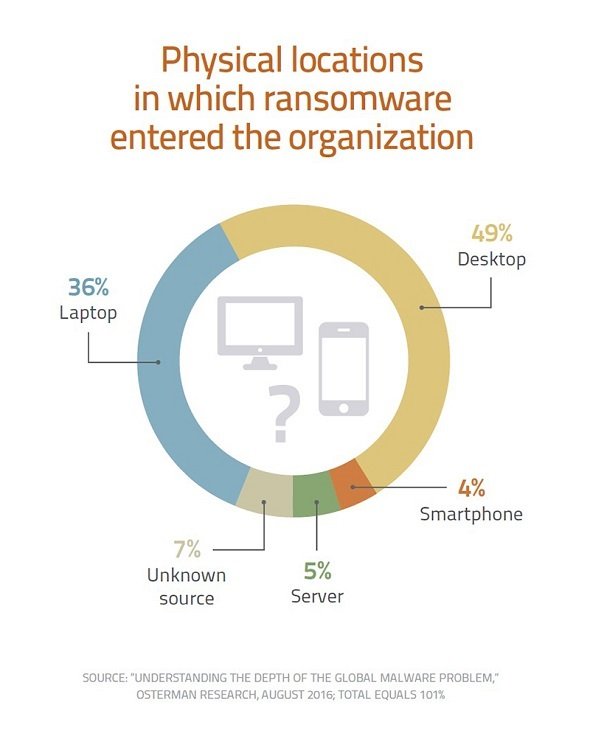 Osterman Research調査:ランサムウェアの被害を受けたデバイス(画像は米TechTarget記事より)《クリックで拡大》
企業がランサムウェアに身代金を支払わない選択をした理由としてITセキュリティ担当者から最も多く挙げられていたのは、「最新のバックアップが利用できるかどうか」だった。Osterman Researchの調査では、4分の1の企業がファイルの損失に対して身代金を支払わなかったとされている。
ランサムウェア攻撃に屈しないためには
システムが攻撃を受けている場合は、感染したPCをインターネットから直ちに切断することをお勧めする。Kaspersky Labのナレイン氏は次のように語る。「マルウェアがファイルを暗号化するには最大30分かかる。そのため、企業がファイルの一部を救える可能性は十分ある」
ただし、この方策が必ず成功するとは限らない。レーシングチームCSLFRの事例では、Dropboxの疑わしい操作を検出した直後にPCを切断したが、それでもランサムウェアの攻撃を受けている。
さらに、攻撃が行われる前に、高価値データのバックアップを定期的に作成し、そのバックアップをオフラインで保管することも重要だ。バックアップがあれば、PCシステムが暗号化ランサムウェアに感染し、ハッカーがファイルの暗号化解除と引き換えにビットコインを要求しても、企業はシステムの状態をロールバックして、数週間または数カ月分のデータを失うだけで済ませることができる。
「バックアップに事前投資しておくべきだ。そうすれば、ファイルがランサムウェアによって暗号化されても、『数日分の成果を失うことは仕方がない。攻撃者に身代金を支払えば、より多くの模倣犯を生み出すことになる。攻撃者に身代金を支払うよりも、システムを少し前の状態に戻してバックアップをするつもりだ』というだけで済む」(ビクシー氏)
「この問題を完全に解決できるかどうかは定かでない。だが、問題が悪化するスピードをこれ以上加速させたくはない。攻撃者に身代金を支払うことは問題を悪化させるだけだ」とビクシー氏は補足する。
IT部門は定期的にOSとアプリケーションにパッチを適用しなければならない。「これには、攻撃のターゲットになる可能性が高いアプリケーションに自動でパッチを適用することも含まれる。ターゲットにされやすいアプリケーションには、Windows、『Adobe Acrobat Reader DC』『Adobe Flash Player』『QuickTime』『Java』『Skype』などがある」とナレイン氏は指摘する。
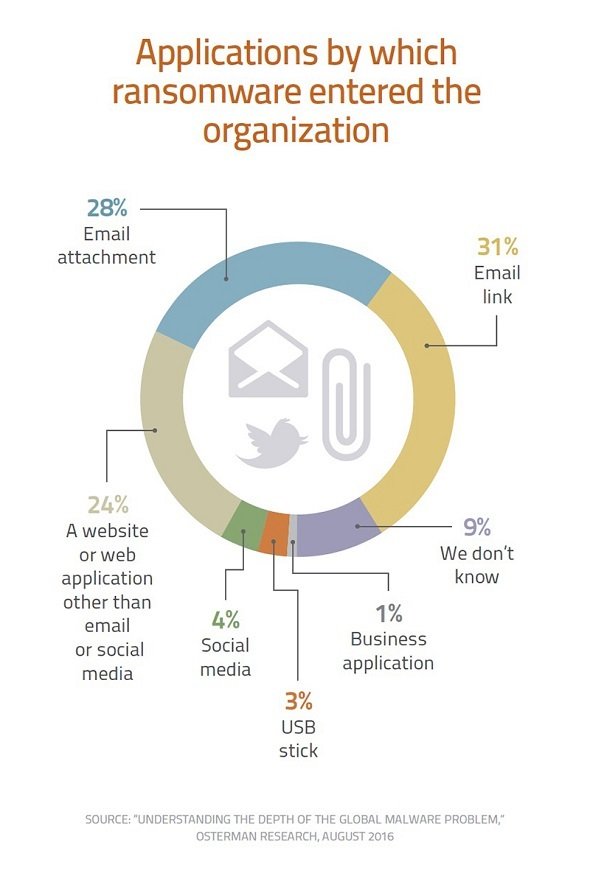 Osterman Research調査:ランサムウェアの被害経路になったアプリケーション(画像は米TechTarget記事より)《クリックで拡大》
さらに、企業はセキュリティについて適切に対応できるよう従業員を教育する必要もある。管理者権限を持つ幹部社員だけでなく、人事や金融サービスなど、攻撃のターゲットになる確率が高い部門で働く従業員にも毎月のトレーニングは有用だろう。
この問題は、悪化する可能性が高い。セキュリティ研究者が、Webサーバやモバイルデバイス(主に「Android」)を暗号化するランサムウェアを目にする頻度は高くなっている。2016年5月にはBBC、 New York Times、AOLなどのWebサイトで、バナー広告によって無防備な個人を悪意のあるサイトに誘導するマルバタイジングを使用したランサムウェア攻撃が検出され、世間から注目を浴びた。広告をクリックしていないにもかかわらず、メディア企業のWebサイトを閲覧するだけで、消費者はランサムウェアに対して脆弱(ぜいじゃく)になる。このランサムウェアは、Adobe Flash Playerや「Silverlight」などのブラウザプラグインの脆弱性を悪用する「Angler EK」を使用して配信されている。
事後対応策の一環として、一部の企業はやむを得ずビットコインを蓄える判断を下すかもしれない。「業務を再開するには、身代金を支払うしか術がない場合もある」とナレイン氏は語る。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー