




















「AI」はセキュリティ担当者を救うのか【第2回】
機械学習が「セキュリティ人材不足」解消の“特効薬”になる?(2/2 ページ)
セキュリティインテリジェンスの限界
このようにセキュリティインテリジェンスは多くのメリットをもたらすが、過信は禁物だ。企業はセキュリティインテリジェンスに対して、未知の脅威に対処し得る「自己判断力」を期待するかもしれない。だが現状のセキュリティインテリジェンスは、あくまでも「これまでに確認された脅威」に関する知見の集約であり、「これから新たに起こる未知の脅威」を特定するものではない。過度な期待は、「セキュリティインテリジェンス」という言葉を陳腐化、バズワード化してしまう可能性があることを危惧している。
未知の脅威だけでなく、既知の脅威への対処についても、現状のセキュリティインテリジェンスは課題を抱えている。見逃せないのは、セキュリティインテリジェンスの鮮度が落ちるスピードが速まっていることだ。攻撃者は、さまざまな手口で攻撃ソースの特定を困難にしている。例えば攻撃の要となる司令サーバ(C&Cサーバ)ですら頻繁に使い捨てており、その存在期間は短くて1時間にも満たないことも珍しくなくなってきた。また本来は無害な個人運営のWebサイトに潜む脆弱(ぜいじゃく)性を突き、攻撃の踏み台にすることで足をつかなくするケースもある。
マルウェアの特定の難しさもある。実環境に影響を与えない隔離領域でファイルを実行し、マルウェアかどうかを判断する「サンドボックス」は、攻撃に用いられるマルウェアを特定する“切り札”と目されていた。だが複雑な挙動でサンドボックスを欺くサンドボックス回避技術を備えたマルウェアが登場し、脅威をリアルタイムに検出するのが難しくなってきた。また仮に検出できたとしても、大量のアラートからクリティカルな影響を与えるマルウェアを特定したり、感染端末の対処に時間がかかったりする問題もある(図)。
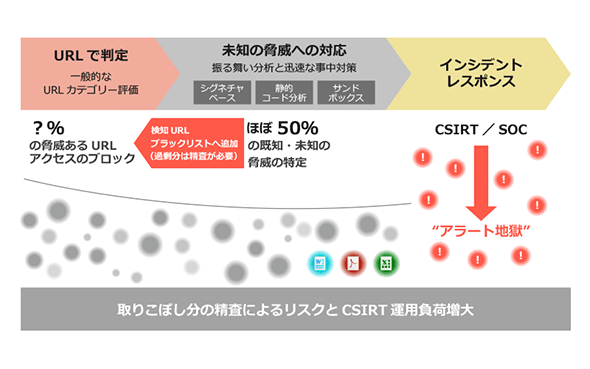 図 既存のセキュリティ対策を利用した、Webサイト経由でのマルウェア感染への対処の例。サンドボックスをはじめとする多様な検知技術を利用しても、検出漏れや、過剰な検出による大量アラートの問題が残る《クリックで拡大》
「AI」の活用で未知の脅威に挑む
そこで注目すべきなのが、人工知能(AI)技術を活用したセキュリティインテリジェンスだ。AI技術のうち特にセキュリティインテリジェンスへの適用に関する取り組みが進んでいるのが、多様なデータを基に特定のパターンを見つけ出したり、データを分類したりする「機械学習」である。機械学習は、実装の仕方によって働きが大きく異なる点に注意が必要だが、従来の分析技術よりも未知の脅威を拾える可能性が非常に高いという点で評価できる。
機械学習そのものについては、さまざまな書籍や記事で取り上げられているので概要は省略するが、セキュリティ製品において下記のような実装例がある。
- エンドポイントセキュリティ製品やサンドボックス製品において、悪意あるコードによる内部リソースの利用パターン(メモリ確保の仕方や変更するメモリ領域、コールするプログラムの種類など)から、実行しているプログラムが悪意あるものかどうかを判定
- 統合脅威管理(UTM)やURLフィルタリング製品において、通信先の過去の改ざん履歴、SSLサーバ証明書の発行元、通信パターン、さらにはページ内URLのリンク先Webサイトのカテゴリーやコンテンツなどから算出するリスク値を基に、アクセスしようとしているWebサイトが悪意あるものかどうかを判定
こうした判定は従来、事後に判明した情報からセキュリティ専門家が導き出す「結果論」だった。だが機械分析の精度によっては、「未知」の時点で脅威を特定し、感染や実害の発生をブロックできるというのだ。(1)の場合は侵入したマルウェアの実行を未然もしくは直後に止めることができ、(2)の場合は脅威あるコンテンツがエンドユーザー側に渡る前にブロックできる。機械学習とセキュリティインテリジェンスの活用で未知の脅威を特定できれば、社内CSIRT/SOCの運用負荷軽減に役立つはずだ。
社内のセキュリティ対策に“1つ上”のインテリジェンスを加え、既知だけでなく未知の脅威への自動的な対処を可能にしていく。このことこそが、セキュリティ人材不足を乗り越える手段となるはずだ。次回は未知のリスクを特定できるその具体的な技術例について触れ、セキュリティインテリジェンスがCSIRT/SOCの運用にどう貢献できるのかを解説する。
執筆者紹介
高岡隆佳(たかおか・たかよし) ブルーコートシステムズ
セキュリティ業界での約15年の経験を生かし、標的型攻撃・内部不正対策製品を包括的に担当。データセキュリティスペシャリストとして企業のセキュリティリスク、対策、課題に精通しており、情報漏えい対策関連などの啓発活動に力を入れている。またデータベース・セキュリティ・コンソーシアム(DBSC)の運営委員として、データベースセキュリティの技術向上と、その普及を推進し、現在「DB内部不正対策WG」と「DB暗号化WG」のリーダーを務める。
Copyright © ITmedia, Inc. All Rights Reserved.


「AI」はセキュリティ担当者を救うのか
セキュリティ対策の課題解決に向けて、人工知能(AI)を活用する動きが活発化し始めた。そもそもなぜAIが必要なのか。セキュリティ対策にどう生かすのか。動向を整理する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー