




















クラウド利用はユーザー側の自己責任
「MS製品に任せれば大丈夫」 クラウドセキュリティでよくある6つの誤解を解く
クラウド利用には、オンプレミスが中心だった時代とは異なる幾つかのセキュリティ的観点がある。クラウドセキュリティに関してよくある6つの誤解を挙げ、解いていく。
クラウド導入のハードルとなりやすいセキュリティの問題。クラウドの利便性を取るべきかセキュリティを取るべきか悩む企業は多いだろう。しかしこれらは二律背反ではない。クラウドセキュリティを正しく理解すれば、クラウドのメリットを享受できるのだ。本稿では2017年11月に開催された「Gartner Symposium/ITxpo 2017」から、ガートナー ジャパンのリサーチ部門に所属する主席アナリスト、矢野 薫氏のセッションをレポートする。クラウドセキュリティに関するよくある誤解を1つ1つ解いていく。これを参考に、自社に合ったクラウドセキュリティの在り方を考えてほしい。
 ガートナー ジャパン 矢野 薫氏
クラウドが浸透しつつある一方で88%の企業がセキュリティ理解不足
ガートナー ジャパンが国内企業を対象として2017年2月に実施した調査(有効回答数515件)の結果、クラウドセキュリティについて「十分に理解している」と回答したのは、わずか12%の企業にすぎなかった。一方で「ある程度は理解しているが、全体として整理できているかどうかは分からない」と回答した企業は54.8%にも上った。矢野氏はこうした現状を危惧している。
クラウドの登場直後の話ならば、この数字も理解できる。しかしクラウドは既にビジネスに活用され始めている。現実を見れば、クラウドセキュリティについて深く理解していない企業が88%もあるのは「大きな問題です」と矢野氏は指摘する。
ガートナーはクラウドセキュリティを「クラウド環境へのアクセスを制御し、データを保護するために必要なプロセスと技術」と定義している。具体的に、このプロセスと技術を、
- ベンダーのリスク評価
- ワークロードの保護
- データの保護
の3種類に分類。「これらの観点はオンプレミス中心でITを利用していた時代よりも重要性が高まってきました。この3点を理解しなければ、クラウドセキュリティを理解できません」と矢野氏は持論を展開する。
この3点を理解するために矢野氏は、クラウドセキュリティに関してよくある6つの誤解を挙げた。以降で誤解を解いていく。
- クラウドのセキュリティリスクは大きい
- クラウドセキュリティの責任はベンダーにある
- クラウドを利用していないので自社には関係がない
- クラウド環境でセキュリティを強化したくても強化できない
- クラウドセキュリティは全てMicrosoft製品で解決する
- クラウドセキュリティは特殊であり理解できない
併せて読みたいお薦め記事
Gartner Symposium/ITxpo 2017レポート
「CASB」とは何か
米国防総省のクラウドセキュリティガイド
クラウドは危ないとひとくくりに考えず、ベンダーごとに適切な対応を
1点目は「クラウドのセキュリティリスクは大きい」という誤解。オンプレミスと対比する文脈において、特によく聞く言葉だ。しかし「クラウドをひとくくりに語っていること自体に問題がある」と矢野氏は指摘する。
矢野氏は「自社の目的によって適切にベンダーを選択し、適切に機能を適用することでリスクを回避できる」と言う。ガートナーはクラウドベンダーを規模によってティア1からティア3までの3つに分類している。それぞれでセキュリティ確保のアプローチが異なる。
ティア1に分類されるのは、Amazon Web Services(以下、Amazon)やGoogle、Microsoftなどの大規模ベンダーだ。いずれもベンダーがセキュリティ機能を提供し、第三者機関による評価を獲得している。これらのベンダーであれば「機能を正しく使えばセキュリティに関する問題はない」と矢野氏は言い切る。
中規模ベンダーや業務に特化したアプリケーションを提供する一部大手ベンダーは、ティア2に分類される。ベンダーによってセキュリティレベルに差があり、ユーザー企業側でリスクを見極める必要がある。
ティア3はそれ以外のベンダーだ。セキュリティよりも機能とコストを優先するベンダーもあり、ティア1やティア2と比べてセキュリティレベルが劣る可能性があることを前提として、どこまでリスクを取れるかが利用可否の分かれ目になる。
セキュリティ評価に時間と手間がかかるのは、ティア2に分類されるベンダーだという。事業者やサービスの数が多く「正しく選択する目が求められます」と矢野氏は指摘する。
評価方法としてはユーザー企業によるオンサイトまたは質問票での評価、第三者による評価などが考えられる。業務監査としてはオンサイトでの評価が主流だが、この手法はクラウドベンダーのリスク評価には向かない。「最も効率的で信頼できるのは、第三者機関による評価を取得しているかどうかをチェックすること」だという。
セキュリティや可用性などに関する内部統制基準「SOC2報告書」や米国政府のクラウド調達基準「FedRAMP」への準拠を公表しているクラウドベンダーであれば、それらを参照するのが最も効率的だ。そうした評価を公開していない場合には、自社の要望に合うかどうかを問う独自の質問票を作ることになる。だが「これには落とし穴がある」という。自社の要望に合わせて質問票を作成すると質問が主観的になり、正しい回答を得るのが難しいためだ。こうしたコミュニケーションロスを避けるために、業種や業界ごとに公開されているガイドラインを活用して質問票を作るのがお勧めとのことだ。
セキュリティはあくまで利用者の責任、利用技術を身に付けて
「クラウドセキュリティの責任はベンダーにある」というのも、よくある誤解の1つだ。ベンダーが提供するサービスだから、全ての責任はベンダーにあるはず――そう思ってしまうのだろう。しかしこれは大きな間違いで、「クラウドセキュリティはあくまでも自己責任」だと矢野氏はくぎを刺す。
「クラウドにデータを預けている、クラウドベンダーに任せているという感覚でいる人は、まずその考えを捨ててください。ベンダーはセキュリティ機能を提供してくれますが、それを適切に使うのはユーザー企業側の責任です」(矢野氏)
IaaS、PaaS、SaaSとクラウドサービスの種別によってクラウドベンダーが責任を負う範囲は異なる。ただし一般的にはどのクラウドサービスにおいても、ユーザーやデータの管理はユーザー企業に責任がある。ではユーザー企業は何を指針にクラウドセキュリティを確保すればいいのだろうか。ガートナーの提案は、CWPP(Cloud Workload Protection Platform:クラウドワークロード保護)だ。
CWPPは、アクセス管理やログ管理などの「基本機能」、トラフィック可視化や脆弱(ぜいじゃく)性管理を含む「中核機能」、ウイルス対策やIPS(不正侵入防止システム)など高度な対策を施す「拡張機能」の3階層からなる。「基本機能と中核機能は必須だとガートナーでは考えています。ベンダー任せにせず、提供されている機能を把握、実装できるよう技術を身に付ける必要があります」(矢野氏)
クラウド化は必然の流れ、今使っていなくても準備はしておくべし
矢野氏がIT部門でセキュリティを担当している人からもよく聞くと言うのが、3つ目の誤解「クラウドを利用していないので自社に関係がない」だ。仮にクラウドを利用していなかったとしても、クラウドセキュリティの知識を今のうちから身に付けておくことは「大きなメリット」だと同氏は進言する。
理由は、IT部門の管轄外でビジネス部門がクラウドを利用している可能性があるからだ。いわゆるシャドーITの問題である。IoT(モノのインターネット)関連の新サービスや在宅勤務のために、ビジネス部門や経営者がクラウド利用を検討する可能性もある。そうなってからクラウドセキュリティについて調べ始めたのでは、適切なクラウドやセキュリティ対策の選定に時間がかかり、IT部門がビジネスのボトルネックになりかねない。
企画からサービスインまでの時間を短縮できるアジリティー(敏しょう性)の高さは、クラウドの大きな魅力の1つ。「そのスピード感をIT部門が殺してしまわないよう、クラウドセキュリティについて学んでおくべき」というのが矢野氏の主張だ。
とはいえ具体的な利用計画がない状況でやるべきことは一体何だろうか。矢野氏によると、まずはIT部門だけではなくビジネス部門を含めたクラウドの利用状況、利用予定を把握すること。その上で、事業部門、リスク管理部門、監査部門とミーティングを持つことだという。
このミーティングで、クラウドを利用する際のセキュリティポリシーをあらかじめ策定しておく。ポイントは、
- クラウドベンダーの評価方法
- クラウド環境で求められるセキュリティ基準
- 利用候補となるクラウドベンダーのリスト
の3点だと矢野氏は説明する。「これを今から始めれば、明日決断しなければならなくなったとしても、IT部門がボトルネックになることは避けられます」
クラウドは自由が利かない≠セキュリティコントロールできない
4点目は「クラウド環境でセキュリティを強化したくても強化できない」という誤解。これは、クラウドの機能はクラウドベンダーが決めるもので、ユーザー企業側では自由に決められず、自社基準でのセキュリティ確保は不可能だという勘違いから来ている。
確かにクラウドでは一般的に、オンプレミスのような細かい規制ができない。「セキュリティに対する考え方自体を転換しなければなりません」と矢野氏は指摘。禁止するセキュリティから、許可してモニタリングするセキュリティに変えていくことを提案する。
禁止をベースにすると、クラウドの利便性をある程度諦めざるを得ない。それよりも許可を原則として、監視を強化することでセキュリティを担保すれば、安全にクラウドの利便性を享受できるという。「人中心のセキュリティ」とガートナーが呼ぶ手法だ。
必要に応じて、セキュリティコントロールの機能を組み合わせることも勧めている。アクセスの可視化や対策を追加できるCASB(Cloud Access Security Broker)、オンプレミスと同じIDアクセス管理をクラウドに適用するIDaaS(サービスとしてのIDおよびアクセス管理)、モバイルデバイスなどのデータとアプリを管理するEMM(エンタープライズモビリティー管理)がその例だ。
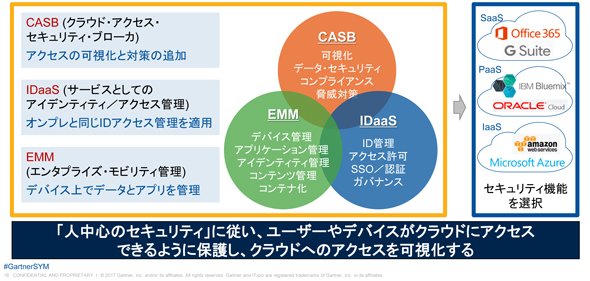 誤解4:クラウド環境でセキュリティを強化したくても強化できない→諦めるのではなくセキュリティをコントロールする(出典:2017年11月、ガートナー)《クリックで拡大》
「IDaaSを基本として、既にクラウドを使っている場合はこれにCASBを組み合わせることがお勧めです。マルチデバイスの場合には、IDaaSとEMMを組み合わせるといいでしょう」(矢野氏)
Office 365なら全部Microsoftに任せていい、わけではない?
「Microsoft Exchange Server」をはじめとする「Microsoft Office」製品群を利用するためにオンライングループウェア「Office 365」を利用する企業は多い。そうした企業から聞くのが、「クラウドセキュリティは全てMicrosoft製品で解決すればいい」という声だそうだ。利便性を優先し、必要最低限のセキュリティ要件を満たしつつ素早くスタートしたいという企業は、こうした考えに至りやすいのだろう。
確かにMicrosoftのID/アクセス管理サービス「Azure Active Directory」(Azure AD)を契約した上でOffice 365を利用すれば、基本的なセキュリティ機能は一通りそろう。しかし「基本的なセキュリティ機能のみ」だと矢野氏は言う。Microsoftがクラウドサービスで提供するセキュリティ機能は「網羅性は高いのですが、それぞれの機能はセキュリティ専業ベンダーのものほど高くありません」と同氏は指摘。より高度なセキュリティが必要な部分には、専門ベンダーのサービスを組み合わせて実装することを推奨する。
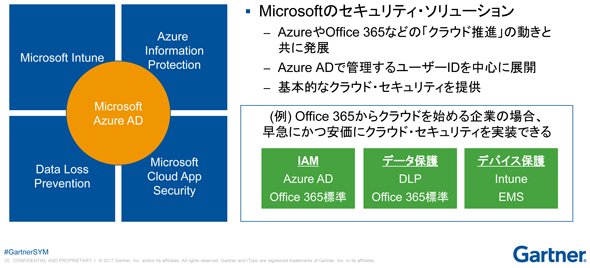 誤解5:クラウドセキュリティは全てMicrosoft製品で解決する→Microsoft製品でクラウドセキュリティを早く安く始めることはできる(出典:2017年11月、ガートナー)《クリックで拡大》
オンプレミスのセキュリティ標準を元に見直してみよう
矢野氏は最後に、オンプレミスとの違いに戸惑う声を取り上げた。「クラウドセキュリティは特殊であり理解できない」という誤解だ。オンプレミスのセキュリティもクラウドのセキュリティも本質的な違いはなく、目指すゴールは同じである。「ただし、これからはクラウド前提でセキュリティを検討する必要があります。そのために新しい視点を持って、既存のセキュリティ標準を見直してみてください」とアドバイスする。
オンプレミスのシステムしか持たない企業であっても、なんらかのセキュリティ標準は持っているだろう。その枠組みに、次の項目を追加してほしい。
- セキュリティの優先順位を付ける
- クラウドサービス攻撃されにくい状況をつくる
- クラウドサービス攻撃者の滞留時間を短縮する
- クラウドサービス問題点の調査と修復、分析をする
既存のセキュリティ標準にこれらを追加した上で、既存部分を含めて全ての項目に「クラウド環境の」という枕ことばを付け、クラウドセキュリティという文脈で読み返してほしいと矢野氏は言う。
「クラウドを前提に、インシデント対応の漏れがないかどうかなどを確認してみてください。クラウドセキュリティが特別なものではないと分かり、クラウド導入の準備もできるでしょう」(矢野氏)
こうして6つの誤解を解きながら、クラウドセキュリティの基本的な対策について網羅的に解説した矢野氏。最後に次のように語りかけた。「クラウドセキュリティの主導権はユーザー企業にあります。これを無責任にクラウドベンダーに投げてしまわないでください」
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
「IBM iはDXのボトルネック」は誤解 意外と知らない今風モダナイズの効果
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
IT製品の導入に関するアンケート「PC&デバイス」編
-
7
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
8
「朝8時にバッチが終わらない」データ爆発の危機をJPX総研はどう乗り越えたか
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
AI導入後に発覚する「社内文書を読めない」問題 情シスは何を直せばいい?
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー