




















賢い「セキュリティ予算」獲得術【第2回】
「適切なセキュリティ予算」はどのように見積もればよいのか?(2/2 ページ)
現実的な「適切なセキュリティ予算」の見積もり手法
リスクの特定、分析、評価という前述の手順を踏むことで、
- 組織として対処すべき攻撃シナリオ
- セキュリティ対策の全体像
- 個別のセキュリティ対策の位置付け・狙い
を説明できるようになる。セキュリティ対策に必要な予算は、これらに対する要求事項を予算獲得の目的(概算要求、案件承認、執行承認など)に応じて詳細化し、相見積もりにより妥当性を確認することになる。
組織は洗い出したリスクに対して、許容できるリスクの基準ごとに「回避」「低減」「転嫁」「受容(保有)」といったアクションを取ることになる。受容できないリスクについて、そのリスクを基準内に収めるためのセキュリティ対策に必要な予算は、必ず獲得すべきだ。例えば以下の対策は、十分な予算を獲得しなければならない。
- 個人情報保護法の要求事項を順守するためのセキュリティ対策
- 業界慣習として実施しており、その不備が事業競争力の明らかな劣化につながるセキュリティ対策
セキュリティ予算の充足を阻む制約
適切なセキュリティ予算とは何かを理解しただけで、セキュリティ予算を獲得できるようになるわけではない。実際の予算獲得方法を考える前に、国内組織のセキュリティ対策の現状を理解しておこう。
国内組織がセキュリティ対策にかけているコストは、決して少なくない。日本ネットワークセキュリティ協会(JNSA)が2017年6月に発表した「2016年度国内情報セキュリティ市場調査」の報告書では、国内情報セキュリティ市場規模について、2016年度の推計値が9327億円、2017年の予測値が9795億円と、1兆円の大台突破も目前に迫る。
「これだけのコストをかけてきたセキュリティ対策ならば、組織のニーズを充足しているはずだ」と考える人もいるだろう。だが実際はそうとは言い切れない。GISS2017-18では、国内組織の11%が「セキュリティ対策が組織のニーズに合致しておらず、改善の合意に至っていない」と回答している。
この原因を探るヒントがGISS2017-18にある。国内組織に対して、情報セキュリティ管理プロセスに関する成熟度の自己評価を聞いたところ、サーバ/クライアントPCのセキュリティやID・アクセス管理、ネットワークセキュリティといった個別の技術要素に対する成熟度はそれほど低くなかった。一方で戦略やアーキテクチャ、ガバナンス、組織体制といった、技術要素の導入判断における前提事項について「成熟していない」と認識している国内組織は、グローバル組織よりも多いことが分かった(図)。
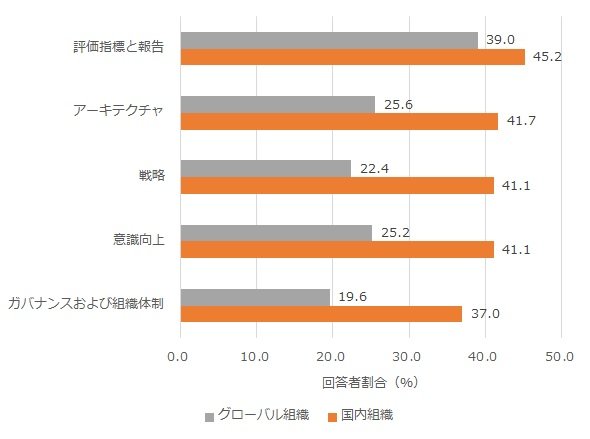 図 情報セキュリティ管理が成熟していない項目(出典:GISS2017-18、数値は小数点以下第2位で四捨五入)
これらの事実から推測できるのは、国内組織はセキュリティ対策の全体像を俯瞰する視点が欠如し、個別の技術要素に偏った対策を取る傾向がある、ということだ。セキュリティ担当者が予算の承認者に各対策の必要性を説明する場でも、個別対策の必要性に重きを置くことになる。結果としてセキュリティ対策に必要な予算獲得も、個別対策単位となっている可能性がある。
セキュリティ担当者が、セキュリティの専門家ではない人に個別の対策を説明する場合、どうしても技術的説明を中心にせざるを得なくなる。そうなると予算承認者に対して投資対効果や定性的な効果を十分に説明できず、予算の承認が難しくなる可能性がある。このような状況が続けば、セキュリティ担当者にとっても、予算承認者にとっても、セキュリティ案件は「理解が難しく、予算も付けにくい案件」になってしまう。
予算承認者は、セキュリティ強化に総論として賛成していても、個別のセキュリティ対策への予算獲得では反対の立場を取りやすい。セキュリティ対策に伴う利便性の低下や、投資金額に対する効果の曖昧さが、その主要な原因だ。国内組織ではセキュリティ対策が経営課題として認識され始めており、GISS2017-18によると、取締会メンバーのうち64%が情報セキュリティに責任を負う役職者となった。それでも予算承認者の理解を得るには、いまだにハードルがある。
第3回では、適切なセキュリティ予算をいかに獲得するかを整理する。
藤井仁志(ふじい・さとし)
EYアドバイザリー・アンド・コンサルティング サイバーセキュリティ/Co-Lead パートナー
グローバルコンサルティングファームにてセキュリティプラクティスの日本リードを務め、ガバナンスを中心としたアドバイザリーサービスだけでなく、システム導入、システム運用までをカバーし、机上にとどまらない実現性の高いサービスを提供。金融機関、中央省庁、運輸業といった重要インフラ関連事業から製造業、小売業までの多様な業態に対して、セキュリティ診断、セキュリティ体制構築、システム導入、運用変革まで幅広く支援した実績を有する。特にマイナンバー(社会保障と税の共通番号)や、金融機関などの大規模マルチベンダー環境におけるシステム導入プロジェクトの統括技術責任者、セキュリティ責任者としての豊富な経験を有する。2017年8月にEYアドバイザリー・アンド・コンサルティングに参画し、サイバーセキュリティ事業の日本共同責任者を務める。セキュリティベンダー主催のカンファレンス、メディア主催のイベントなどでの講演、ソートリーダーシップ(Thought Leadership)としての寄稿多数。公認情報システムセキュリティプロフェッショナル(CISSP)。公認情報セキュリティマネージャー(CISM)。情報処理安全確保支援士集合講習認定講師。
Copyright © ITmedia, Inc. All Rights Reserved.


賢い「セキュリティ予算」獲得術
適切なセキュリティ製品を導入するにも、必要な予算が獲得できなければどうしようもない。だが足元を見ると、十分なセキュリティ予算が確保できている企業はむしろ少数派だ。世界的に見ても、国内企業はセキュリティ予算の獲得に苦慮しているという。その背景には何があるのか。そもそも「適切なセキュリティ予算」とは、どのように考えればよいのか。必要なセキュリティ予算を確実に確保するには、また限られた予算内で必要なセキュリティ対策を進めるにはどうすべきか。具体的に解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー