




















企業における「ID管理」【第3回】
事例で分かる 業務委託とID管理の「深い関係」とは(2/2 ページ)
事例2:実態に合わないアクセス権限
2つ目は、ある企業が重要情報を含んだシステムの運用を外部委託しており、委託先がその一部運用を再委託している状況下で発生したインシデントだ。大まかな経過は以下の通り(図2)。
- 委託元でアクセスログを確認
- 委託元が委託先に調査を依頼したところ、再委託先で重要情報を不正取得していたことが判明
- 業務委託において、重要情報へのアクセス権限が作業者1人に集中していたことが原因だと判明
- 委託先と再委託先は直ちにシステム運用体制を見直し
- 委託元は顧客へ説明と謝罪
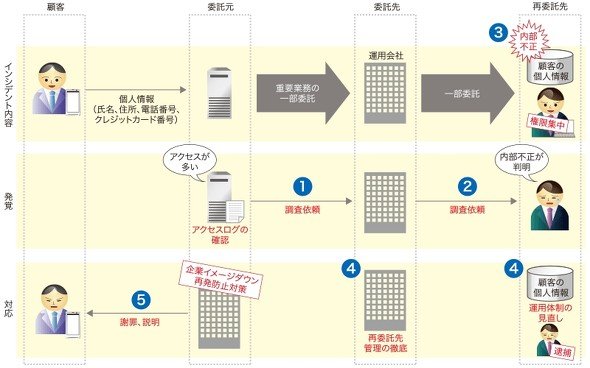 図2 実態に合わないアクセス権限の事例(出典:ITサプライチェーンの業務委託におけるセキュリティインシデント及びマネジメントに関する調査報告書を基に一部編集部で加工)《クリックで拡大》
主な原因は、再委託先に対する重要情報へのアクセス権限管理の不備だ。この例のように再委託先の人員の内部不正によって、情報漏えいのインシデントが発生するケースがある。委託元は内部不正を防止する観点で、情報セキュリティの要求事項の中で、委託先およびその先の人的管理について明示すべきだ。その実施状況を定期的、継続的に確認することも必要になる。
ID管理の観点では、委託先/再委託先のアカウントとアクセス権を実運用に即した権限にする必要がある。最低限業務に必要な権限に絞り、一部の人に権限が集中しない形に設定し、定期的に見直す。アクセスログは確実に取得し、一定期間保管する。管理対象が多い場合はID管理製品、ログ収集保管管理製品を導入するのも一案だ。
事例3:委託元と委託先で責任分界点の勘違い
3つ目の事例は、クラウドで社内向けシステムを運営している状況下で発生したインシデントである。委託元は、委託先のクラウド事業者にシステムの運営を委託していた。大まかな経過は以下の通りだ。
- 委託元では、社内のグループごとに顧客との取引情報を整理しており、顧客との取り決めで取引情報の照会範囲は関係者に限ると規定していた。そのためシステムでは他グループの取引情報を照会不可とすべきだったが、実際には他グループの情報も照会できる状態になっていたことが社内で判明
- 委託元は「グループごとのアクセス権限は、社内システム運営の委託先であるクラウド事業者が当然付与するはずだ」と判断
- 委託先のクラウド事業者は「委託元社内のアクセス権限付与は、委託元の責任で実施するはずだ」と判断
- アクセス権限付与の作業範囲が曖昧だったため、委託元と委託先で認識違いが発生
- 委託先は委託元に作業範囲を説明
- 委託元は顧客へ説明と謝罪
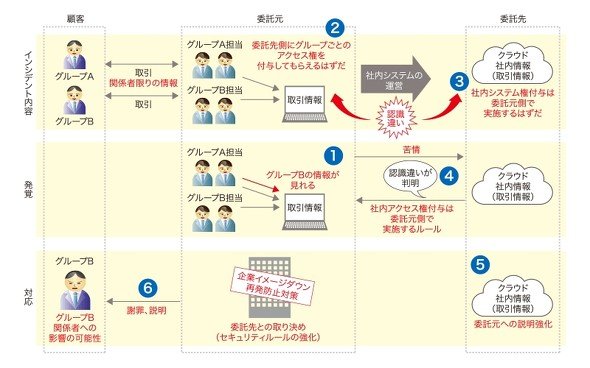 図3 責任分界点の勘違い事例(出典:ITサプライチェーンの業務委託におけるセキュリティインシデント及びマネジメントに関する調査報告書を基に一部編集部で加工)《クリックで拡大》
主な原因は、委託先の運用上の認識違いだ。クラウドによっては、委託元にも一定の知識やスキルを要求するものもある。クラウドの利用に当たっては、委託元でサービスやSLA(サービス品質保証)の内容について十分に確認する必要がある。
ID管理の側面から解説すると、クラウドの場合、アカウント作成やそのアカウントに付与するアクセス権付与の責任を負うのは、一般的には委託元になっているケースがほとんどだ。このため委託元のオンプレミスのシステムと混在してクラウドを管理する場合は、ID管理システムのプロビジョニング機能やフェデレーション機能(詳細は連載第1回のいまさら聞けない「ID管理」 その役割からライフサイクル管理のポイントまで参照)を最大限に活用し、オンプレミスと同様の運用方法にてクラウドのアクセス権を管理する仕組みにすることで、事故を未然に防止できる。
グローバル展開で重要となるID管理
これまで国内のITサプライチェーンにおけるID管理の必要性や重要性を解説してきた。実際には国内だけでなくグローバルへとITサプライチェーンは発展している。米国は重要インフラを中心にした特定機能の防御から、ITサプライチェーン全体のリスク管理へとシフトしている。同国は非政府機関の情報システムにおけるCUI(管理対象となるが秘密指定されていない情報)の保護を目的としたサイバーセキュリティ対策の要件として、セキュリティ基準「NIST SP800-171」を策定。NIST SP800-171は、アカウント管理やアクセス権限管理を「管理策」として定義しており、非常に重要な項目として取り扱っている。
今後は日本も同様に、重要インフラについてはSP800-171相当の管理策を求めるようになる可能性がある。ITサプライチェーンのセキュリティリスクについては優先度を上げて取り組む必要が出てくるだろう。そのときが来ても慌てないよう、この機会に企業のID管理を見直してほしい。
宮川晃一(みやかわ・こういち)
NEC 金融システム開発本部 金融デジタルイノベーション技術開発室に勤務。日本ネットワークセキュリティ協会(JNSA)アイデンティティ管理WGリーダー。日本クラウドセキュリティアライアンス(CSA-J)理事。主な著書に「クラウド環境におけるアイデンティティ管理ガイドライン」がある。
Copyright © ITmedia, Inc. All Rights Reserved.


企業における「ID管理」
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
「身代金を支払う」以外のランサムウェア対策は本当にあるのか?
-
6
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
7
肥大化した「SFA」の沼 4カ月でBigQuery×AppSheetの新システムを構築した方法
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
ネットワールド、ICカード認証対応のシンクライアント構築アプライアンスを販売
-
10
次世代RPA「ハイパーオートメーション」が急成長か Gartnerが予測
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
4
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
“あのファイル転送”で暗躍するノーウェアランサム
-
10
「オンプレミス回帰」せざるを得ない“合理的な理由”
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー