




















企業における「ID管理」【第3回】
事例で分かる 業務委託とID管理の「深い関係」とは(1/2 ページ)
ID管理は自社だけでなく、ビジネスパートナーとの間でも重要な役割を果たす。インシデント事例を基に、どのような点が問題になるか、対策は何かについて解説しよう。
 インシデントから学ぶID管理
前回(働き方改革にGDPR、そしてM&A 企業を取り巻くID管理の課題とは)は、アイデンティティー管理(以下、ID管理)を取り巻く環境に加え、ID管理に関連する制度や課題について紹介した。
3回目となる本稿では業務委託などの「ITサプライチェーン」(注)の視点から、セキュリティに関するID管理の重要性について解説する。2018年3月26日にIPA(情報処理推進機構)が発表した「ITサプライチェーンの業務委託におけるセキュリティインシデント及びマネジメントに関する調査報告書」のインシデント事例、特に業務委託関連事例を基にしてセキュリティとID管理との関連性、そして対策について説明する。
※注:IPAが定義する「ITシステム・サービスに関する業務を系列企業やビジネスパートナーなどに外部委託し、その委託が連鎖する形態」のこと。
ITサプライチェーン全体で考えなければならなくなったセキュリティ
従来、セキュリティ対策は、どちらかといえば「個別の企業」に閉じていた。例えばサプライヤーと直接接点がある購買部門は、自社の情報セキュリティに関する方針に準拠さえしていれば、他に特段の対処をせずに各種契約を進めることができた。特にISMS(情報セキュリティマネジメントシステム)認証などの第三者認証の取得企業は、「認証がある」というだけで他社から取引の許可が得られるといった実態が、少なからずあったと筆者は想像している。
情報漏えいを含むさまざまなインシデントが発生している現状を踏まえると、こうした状態は長続きしないと考えられる。企業には自社だけでなく、相手の企業にも一歩踏み込む対策が求められるようになるはずだ。実際のインシデントの事例で、対策を検討してみよう。
事例1:不用意な特権IDの利用
1つ目は、インターネットビジネスを展開している企業(委託元)が、そのシステム運用を外部企業(委託先)に業務委託している状況で、インシデントが発生した事例だ。大まかな経過は以下の通り(図1)。
- 顧客から委託元への問い合わせが発生
- 委託元が委託先に調査を依頼
- システムの脆弱(ぜいじゃく)性を突いた悪意ある第三者からの不正アクセスにより、顧客の個人情報漏えいが判明
- 委託先は直ちにシステムの脆弱性対策を実施
- 委託元は顧客へ説明と謝罪
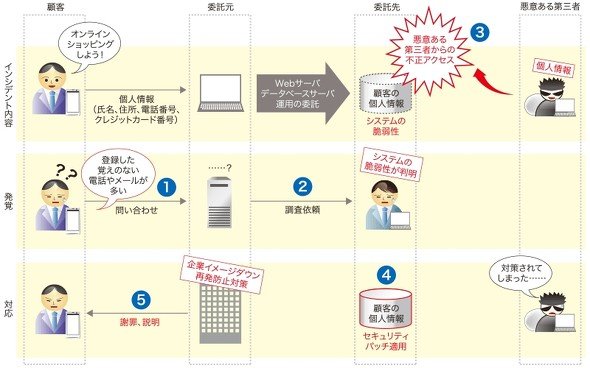 図1 不用意な特権IDの利用の事例(出典:ITサプライチェーンの業務委託におけるセキュリティインシデント及びマネジメントに関する調査報告書を基に一部編集部で加工)《クリックで拡大》
主な原因は、委託先がシステムの脆弱性を放置したことだ。ただし委託元も情報セキュリティ対策について積極的に取り組んでおらず、委託先との合意やセキュリティパッチの適用状況の把握などをしていなかった。
注目したいのは特権IDの取り扱いだ。特権IDはシステム上、非常に高い権限を持つアカウントのことを指す。攻撃者はシステムの脆弱性を利用して特権IDのパスワード取得、もしくは権限昇格をし、情報漏えいや改ざんなどの行為に及ぶことが少なくない。
ありがちなのは、管理者権限である「root」や「Administrator」の特権IDを直接使ってアプリケーションやバッチ、スクリプトなどを実行していたり、アプリケーションや設定ファイルにIDとパスワードを直接記述していたりするケースだ。攻撃には絶好の環境といえる。
本当に特権IDが必要なのかどうかは、改めて検討する必要があるだろう。どうしても特権IDが必要なのであれば、特権ID管理製品を導入して適切に管理するとよい。
Copyright © ITmedia, Inc. All Rights Reserved.


企業における「ID管理」
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
3
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
肥大化した「SFA」の沼 4カ月でBigQuery×AppSheetの新システムを構築した方法
-
6
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
7
次世代RPA「ハイパーオートメーション」が急成長か Gartnerが予測
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
昭和大学病院がeICUを導入、ICUの患者情報を遠隔地で一括管理
-
10
「何から始めればいい?」 情報漏えい対策で悲鳴を上げる中小企業のリアル
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
4
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
“あのファイル転送”で暗躍するノーウェアランサム
-
10
「オンプレミス回帰」せざるを得ない“合理的な理由”
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー