




















ランサムウェアとバックアップの攻防史【第1回】
ランサムウェアで考える“バックアップがあるだけ”では無意味な理由
ランサムウェアの被害事例が後を絶たない中、企業は対策を進めるに当たって何を重視すればいいのでしょうか。忘れてはいけない“バックアップの重要性”について改めて考えてみましょう。
昨今、悪質なランサムウェア(身代金要求型マルウェア)の被害事例が世界中で相次いでいます。国内でも、診療に不可欠なデータにアクセスできなくなった病院が業務停止に追い込まれたり、企業の機密情報が勝手に公開されてしまったりするなどの被害が報告されています。
ランサムウェア(Ransomware)は「身代金」を意味する「ランサム」(Ransom)と「ソフトウェア」(Software)を組み合わせた造語で、金銭奪取を目的としたサイバー犯罪の手口の一つを指します。コンピュータシステムに悪意あるプログラム(マルウェア)を送り込み、システム内部に保存されているデータを勝手に暗号化してアクセスできなくしてしまった上で、「暗号化を解除するための復号鍵が欲しければ身代金を支払え」と脅迫するのが基本的な手口です。
マルウェアが送り込まれてくることを確実に防止できれば、被害を避けることができます。ただし一般的なマルウェア対策ソフトウェアでは検知できないマルウェアを送り込むなど、ランサムウェア攻撃の手口は高度化しており、防御は簡単ではありません。ランサムウェアに感染する可能性をゼロにはできない以上、万一感染しても深刻な被害を受けないように備えておく必要があります。そのための有力な手段となるのがデータのバックアップです。ただし単にバックアップシステムを導入しただけでは、期待した効果が得られないことがあります。
“バックアップがあるだけ”では意味がない?
データのバックアップは、コンピュータの利用が始まった、ごく初期の段階からその重要性が繰り返し語られてきた、基本的な安全対策です。もともとは、想定外の機器故障や操作ミスなどでデータが壊れてしまうことに備えるための手段でした。昨今はこうしたリスクに加えて、押し寄せるランサムウェア攻撃によるデータ損失リスクにも対処しなければなりません。このような状況で、バックアップにランサムウェア対策としての役割が期待されるようになってきています。
ランサムウェアの被害に遭ってデータを暗号化されてしまった場合でも、バックアップが存在すれば、そこからデータをリストア(復旧)することで業務を継続でき、身代金支払いに応じる必要はなくなります。ランサムウェアの被害に遭って身代金支払いに追い込まれる企業などの組織は、基本的にはバックアップを適切に取っていなかったか、バックアップからのリストアができなかったことになります。「油断していたところに付け込まれた」とも言えます。
図は警察庁が2022年9月に公開した、企業・団体等におけるランサムウェア被害の報告件数の推移です。被害届の件数は、2020年上期(21件)から2022年上期(114件)にかけて、5倍以上に増加している状況です。
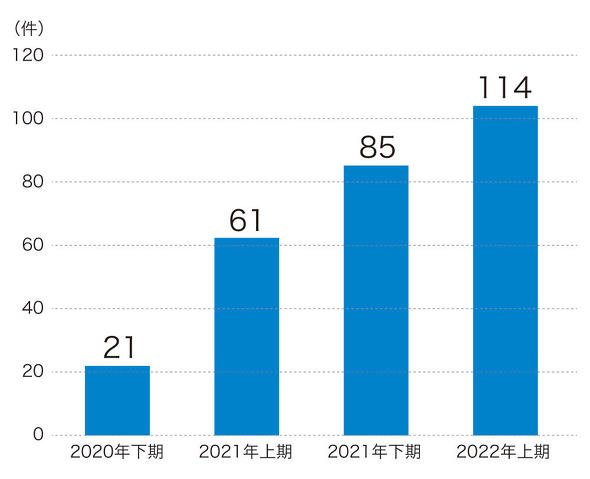 図 企業・団体などにおけるランサムウェア被害の報告件数の推移(警察庁が2022年9月に公開した資料「令和4年上半期におけるサイバー空間をめぐる脅威の情勢等について」を基に作成)
バックアップの基本的な役割
ランサムウェア対策としてのバックアップを考えるに当たって、まずはバックアップのそもそもの役割を考えることが重要です。OSやアプリケーションなど、「お金を出せば購入できるソフトウェア」に関しては、万一破壊されてしまっても買い直せば済むという考え方ができます。一方、日々の業務で蓄積されていくデータに関しては、ユーザー自身がバックアップを取っておかないと、他に代わりがありません。ランサムウェアの被害に遭うことを抜きにしても、万一のデータ破壊に備えたバックアップは必須だと言えます。
DX(デジタルトランスフォーメーション)をはじめ、さまざまなものが急速にデジタルに置き変わる動きがある中、デジタルデータの重要度はますます高まっています。デジタルデータの喪失は重大なトラブルに直結する可能性があります。
想定外の事態はいつ発生しても不思議ではないことを念頭に置くことが重要です。国内では、1995年の阪神・淡路大震災や2011年の東日本大震災など、オフィスが丸ごと被災するほど大きな自然災害が繰り返し発生しています。こうした状況で重要なデータを守るためには、単にデータのコピーがあればいいというだけではなく、バックアップデータを別の場所に保管しておくなど、さまざまな取り組みが必要となってきます。
バックアップの大きな目的はデータの保全で、これは災害対策(DR)や事業復旧計画(BCP)に欠かせません。ランサムウェアが深刻な脅威として企業に迫ってきている近年の状況を加味するならば、バックアップシステムをきちんと用意できているかどうか、想定外の事態に期待通りにバックアップシステムが機能するかどうかを確認しておく必要があります。
次回は、ランサムウェア攻撃の手口が変わってきている点とともに、新たに求められているバックアップ対策の概要を紹介します。
執筆者紹介
高井隆太(たかい・りゅうた) ベリタステクノロジーズ 常務執行役員 テクノロジーソリューションズ本部ディレクター
企業のマルチクラウドのデータ保護・管理に関する課題解決を支援すべく、プリセールスSEおよびプロフェッショナル・サービスチームを統括。事業全体の戦略策定、プロモーション活動にも従事している。
Copyright © ITmedia, Inc. All Rights Reserved.


ランサムウェアとバックアップの攻防史
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[サイバーソリューションズ株式会社] メール誤送信対策のルールが肥大化 苦しむ情シスはどうすれば救われるのか? -
事例
[横河レンタ・リース株式会社] AIの全社活用が加速 トヨタ・コニック・プロに学ぶ「AI PC調達」の秘訣 -
製品資料
[横河レンタ・リース株式会社] 人材不足時代の「PC調達」ガイド:知っておきたいリースとレンタルの違い -
製品資料
[横河レンタ・リース株式会社] PC調達に「レンタル」を選ぶことのメリットは? リース・購入との違いも解説 -
事例
[Datadog Japan合同会社] プレイドはKARTEの障害早期検知とシステム改善をどう実現したか?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
2
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
3
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
4
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
5
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
6
「サイバー犯罪株式会社」に潜入 現地調査で判明した“犯罪者求人”の実態
-
7
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
8
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
9
【基本情報技術者試験】メモリ不足でもアプリが動くのはなぜ? OSを支える「仮想記憶」
-
10
「企業内サーバ環境の利用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
7
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
8
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
9
「IT史に名を残すシステム障害」8選
-
10
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー