




















検疫ネットワーク再入門【第4回】
検疫ネットワークの実際:ユニアデックス編
ユニアデックスは、6月1日に「ネットワーク検疫ソリューション」を発表している。このソリューションは、PFUの検疫ソフトウェア「iNetSec Inspection Center」をベースとしており、3種類の制御方式に対応している。
検疫ネットワークと名のつく製品やサービスは、多くのメーカーから提供されている。「検疫」「隔離」「治療」といった基本的なプロセスは同一だが、その内容や構成はさまざまだ。ソフトウェアで構成されているものもあれば、ハードウェアで構成されるものもあり、トータルソリューションとして提供されているものもある。そこで、実際に提供されているサービスについて、メーカーに直接お話を伺い紹介していく。
今回は、ユニアデックスの「ネットワーク検疫ソリューション」を紹介する。このソリューションは、PFUの検疫ソフトウェア「iNetSec Inspection Center」をベースに、「ゲートウェイ方式」「NAC方式」「IEEE802.1x方式」の3種類の制御方式に対応している。大規模から小規模まで、さまざまな企業のネットワークに柔軟に対応できることが特徴だ。
ここでは本ソリューションを開発した背景や製品の概要、実際に企業が導入する際のポイントなどをまとめていく。
ユニアデックスならではのマルチベンダーソリューション
ユニアデックスは、日本ユニシスからネットワークに特化した会社として分社化したという経緯を持つ会社だ。そのため、基本的にネットワークに強く、技術者の多い会社となっている。パートナー企業も多く、ユーザー企業のニーズに最適な製品を組み合わせてマルチベンダーのソリューションを提供することを得意としている。もちろん、複数のベンダー製品をつなぐ部分は、ユニアデックスが技術開発している。
ユニアデックスが2006年6月1日に発表した「ネットワーク検疫ソリューション」は、PFUの検疫ソフトウェア「iNetSec Inspection Center」をベースとしたもので、「ゲートウェイ方式」「NAC方式」「IEEE802.1x方式」の3種類の制御方式に対応するソリューションだ。「iNetSec」を検疫サーバとし、ネット上にある検疫辞書と同期することで、常に最新のセキュリティポリシーを維持できる。運用性の高さが一番の特徴となっている。
3種類の制御方式に対応していることも大きな特徴だ。「ゲートウェイ方式」は、iNetSecによる検疫サーバと「Net'AttestEPS」などの認証サーバ、それにアルバワイヤレスネットワークス社製のスイッチ「ARUBA Mobility Controller」の組み合わせによって提供されるソリューションである。ARUBA Mobility Controllerをゲートウェイ装置として活用し、検出と隔離を行う方式だ。このスイッチは本来、無線LAN用のスイッチであるが、有線LANにも対応しており、高機能なファイアウォールを内蔵している。
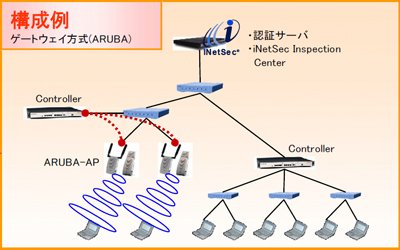
ここで新たに接続されたPCを検出し、iNetSecで検疫を行った結果に応じてファイアウォールをダイナミックに切り替える。例えるなら企業のネットワークのゲートウェイ部分に関所を設けるようなイメージだ。基本的にはクライアントPCにエージェントをインストールするが、エージェントレスにも対応する。外部からPCを接続した場合、認証を経た後に検疫が行われ、問題がある場合は治療を促す。エージェントレスでは、ActiveXによるWebブラウザベースの画面から操作することになるため、比較的オープンな場所での検疫に適している。
オプションでWinnyなどの禁止ソフト対策に対応
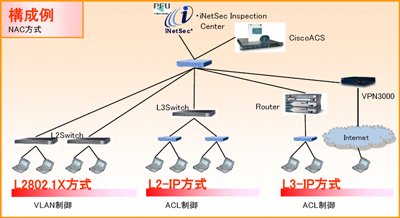
「NAC方式」は、シスコシステムズが提唱するNAC(Network Admission Control)対応機器を使用する検疫ネットワークだ。NAC構想には50社以上のベンダーが参加しており、幅広い機器に対応することが可能になっている。NAC対応のスイッチやルータ、VPN製品を検出、隔離に使用し、検疫サーバとしてiNetSec、認証サーバとして「Cisco Secure ACS」を使用する。NACを重点的に採用している理由は、NACが検疫ネットワークの標準化の流れの1つになっていることと、ユニアデックスがシスコシステムズのゴールドパートナーになっているためだという。
また、「Catalyst2960」などのL2スイッチでVLAN制御する「L2802.1X方式」、「Catalyst3750」などのL3スイッチでACL制御する「L2IP方式」、ルータでACL制御する「L3IP方式」の3種類に対応しており、上記の製品のほか、クライアントPC側に「CTA(Cisco Trust Agent)」の導入と、CTAに対応したプラグインソフトウェアが必要となる。シスコシステムズ製品を導入している環境であれば、アドイン感覚で検疫ネットワーク機能を効率よく追加できる。
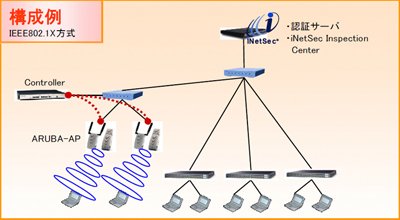
「IEEE802.1x方式」は、その名の通りにIEEE802.1x対応機器を検知、隔離に使用する方式で、これにiNetSecによる検疫サーバと「Net'AttestEPS」などの認証サーバを組み合わせる。IPアドレス取得前の検疫が可能であるため、強固なセキュリティを構築できる。また、ユーザー単位でのアクセス権限の割当ができるようになっている。もちろん、802.1xに対応した機器であれば、無線LANと有線LANの両方の環境に対して適用可能だ。
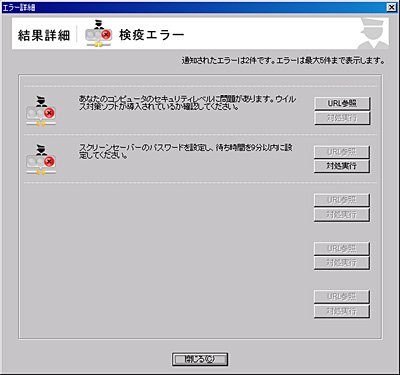
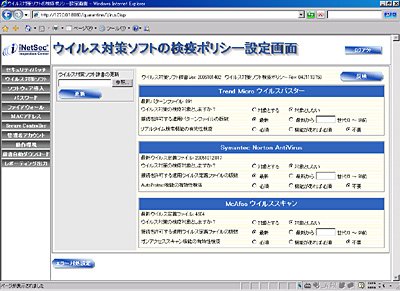
検疫を行うiNetSecでは、Windowsのサービスパックやセキュリティパッチ、主要3社のウイルス対策ソフトの定義ファイルなどをチェックするが、新たに禁止ソフト対策機能がオプションとして追加される。このオプションでは、クライアントPCのハードディスク内を詳細にチェックし、ファイル名などから禁止ソフトを検出、Winnyなどがインストールされている場合は検疫が失敗するようになっている。禁止ソフトは自由に設定でき、反対にOfficeなど企業で必須と設定しているソフトが入っていない場合に警告を表示することも可能だ。
ユーザーの環境に合わせた自由度の高い導入が可能
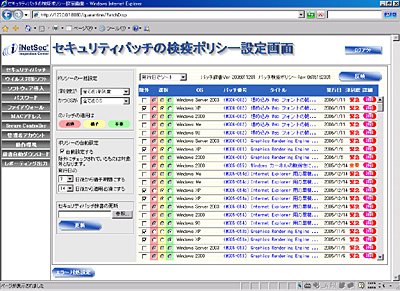
セキュリティポリシーの設定はiNetSec上で行うことになるが、グラフィカルで分かりやすいインタフェースを採用しており、必要な項目にチェックを入れていくだけで設定は完了できるので、悩むことはないだろう。もちろん、セキュリティポリシーの設定すべてを自動設定とすることも可能だ。また、Windowsのセキュリティパッチに対しては、公開された日から1週間までの間に適用するといった設定もできるようになっている。
マルチベンダーのノウハウを積み重ねた強み
ネットワーク検疫ソリューションは、3種類の制御方式に対応している上に、それぞれの機器構成の自由度が高いことが特徴だ。この製品構成は、複雑になりがちなネットワークを少しでも分かりやすくするため、ユニアデックスでも苦労した点であるという。マルチベンダーのノウハウを積み重ねているユニアデックスならではの特徴と言えるだろう。
導入を検討する場合は、まず自社のネットワーク構成がどのようになっているかを確認すればよい。もしシスコシステムズ製品、特にNAC対応製品がすでに使用されていれば、もっとも容易に導入できる。また、社内のネットワークの要所に関所を設けて検疫を実施したいのであれば、「ゲートウェイ方式」が最適だ。既存のネットワークにARUBA Mobility Controllerを組み込み、iNetSecと認証サーバを導入すればよい。エンドポイントのセキュリティを強固にしたいのであれば、「NAC方式」か「IEEE802.1x方式」を選べばよく、最適な構成を選びやすくなっている。
対応クライアント数と導入の際のポイント
6月に発表以来、問い合わせ件数は非常に多い。今すぐに導入したいという声もあれば、ネットワークの更改のタイミングに合わせて導入したいという声も多いそうだ。更改の理由はさまざまだが、会社の引っ越しや無線LANの刷新などのタイミングに合わせて、検疫ネットワークを導入したいというケースが多いという。なお、ネットワーク検疫ソリューションは、小規模から大規模まで幅広い企業規模に対応するが、PC500台から1000台規模が中心になっているという。クライアント数は、かなりの幅で対応することが可能だが、大規模になる場合は冗長化や負荷分散などを考慮して、サーバの増強が必須となる。もっとも、数千クライアント規模であれば1台で対応できるという。
具体的な導入期間は、1~2カ月が平均的だという。ただし、ネットワーク全体の見直しを行う場合などは1年かかることもあるので、適用したい日程から逆算していくとよいだろう。
ユニアデックスでは、さまざまな製品を組み合わせてソリューションを提供しているが、それを構成するひとつひとつの機器に対し、しっかりと技術的な検証が行われていることが強みだという。「まずはご相談ください」との言葉をいただいた。
Copyright © ITmedia, Inc. All Rights Reserved.


新着ホワイトペーパー PR
-
製品資料
[ファインディ株式会社] AI利用率だけでは説明できない成果 開発組織の競争力を生む「開発資本」とは? -
製品資料
[ニュータニックス・ジャパン合同会社] AI活用を成功へ導く、シンプルで費用対効果に優れたクラウド基盤とは? -
製品資料
[ニュータニックス・ジャパン合同会社] マネージドKubernetesには限界も――メリットをフル活用する新たな選択肢とは? -
技術文書・技術解説
[ニュータニックス・ジャパン合同会社] 決断の日が迫る「vSphere 8」サポート終了問題 考慮すべきリスクと選択肢は? -
製品資料
[サイバーソリューションズ株式会社] メール誤送信対策のルールが肥大化 苦しむ情シスはどうすれば救われるのか?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
3
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
4
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
-
5
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
6
kintoneで実践 製造業のための「見積もり管理」改善のヒント
-
7
「IoT通信環境の構築・運用」に関するアンケート
-
8
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
9
祝10周年! 創業者も予想できなかったRaspberry Pi活用例
-
10
「サイバー犯罪株式会社」に潜入 現地調査で判明した“犯罪者求人”の実態
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
7
「IT史に名を残すシステム障害」8選
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
10
マンガで学ぶXDR/MDRのメリット、中小企業のセキュリティ強化になぜ有効か?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー