





















検疫ネットワーク再入門【第2回】
検疫ネットワークの実際:マカフィー編
検疫ネットワークのタイプのひとつに、包括的なセキュリティソリューションの一部として提供されるものがある。マカフィーの「McAfee Total Protection」がそうだ。企業におけるすべてのセキュリティソリューション要素を結び付け、管理を容易にした製品で、検疫ネットワークの機能を単体で利用することも可能だ。
検疫ネットワークと名の付く製品やサービスは、多くのメーカーから提供されている。「検疫」「隔離」「治療」といった基本的なプロセスは同一だが、その内容や構成はさまざまだ。ソフトウェアで構成されているものもあれば、ハードウェアで構成されているもの、トータルソリューションとして提供されているものもあるといった具合だ。そこで、今回からは実際に提供されているサービスについて、メーカーの担当者に直接話を聞き、紹介していく。
今回は、包括的なセキュリティソリューションの一部として提供される検疫ネットワークの一例として、マカフィーの検疫ネットワーク戦略「McAfeeネットワークアクセスコントロール・ソリューション(NAC)」の中核をなす「McAfee Policy Enforcer」を紹介する。このソリューションは、おもに中規模から大規模の企業をターゲットとした製品で、「McAfee Total Protection」に組め込めるほか、単体でも導入できる。また、1つのコンソール画面からすべての管理が可能な点も特徴となっている。
ここでは、本製品を開発した背景や製品の概要、実際に企業が導入する際のポイントなどをまとめていく。
エンドポイントでのセキュリティを確保する
マカフィーは5月31日、企業におけるすべてのシステムセキュリティソリューション要素を結びつけ、1台のコンソールとエージェントプラットフォームにより管理を容易にした包括的な製品「McAfee Total Protection」を発表している。また同時に、同社の検疫ネットワークソリューションである「McAfeeネットワークアクセスコントロール・ソリューション(NAC)」戦略を発表した。この戦略の中核をなす「McAfee Policy Enforcer」は外部から企業のネットワークに接続しようとするPCを検出し、企業のセキュリティポリシーに合致しているかどうかを検疫するソフトウェア製品。検疫サーバとスキャナ、センサーと組み合わせて利用する。
マカフィーが日本向けに検疫ネットワーク製品を投入するのは、本製品が最初となる。もっとも、海外ではすでに検疫ネットワーク製品として展開しており、導入事例も多い。国内では、やはりWinny対策というメリットが前面に出されているが、特にエンドポイントでのセキュリティ強化に重点が置かれている。企業ネットワークのセキュリティ対策は以前よりはるかに充実しているが、外部から持ち込まれるPCに関しては規制が曖昧だった。というのも、企業にはパートナーや関連企業などの社員が作業するケースが多く、ネットワークに接続して仕事を始めることが最優先という傾向にあった。
それがWinnyウイルス感染による機密情報の流出事件などの影響で、外部から持ち込まれるPCのチェックが重要になってきた。これは実際に社内にPCを持ち込むケースのほか、リモートからの接続の場合も同様だ。せっかく企業ネットワークのセキュリティを堅牢にしていても、外部から持ち込まれるPCが脆弱ポイントとなり、社内ネットワークに脅威が広がる可能性がある。マカフィーのソリューションは、企業ネットワークにセキュリティの低いPCがあるかどうかを可視化し、把握することで統制を取るというアプローチだ。
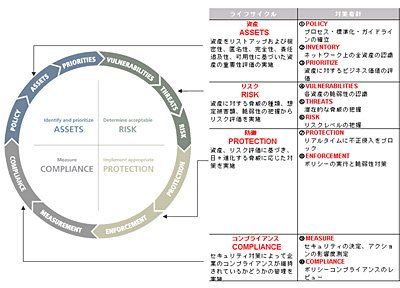
なお、マカフィーではセキュリティのリスクマネジメントとして、ライフサイクルという概念を導入している。ライフサイクルは「ASSETS(資産)」「RISK(リスク)」「PROTECTION(防御)」「COMPLIANCE(コンプライアンス)」の4つで構成される。「ASSETS」では、資産のリストアップおよび重要性評価の実施。「RISK」では、資産に対するリスク評価。「PROTECTION」では、資産とリスク評価に基づく脅威への対策の実施。「COMPLIANCE」では、セキュリティ対策によって企業のコンプライアンスが維持されているかどうかの管理の実施となっており、それぞれに対応する製品が用意されている。このリングを回していくことでリスクを管理していこうという考えだ。「McAfee Policy Enforcer」は、コンプライアンスに位置付けられている。
部門によって異なるセキュリティレベルを管理
企業のネットワークでは、部門ごとにセキュリティレベルが異なっていることが多い。例えば、金銭を扱う経理などの部署は強固なセキュリティが必要だが、開発を行う部署などは自由度を高くする必要がある。また、さまざまなデータが格納されているサーバにも高いセキュリティが必要だ。パートナーや関連企業の社員がPCを持ち込むエリアも、その部署だけクローズしたネットワークにするか、企業の資産にアクセスできるようにするかといった規定も必要になってくる。外部のスタッフに制限を強制することは難しいため、内部を強化することで対応しなければならない。
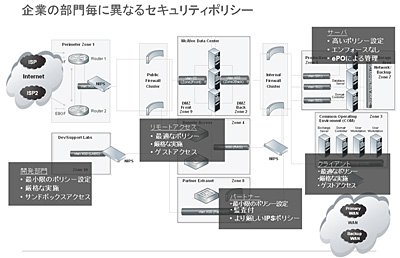
「McAfee Policy Enforcer」では、このように部署によって異なるセキュリティレベル、あるいはセキュリティポリシーを、それぞれ管理することができる。また、一般的な検疫ネットワーク製品では、クライアントとなるPCにエージェントをインストールする必要がある。エージェントが収集した情報を検疫サーバが参照する形で、クライアントPCのセキュリティ状況をチェックするわけだ。しかし「McAfee Policy Enforcer」は、エージェントレスのクライアントにも対応している。
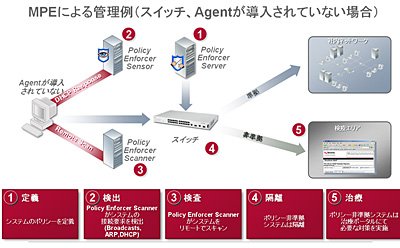
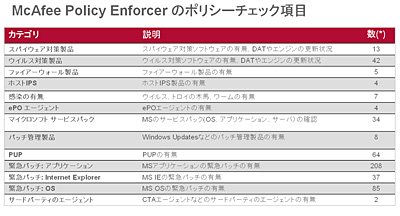
エージェントがあるPCの場合は、企業ネットワークに外部からPCを接続した場合、検疫サーバがPCのセキュリティ状況をチェックする。ここでチェックする内容は、「McAfee Policy Enforcer」のセキュリティポリシーで設定できる。たとえばWindows Updateの適用状況やウイルス対策ソフトなどの定義ファイル更新状況などをチェック項目を設定できる。これらの設定も管理コンソールから行える。エージェントがないPCの場合は、センサーがネットワークスイッチのDHCPを参照して検出を行い、スキャナがポリシーチェックを行う。セキュリティポリシーに準拠していない場合は、スイッチ部分で隔離されることになる。
チェックの結果、セキュリティポリシーに準拠していない場合は隔離され、検疫エリアのみに接続される。この際、持ち込んだPCにはその内容が表示され、治療(セキュリティパッチの適用など)を行うことになる。再度検疫を行い、問題がなければ企業ネットワークに接続できる。なお、セキュリティ対策ソフトはマカフィー以外の製品にも対応している。
実際の導入におけるコストやスパン
では、実際に「McAfee Policy Enforcer」を導入する場合、どのようなステップを経るのかを追ってみよう。本製品を導入する場合には、システム系とネットワーク系の両方をあらかじめ確認する必要がある。システム系の部分では、検疫サーバやスキャナの設置場所を検討する。検疫サーバはすべてのエンドポイントにアクセスしやすい場所に設置する必要があるし、スキャナはDHCP情報を参照できる場所に設置することになる。
また、ネットワーク系の部分では、機器に対するポリシーの作成や、検疫エリアへの誘導方法、治療方法やレベルをどうするかといったことを決めておく。もちろん、この部分ではマカフィーが豊富なノウハウを元にアドバイスしてくれる。現在のところ、サポートメニューにトレーニングは用意されていないが、要望が多いためトレーニングの必要性は感じているという。従来のセキュリティ機器は組み込むだけで動かすことができたが、検疫ネットワーク製品はあらかじめ設定が必要になるためだ。
以上の項目が決定したら、物理的な機器の導入となる。ここでは、検疫サーバやスキャナ、センサーの設置がおもな作業となる。この際にセキュリティポリシーの設定やアップデート情報の管理など、具体的な運用についても細かく設定していく。導入にかかるスパンは、認証作業に1日、構成、導入にそれぞれ1週間、セキュリティポリシーはデフォルトが一番厳しいものになっているので、これをベースに変更していくことになる。そして、ネットワーク設定やアクセス権などの設定に2~3日となり、トータルでも1カ月見ておけば導入できる。
導入価格だが、本製品は7月下旬からの出荷となるため、取材を行った時点では詳細な金額までは出ていなかったが、新規導入で1年間の契約の場合、1,000ノード(およそPC1,000台)で250万円前後、300ノードで100万円前後、また継続の場合ではそれぞれ200万円、85万円となる。価格体系はノード数のみで設定されているため、この金額以外のコストはかからず、分かりやすくなっている。
「McAfee Policy Enforcer」はソフトウェアベースであるため、既存のリスクマネジメントシステム上に簡単に構築でき、また別途ハードウェアアプライアンスなどを追加する手間がないこともメリットだ。さらに、「ePolicy Orchestrator」の管理コンソールから一括して管理でき、「McAfee Total Protection」の包括的なセキュリティ対策に組み込むこともできる。さまざまな業種、規模に対応するソリューションといえるだろう。
次回は、実際に提供されているサービスとして、アスキーソリューションズの検疫ネットワークソリューション紹介する。
Copyright © ITmedia, Inc. All Rights Reserved.


新着ホワイトペーパー PR
-
市場調査・トレンド
[AvePoint Japan株式会社] SCS評価制度の死角は“SaaSの中” クラウド標準機能では届かない領域とは? -
製品資料
[デジタルサーカス株式会社] 5分で分かる、「オープンソースCMS」比較ガイド -
製品資料
[デジタルサーカス株式会社] 1つのアプリを各国で運用 多言語モバイルアプリを簡単に開発・導入できる方法 -
製品資料
[ニュータニックス・ジャパン合同会社] 複雑化するKubernetes運用、VMとコンテナの二重管理を解消する方法は? -
市場調査・トレンド
[アルプス システム インテグレーション株式会社] 急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
2
京王電鉄・東京メトロの被害から学ぶ境界防衛 ITの侵害はどこまで波及するか
-
3
「AIの粗悪レポート」で悲鳴 IntelやGoogleがバグ報奨金を止めた理由
-
4
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
5
シャトレーゼを悩ませる偽メール 混乱なしでBIMI導入とDMARC強化を実現した方法
-
6
「年1回の外部診断」が限界に 大手小売が脆弱性管理を内製化・一元化した方法
-
7
PHP2Shellの「事前の情報流出」でパニックに パッチ公開を巡る“混乱劇”
-
8
「セキュリティ運用と侵入後の初動防御」に関するアンケート
-
9
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
10
なぜ人はいるのにDXが進まない? ライオンも直面した“老害”レガシーシステム
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
5
「IT史に名を残すシステム障害」8選
-
6
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
7
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ
-
10
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー