





















「ダークWeb」活用を実践【前編】
攻撃者の“闇市場”「ダークWeb」へようこそ その利用方法を解説
攻撃を未然に防ぐ究極の方法として「ダークWeb」の利用がある。自社を狙った攻撃情報をダークWebで得るにはどうすればいいのか。ダークWebアクセスや利用の方法を説明する。
近年、猛威を振るっているランサムウェア(身代金要求型マルウェア)。その攻撃者が、標的のシステムに入り込む前に関連情報を集めたり、攻撃用ツールを入手したりする場所が、ダークWebだ。ダークWebとは通常の手段ではアクセスできないWebサイト群で、攻撃者のバーチャルなたまり場になっている。
実は、攻撃者だけではなく、システムを守りたい組織にとってもダークWebを活用する価値がある。ダークWebを監視することで攻撃者がどう考えているかを把握し、攻撃による被害を抑止できるようになるからだ。
ダークWebを活用するには、どうすればいいのか。アクセス方法などダークWeb利用時のポイントを、セキュリティベンダートレンドマイクロのセキュリティエバンジェリスト、岡本勝之氏に聞いた。
ダークWebにはどうやってアクセスできるのか?
ダークWebには通常のWebブラウザでは入れないので、専用のツールが必要になる。ダークWebにアクセスするためによく使われる代表的なツールが、オープンソースで提供される「Tor Browser」(トーアブラウザ)だ。Tor Browserは匿名性を保ちながらWebサイトを閲覧できる。組織はTor Browserを利用してダークWebにアクセスできる。Tor Browserは一般的な検索エンジンで探してダウンロード可能だ。「ダークWebへのアクセスは違法ではない。自社のポリシーに違反しなければ、一般企業もダークWebに入って問題ない」(岡本氏)
ダークWebではどのようなことができるのか?
一般企業にとってダークWebを利用する主な目的は、自社に関連する攻撃情報を探すことだ。ダークWebも通常のインターネットと同様、さまざまなWebサイトから構成される。大半のサイトはダークWebらしく暗い色を基調としたデザインになっている。使い方は基本、通常のインターネットと変わらない。ダークWebには大きく、攻撃者サイトと、フォーラムがある。
攻撃者サイトは、攻撃者が「ビジネス」に使うための電子掲示板のようなものだ。例えばある攻撃者サイトでは、日本の電子製品会社のシステムへのアクセス権が販売されている(画像)。他の攻撃者はこうしたサイトを利用して、攻撃を実行するための情報やツールを入手できる。岡本氏によると、攻撃者サイトに掲載されたリンクをクリックしたり、ファイルをダウンロードしたりすると、危険が伴う恐れがある。一般企業がもし攻撃者サイトを閲覧するのであれば「慎重にならなければならない」(同氏)という。
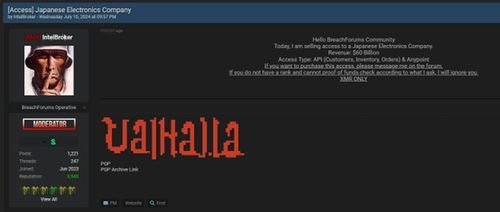 ダークWebのサイトのキャプチャー(提供:トレンドマイクロ)
一般企業にとって貴重な情報源になるのは、フォーラムだ。フォーラムでは攻撃者同士がやりとりしており、「今、○○社への攻撃を準備している」「○○社のシステムに脆弱(ぜいじゃく)性があって侵入に使える」といった情報が得られる。ただし、具体的な社名を出さずにやりとりする攻撃者も珍しくない。そのため、自社の社名を入れて検索しても見当たらないケースがある。「攻撃の手口や狙われている業界などの情報があるので、社名が見つからなくても自社に関するさまざまなヒントが得られる」(岡本氏)
自社や自社業界に関する攻撃情報を発見したら、どうすればいいのか?
もし自社や自社業界を狙った攻撃情報を発見した場合、「2つの軸で対策を講じる必要がある」(岡本氏)。その2つの軸は以下の通り。
- 社内対策
- 情報がどこから漏れたかを特定し、侵害を受けていないかどうかを確認する。必要に応じてセキュリティ対策を強化する。
- 社外対策
- 攻撃情報を発見したことを警察に通報する。
後編は、ダークWebを利用する際の注意点や考慮しなければならないことを紹介する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用 -
技術文書・技術解説
[NTTインテグレーション株式会社] 「耐量子計算機暗号」(PQC)に今、取り組むべき理由とは? 実現の道筋も解説 -
製品資料
[株式会社リンプレス] どうしたら非デジタル人材を「自走するDX推進者」に変えられるのか? -
製品資料
[アステリア株式会社] 既存システムをAIレディに変える「連携型モダナイゼーション」の手法とは? -
製品資料
[アステリア株式会社] 「データ連携」徹底解説 要件整理から連携手法、ツール選択まで
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
2
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
3
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
4
慶應義塾が「Notion」を選んだ理由 AI導入の盲点になる“情報のサイロ化”
-
5
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
-
6
RAGで「データをAIに送る」運用が限界を迎えている理由
-
7
SAPやOracleが警戒する「ERPの土管化」 汎用AIとの主導権争いが激化
-
8
Microsoft 365移行で露呈した標準機能の限界 地方銀行は上長承認や「脱PPAP」をどう実現?
-
9
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
10
継承性の高さ故の課題 IBM i「ブラックボックス化&属人化」問題をどうする?
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
3
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
4
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
5
「IT史に名を残すシステム障害」8選
-
6
SASE選定は「見極め力」で大きな差――本当に必要な製品を選ぶための6つの視点
-
7
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
8
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
9
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー