





















検疫ネットワーク再入門【第4回】
検疫ネットワークの実際:ユニアデックス編
ユニアデックスは、6月1日に「ネットワーク検疫ソリューション」を発表している。このソリューションは、PFUの検疫ソフトウェア「iNetSec Inspection Center」をベースとしており、3種類の制御方式に対応している。
検疫ネットワークと名のつく製品やサービスは、多くのメーカーから提供されている。「検疫」「隔離」「治療」といった基本的なプロセスは同一だが、その内容や構成はさまざまだ。ソフトウェアで構成されているものもあれば、ハードウェアで構成されるものもあり、トータルソリューションとして提供されているものもある。そこで、実際に提供されているサービスについて、メーカーに直接お話を伺い紹介していく。
今回は、ユニアデックスの「ネットワーク検疫ソリューション」を紹介する。このソリューションは、PFUの検疫ソフトウェア「iNetSec Inspection Center」をベースに、「ゲートウェイ方式」「NAC方式」「IEEE802.1x方式」の3種類の制御方式に対応している。大規模から小規模まで、さまざまな企業のネットワークに柔軟に対応できることが特徴だ。
ここでは本ソリューションを開発した背景や製品の概要、実際に企業が導入する際のポイントなどをまとめていく。
ユニアデックスならではのマルチベンダーソリューション
ユニアデックスは、日本ユニシスからネットワークに特化した会社として分社化したという経緯を持つ会社だ。そのため、基本的にネットワークに強く、技術者の多い会社となっている。パートナー企業も多く、ユーザー企業のニーズに最適な製品を組み合わせてマルチベンダーのソリューションを提供することを得意としている。もちろん、複数のベンダー製品をつなぐ部分は、ユニアデックスが技術開発している。
ユニアデックスが2006年6月1日に発表した「ネットワーク検疫ソリューション」は、PFUの検疫ソフトウェア「iNetSec Inspection Center」をベースとしたもので、「ゲートウェイ方式」「NAC方式」「IEEE802.1x方式」の3種類の制御方式に対応するソリューションだ。「iNetSec」を検疫サーバとし、ネット上にある検疫辞書と同期することで、常に最新のセキュリティポリシーを維持できる。運用性の高さが一番の特徴となっている。
3種類の制御方式に対応していることも大きな特徴だ。「ゲートウェイ方式」は、iNetSecによる検疫サーバと「Net'AttestEPS」などの認証サーバ、それにアルバワイヤレスネットワークス社製のスイッチ「ARUBA Mobility Controller」の組み合わせによって提供されるソリューションである。ARUBA Mobility Controllerをゲートウェイ装置として活用し、検出と隔離を行う方式だ。このスイッチは本来、無線LAN用のスイッチであるが、有線LANにも対応しており、高機能なファイアウォールを内蔵している。
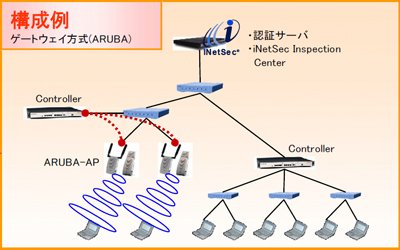
ここで新たに接続されたPCを検出し、iNetSecで検疫を行った結果に応じてファイアウォールをダイナミックに切り替える。例えるなら企業のネットワークのゲートウェイ部分に関所を設けるようなイメージだ。基本的にはクライアントPCにエージェントをインストールするが、エージェントレスにも対応する。外部からPCを接続した場合、認証を経た後に検疫が行われ、問題がある場合は治療を促す。エージェントレスでは、ActiveXによるWebブラウザベースの画面から操作することになるため、比較的オープンな場所での検疫に適している。
オプションでWinnyなどの禁止ソフト対策に対応
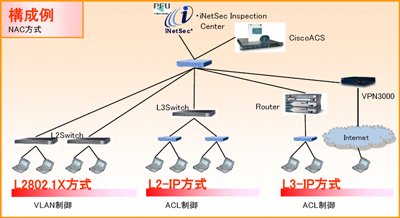
「NAC方式」は、シスコシステムズが提唱するNAC(Network Admission Control)対応機器を使用する検疫ネットワークだ。NAC構想には50社以上のベンダーが参加しており、幅広い機器に対応することが可能になっている。NAC対応のスイッチやルータ、VPN製品を検出、隔離に使用し、検疫サーバとしてiNetSec、認証サーバとして「Cisco Secure ACS」を使用する。NACを重点的に採用している理由は、NACが検疫ネットワークの標準化の流れの1つになっていることと、ユニアデックスがシスコシステムズのゴールドパートナーになっているためだという。
また、「Catalyst2960」などのL2スイッチでVLAN制御する「L2802.1X方式」、「Catalyst3750」などのL3スイッチでACL制御する「L2IP方式」、ルータでACL制御する「L3IP方式」の3種類に対応しており、上記の製品のほか、クライアントPC側に「CTA(Cisco Trust Agent)」の導入と、CTAに対応したプラグインソフトウェアが必要となる。シスコシステムズ製品を導入している環境であれば、アドイン感覚で検疫ネットワーク機能を効率よく追加できる。
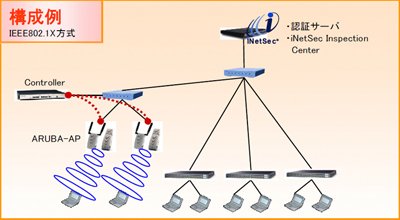
「IEEE802.1x方式」は、その名の通りにIEEE802.1x対応機器を検知、隔離に使用する方式で、これにiNetSecによる検疫サーバと「Net'AttestEPS」などの認証サーバを組み合わせる。IPアドレス取得前の検疫が可能であるため、強固なセキュリティを構築できる。また、ユーザー単位でのアクセス権限の割当ができるようになっている。もちろん、802.1xに対応した機器であれば、無線LANと有線LANの両方の環境に対して適用可能だ。
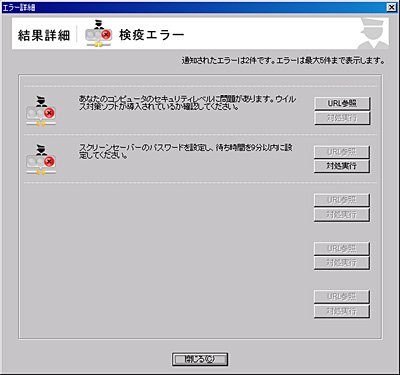
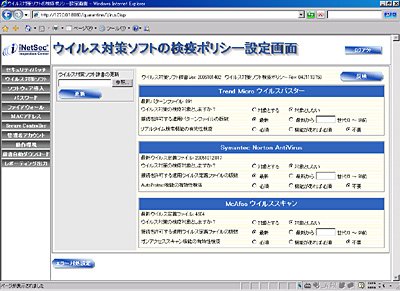
検疫を行うiNetSecでは、Windowsのサービスパックやセキュリティパッチ、主要3社のウイルス対策ソフトの定義ファイルなどをチェックするが、新たに禁止ソフト対策機能がオプションとして追加される。このオプションでは、クライアントPCのハードディスク内を詳細にチェックし、ファイル名などから禁止ソフトを検出、Winnyなどがインストールされている場合は検疫が失敗するようになっている。禁止ソフトは自由に設定でき、反対にOfficeなど企業で必須と設定しているソフトが入っていない場合に警告を表示することも可能だ。
ユーザーの環境に合わせた自由度の高い導入が可能
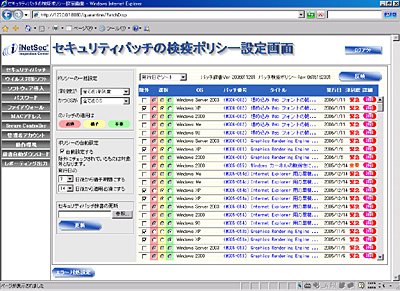
セキュリティポリシーの設定はiNetSec上で行うことになるが、グラフィカルで分かりやすいインタフェースを採用しており、必要な項目にチェックを入れていくだけで設定は完了できるので、悩むことはないだろう。もちろん、セキュリティポリシーの設定すべてを自動設定とすることも可能だ。また、Windowsのセキュリティパッチに対しては、公開された日から1週間までの間に適用するといった設定もできるようになっている。
マルチベンダーのノウハウを積み重ねた強み
ネットワーク検疫ソリューションは、3種類の制御方式に対応している上に、それぞれの機器構成の自由度が高いことが特徴だ。この製品構成は、複雑になりがちなネットワークを少しでも分かりやすくするため、ユニアデックスでも苦労した点であるという。マルチベンダーのノウハウを積み重ねているユニアデックスならではの特徴と言えるだろう。
導入を検討する場合は、まず自社のネットワーク構成がどのようになっているかを確認すればよい。もしシスコシステムズ製品、特にNAC対応製品がすでに使用されていれば、もっとも容易に導入できる。また、社内のネットワークの要所に関所を設けて検疫を実施したいのであれば、「ゲートウェイ方式」が最適だ。既存のネットワークにARUBA Mobility Controllerを組み込み、iNetSecと認証サーバを導入すればよい。エンドポイントのセキュリティを強固にしたいのであれば、「NAC方式」か「IEEE802.1x方式」を選べばよく、最適な構成を選びやすくなっている。
対応クライアント数と導入の際のポイント
6月に発表以来、問い合わせ件数は非常に多い。今すぐに導入したいという声もあれば、ネットワークの更改のタイミングに合わせて導入したいという声も多いそうだ。更改の理由はさまざまだが、会社の引っ越しや無線LANの刷新などのタイミングに合わせて、検疫ネットワークを導入したいというケースが多いという。なお、ネットワーク検疫ソリューションは、小規模から大規模まで幅広い企業規模に対応するが、PC500台から1000台規模が中心になっているという。クライアント数は、かなりの幅で対応することが可能だが、大規模になる場合は冗長化や負荷分散などを考慮して、サーバの増強が必須となる。もっとも、数千クライアント規模であれば1台で対応できるという。
具体的な導入期間は、1~2カ月が平均的だという。ただし、ネットワーク全体の見直しを行う場合などは1年かかることもあるので、適用したい日程から逆算していくとよいだろう。
ユニアデックスでは、さまざまな製品を組み合わせてソリューションを提供しているが、それを構成するひとつひとつの機器に対し、しっかりと技術的な検証が行われていることが強みだという。「まずはご相談ください」との言葉をいただいた。
Copyright © ITmedia, Inc. All Rights Reserved.


新着ホワイトペーパー PR
-
製品資料
[株式会社インターネットイニシアティブ] 人材不足と属人化が深刻に 「攻められない情シス」を変革する一手とは? -
製品資料
[株式会社イトーキ] 会議室が「空いてるのに使えない」問題の解決策とは? -
事例
[株式会社イトーキ] 製造現場を取り巻く経営課題 「持続的な現場力」を強化する方法とは? -
製品資料
[株式会社イトーキ] 社員の力を引き出す、「ABW(Activity Based Working)」を実現する秘訣とは? -
製品資料
[株式会社BREXA Technology] 「インシデント初動対応」が遅れる3つの構造的要因とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
企業が「Microsoft Azure」を選ばざるを得ない理由
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
なぜノートPCの更新が「4年→6年」に? AIインフラ急拡大の余波
-
4
「リモートアクセスセキュリティ」に成功する企業、そうでない企業の違い
-
5
無課金から要課金まで AIの基本や応用がマスターできる“学習コース”9選
-
6
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
7
NVIDIA、フアンCEO辞任で揺らぐ“AI帝国” IT調達計画への影響は?
-
8
「営業・マーケティングの悩みと企業データの活用」に関するアンケート
-
9
脱VMwareの真実:データセンター大手がNutanixを選んだ「コスト以上の理由」
-
10
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
-
6
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
-
7
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
8
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
9
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
10
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー