




















「つながらない!」の原因究明
プロキシファイアウォール接続のトラブルシューティング
ファイアウォールの設置で複雑になった接続問題。TCPのハンドシェイクプロセスの知識がヒントになる。
クライアントとサーバの間に置かれるプロキシファイアウォールの利用拡大とともに、接続問題のトラブルシューティングは以前より複雑になっている。しかし、TCP(Transmission Control Protocol)の「ハンドシェイク」プロセスの知識が多少あれば、プロキシファイアウォールに関連する接続問題の診断に役立つ。
ネットワーキングの入門講義を受けてからかなり年数がたっている人のために、まずTCPハンドシェイクの仕組みを復習しておこう。TCPはコネクション指向のプロトコルであり、2つのシステムがTCP通信を行うには、まず双方向の通信路が開設されなければならない。これは、フラグを含む特殊なパケットを使って行われる。そうしたフラグの1つであるSYNフラグが接続要求を伝えるために使われ、ACKフラグが接続が開いていることを知らせる。
この3ウェイハンドシェイクのパケットのやりとりは、次のようになる。
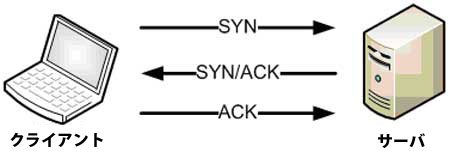
まず、クライアントがSYNパケットをサーバに送信する。これを受信したサーバは、応答パケットを作成する。その際、クライアントの接続要求を受け取ったことをクライアントに伝えるために、ACKフラグをオンにする。さらに、サーバからクライアントへという逆方向の通信路の開設を要求するために、SYNフラグをオンにする。サーバはこのSYN/ACKパケットをクライアントに送信する。これを受信したクライアントは、ACKパケットを返信することで、サーバからクライアントへの接続要求を受け取ったことをサーバに伝えなければならない。このACKパケットをサーバが受信した時点で、クライアントとサーバ間の双方向通信が可能になる。
しかし、プロキシファイアウォールは以下の図のように、クライアントとサーバの間に入り、通常のTCPハンドシェイクのパケットのやりとりを仲介する。
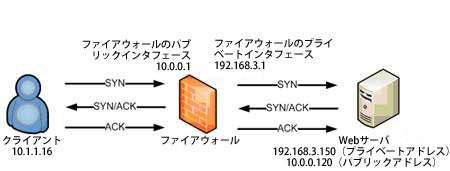
クライアントはプロキシファイアウォールに接続し、サーバとの接続を確立したと考える。続いてプロキシファイウォールがクライアントに代わって、サーバとの接続を開く。このユニークなアプローチにより、クライアントとサーバを分離するレイヤが追加され、ファイアウォールが両者のやりとりを中継し、アプリケーションレイヤでトラフィックを調べ、有害な恐れがあるコンテンツをチェックするといったことが可能になる。
だが、ファイアウォールを使うと、クライアント/サーバの接続問題のトラブルシューティングが少し面倒になる。問題を診断するには、ファイアウォールの両側でトラフィックを監視しなければならない。ファイアウォールの外側のトラフィックを監視する外部監視装置と、ファイアウォールの各内部インタフェースに接続された内部監視装置が必要になる。以下では、幾つかの一般的な接続問題に目を向け、それらがtcpdumpの出力にどのように現れるかを見ていこう。以下の例では、いずれも前述した接続シナリオを使用する。Webサーバは、2つのIPアドレスを持つものとする。ファイアウォールで保護されたLAN上でのプライベートアドレスである192.168.3.150と、外部に公開されているパブリックアドレスである10.0.0.120だ。
ケース1:サーバの問題
サーバは、DoS(サービス妨害)、設定ミス、ハッキングなどの原因から、接続に問題が生じることがある。こうした場合、ファイアウォールは正常に動作しているため、ファイアウォールの外側では、3ウェイハンドシェイクが完了しているはずだ。出力は次のようなものになる。
19:24:36.959777 IP 10.1.1.16.1450 > 10.0.0.120:80: S 735906036:735906036(0) win 16384
19:24:36.987938 IP 10.0.0.120:80 > 10.1.1.16.1450: S 3607622985:3607622985(0) ack 735906037 win 8190
19:24:36.987961 IP 10.1.1.16.1450 > 10.0.0.120:80: . ack 1 win 17640
SYNフラグとACKフラグは、目立つように太字にしてある。これは正常な3ウェイハンドシェイクだ。問題は、ファイアウォールとWebサーバの間に現れる。サーバがダウンしていたり、あるいは応答していない場合、以下のような、ファイアウォールからサーバへの一連のSYNパケットでそれが確認できる。
19:22:40.214672 IP 192.168.3.124.1439 > 10.0.0.120.80: S 4182454:4182454(0) win 16384
19:22:43.154580 IP 192.168.3.124.1439 > 10.0.0.120.80: S 4182454:4182454(0) win 16384
19:22:43.154580 IP 192.168.3.124.1439 > 10.0.0.120.80: S 4182454:4182454(0) win 16384
19:22:43.154580 IP 192.168.3.124.1439 > 10.0.0.120.80: S 4182454:4182454(0) win 16384
19:22:43.154580 IP 192.168.3.124.1439 > 10.0.0.120.80: S 4182454:4182454(0) win 16384
ケース2:ファイアウォールの問題
ファイアウォールの問題は、内容に応じてさまざまな形で現れる。ファイアウォールが完全にダウンしている場合には、ファイアウォールのパブリックIPアドレスに送信されても応答が返っていない、一連のSYNパケットが存在する。これは外部監視装置の出力に表示され、内部監視装置の出力には関連するトラフィックは何も表示されない。
一方、ファイアウォールのルールが誤って設定されている場合は、外部監視装置の出力には、正常な3ウェイハンドシェイクが行われたことが示されるかもしれないが、内部監視装置の出力には、トラフィックが何も表示されないかもしれない。
ケース3:アプリケーションの問題
内部監視装置と外部監視装置の両方の出力に正常な3ウェイハンドシェイクが行われたことが示されている場合、一般にファイアウォールに問題がある可能性は除外できる。この場合、アプリケーション自体に問題が生じている疑いが濃厚だ。例えば、攻撃者がアプリケーションを乗っ取って動作を改変している、サービスが誤って設定されている、クライアントが不正な要求を行っている、といった恐れがある。
これらのケースは網羅的なものではない。あり得るトラブルシューティングシナリオをすべてカバーするのは、絶対不可能だ。とはいえ、これらの例はプロキシファイアウォールに関連する接続問題を診断するための良い出発点になる。
本稿筆者のマイク・チャップル氏は、ノートルダム大学のITセキュリティプロフェッショナル職を務めており、CISA(公認情報システム監査人)、CISSP(公認情報システムセキュリティプロフェッショナル)の資格を持つ。米国国家安全保障局と米国空軍に情報セキュリティ研究員として勤務した経験がある。「Information Security」誌のテクニカルエディターを務めるほか、「CISSP: Cissp Certified Information Systems Security Professional」や「Information Security Illuminated」(いずれも共著)など、情報セキュリティに関する数冊の著書がある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー