




















暗号化と認証の仕組み
WiMAXとは何か――セキュリティの仕組み
WiMAXのユーザーは自分が送信したデータが盗聴されたり操作されたりすることはないと、果たして安心していいのだろうか。
WiMAXの無線技術に関する解説は多数あるが、WiMAXのセキュリティとなるとどうだろう。ユーザーは自分が送信したデータが盗聴されたり操作されたりすることはないと、安心していいのだろうか。WiMAX運営者は、許可されたユーザーのみがネットワークを利用し、ユーザーがしかるべきサービスのみを使ってくれると確信できるのか。
WiMAXについて解説する連載の3回目となる今回は、WiMAXのセキュリティにスポットを当てる。連載第1回ではWiMAXの技術とアプリケーション、用語について説明し、第2回はWiMAXの性能を取り上げた。最終回となる第4回はWiMAXデバイスがテーマとなる。
データのプライバシーと完全性
暗号化は、データの機密性と完全性を守るための仕組みだ。プレーンテキストで記された情報(例えばユーザー情報)を複雑な数学アルゴリズムを使って組み合わせ、暗号文を生成する。この暗号文を無線ネットワーク経由で送信すれば、盗聴者には解読ができない。
WiMAXはAdvanced Encryption Standard(AES)を使って暗号を作成する。AESは暗号鍵とカウンタを入力としてビットストリームを生成する。そのビットストリームをプレーンテキストで排他的論理和(XOR)演算し、暗号文を生成する(図1)。
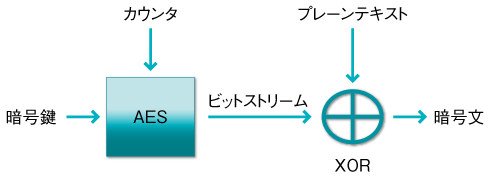 図1 AES暗号
暗号文の受信側は、単純にこの手順を逆にたどってプレーンテキストを再生する。この仕組みを機能させるためには、送信者と受信者が同じ暗号鍵を共有していなければならない。
公開鍵インフラ
WiMAX 802.16e-2005(モバイルWiMAX)の仕様では、基地局とモバイル端末の間で鍵情報を安全にやりとりするためにPrivacy and Key Management Protocolバージョン2(PKMv2)を使っている。PKMv2はユーザーのIDを確認して認証鍵(AK)を生成する仕組みになっている。AKは前項で解説した暗号鍵を取り出すのに使われるため、非常に重要だ。
PKMv2は、Rivest-Shamir-Adlerman(RSA)公開鍵暗号方式の利用をサポートしている。RSA公開鍵交換のためには、メーカー発行のX.509デジタル証明書か運営者発行のSIM(Subscriber Identity Module)カードなどの信用証明を利用して、モバイル端末のIDを確認しなければならない。
X.509デジタル証明書には、モバイル端末の公開鍵(PK)とそのMACアドレスが含まれる。モバイル端末はX.509デジタル証明書をWiMAXネットワークに送り、WiMAXネットワークからその証明書を認証機関(図2)に転送する。認証機関で証明書をチェックし、ユーザーのIDを確認する。
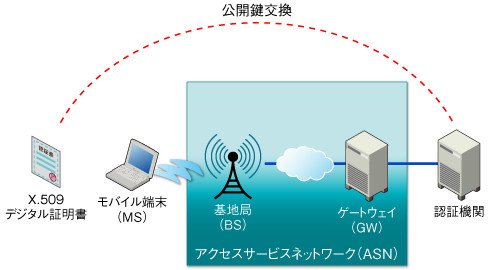 図2 公開鍵インフラ
ユーザーIDが確認されたらWiMAXネットワークは公開鍵を使って認証鍵を作成し、その認証鍵をモバイル端末に送る。モバイル端末と基地局はその認証鍵を使い、AESアルゴリズムで使われたのと同じ暗号鍵を取り出す。
ユーザー認証
認証とはユーザーID確認の手順であり、ユーザーが利用できるサービスの確認に使われることもある。認証プロセスには通常、サプリカント(モバイル端末に置かれる)と認証装置(基地局またはゲートウェイに置かれる認証サーバ)がかかわる(図3)。
WiMAXはEAP(Extensible Authentication Protocol)を使ってユーザー認証とアクセス制御を実行する。EAPは認証フレームワークであり、実際の認証作業には「EAP方式」が必要になる。ネットワーク運営者が選べるEAP方式には、EAP-TLS(Transport Layer Security)やEAP-TTLS MS-CHAP v2(Tunneled TLS with Microsoft Challenge-Handshake Authentication Protocol version 2)などがある。EAP方式で定義されたメッセージはモバイル端末から認証装置に送られ、認証装置はRADIUSまたはDIAMETER(RADIUS後継のAAAプロトコル)を使ってそのメッセージを認証サーバに転送する。
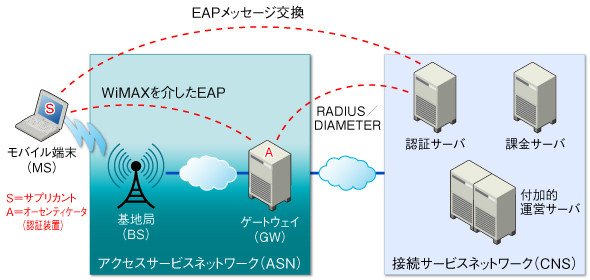 図3 EAPベース認証
このEAPメッセージ交換でユーザーを認証、適切なアクセス制御を保証し、課金手続きの開始も行える。企業のネットワーク管理者はこれと非常によく似た手順で無線LANのユーザー認証を行っている。
まとめ
WiMAXは、高度な認証・暗号化技術を使って堅固なユーザー認証とアクセス制御、プライバシー、データの完全性を保証している。ユーザーは、自分が送信したデータが盗聴されたり操作されたりすることはなく、認証を受けたユーザーだけがWiMAXサービスにアクセスできると確信していい。
本稿筆者のポール・デビーシ氏は、Burton Groupの上級アナリストで、ネットワーキング業界で25年余りの経験を持つ。Burton Group入りする前は無線コンサルティング会社のClearChoice Advisorsを設立し、無線スイッチの革新企業Legra Systemsの製品マーケティング副社長、新興企業IPHighwayとONEX Communicationsの製品マーケティング担当副社長、Cascade Communicationsのフレームリレー製品ラインマネジャーを歴任した。ネットワーキングシステム開発者としてのキャリアは、Bell Laboratories、Prime Computer、Chipcomでの上級エンジニアとしてスタートした。ボストン大学でシステムエンジニアリングの理学士およびコーネル大学で電気工学の工学修士の学位を取得。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー