




















レガシーシステムに有効なセキュリティ対策【第1回】
Windows 2000 Serverのサポート終了まで、あと1カ月……レガシーシステムに潜む脅威
2010年7月13日にサポートが終了するWindows 2000 Serverなど、今後セキュリティパッチが提供されないレガシーシステムの現状を解説するとともに、有効なセキュリティ対策を紹介していく。
レガシーシステムとは
専用OSが搭載されたメインフレームからPCサーバが主流になった時代、メインフレームは「レガシーシステム(過去の遺産)」と呼ばれ、多くの企業でオープンOS(Windows、Linuxなど)への移行を余儀なくされた。第一のレガシーシステムをメインフレームとするならば、第二のレガシーシステムはWindows NTといえるだろう。Windows NT 4.0は2004年12月にサポートが終了したものの、多くの企業が使用を続けた(現在もなお使用し続けている)という報告もある。そして今、第三のレガシーシステムWindows 2000 Serverのサポートが終了しようとしている。
本連載では、既にベンダーのサポートが終了しているWindows NTなどのOSや、2010年7月にサポートが終了するWindows 2000 Serverを含めてレガシーシステムと呼ぶことにする。このようなレガシーシステムにどのような脅威が存在するかを説明する前に、まずはどのくらいレガシーシステムが存在するのかを紹介しよう。
レガシーシステムはどのくらい存在するのか?
トレンドマイクロが2010年3月に企業・団体の情報システム担当者412人を対象としてレガシーシステムに関する調査を実施したところ、「あなたが働いている会社でお使いのOSで、Windows NTなどOSベンダーのサポートが切れたものはありますか?」という質問に対して、42.2%のシステム管理者がサポート切れOSがあると回答している(図1)。これを多いと思うか少ないと思うかは人それぞれだが、半数近くの企業においてレガシーシステムが現在も使い続けられているという現状だ。
Q:あなたが働いている会社でお使いのOSで、Windows NTなどOSベンダーのサポートが切れたものはありますか?
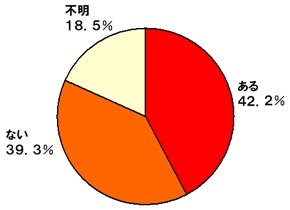 図1 企業におけるサポート切れOSの利用状況
それではWindows 2000 Serverについてはどうだろうか? 「あなたが働いている会社でお使いのサーバにWindows 2000 Serverはありますか?」という質問に対して、5割以上の企業が使用していると回答した(図2)。
Q:あなたが働いている会社でお使いのサーバにWindows 2000 Serverはありますか?
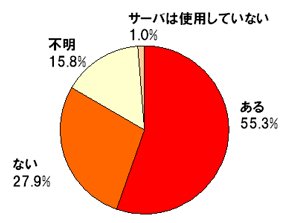 図2 Windows 2000 Serverの利用状況
さらに、現在Windows 2000 Serverを使用している企業にサポート終了後の運用を聞いたところ、27.2%の企業がそのまま使用すると答えている。また、サポート終了まで約3カ月(※本調査は2010年3月24、25日に実施)にもかかわらず、不明が11.4%、未定が14.0%と依然多くのユーザーで移行が決まっていない結果となった(図3)。
Q:Windows 2000 Serverをお使いの方にご質問です。サポート終了(2010年7月13日)後に現在の運用をどうしますか?
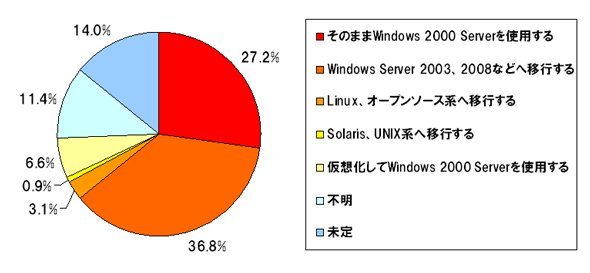 図3 Windows 2000 Serverサポート終了後の運用
このように、企業においてレガシーシステムはまだまだ現役で使い続けられている現状がある。それでは、レガシーシステムを使用する上で具体的にどのような脅威が存在するのか、そしておのおのの脅威に対してどういった対策が有効なのかを解説していく。
レガシーシステムの脅威
OSベンダーのサポートが切れているOSを使用している、もしくはサポート終了後もそのままWindows 2000 Serverを使用すると回答したシステム管理者に対して、サポート終了後も使用し続ける上で、セキュリティ上の不安があるかと質問した結果が図4だ。
Q:OSベンダーのサポートが切れているOSを使用している方、サポート終了後もそのままWindows 2000 Serverを使用すると答えた方に質問です。サポート終了後も使用し続ける上で、セキュリティ上の不安はありますか?(複数回答可)
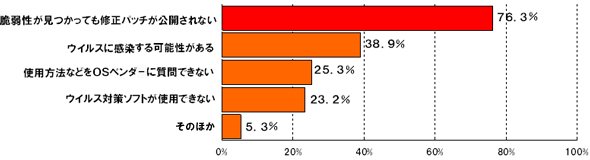 図4 レガシーシステムを使用し続けるセキュリティ上の不安
脆弱性が見つかっても修正パッチが公開されないことに76.3%が不安を感じている。サポートが終了したOSで脆弱性が発見された場合、OSベンダーは基本的に修正パッチを提供しない。例えば、近年騒がれているGumblarに関してもActiveXやAdobe Reader、Flashなどさまざまな脆弱性を悪用することが確認されていることからも分かるように、修正パッチが公開されないということは、丸裸でジャングルの地を歩くようなもので、すぐさま攻撃者のえじきになってしまう。
次に、使用方法などをOSベンダーに質問できないということに、25.3%が不安を感じている。これは、サーバが再起動を繰り返すなど障害が起こった場合に、OSベンダーに傷害の原因を問い合わせすることができないため、自社(もしくはSIer)で解決する必要があるということだ。
続いてウイルス対策については、「ウイルスに感染する可能性がある」が38.9%、「ウイルス対策ソフトが使用できない」が23.2%という結果になっている。PCやサーバ自体にインストールしてウイルス対策を行うような製品は、ベンダーのポリシーにも依存するが、基本的にはOSのサポートが切れた同日にサポートが終了する。ウイルス対策ソフトはそもそもの目的がユーザーに安全を提供するためのものだ。しかし、サポートが切れているOS上で動かす場合、十分な安全性を提供することはできない。
新しい環境へ移行するまでの「延命策」
それでは、おのおのの脅威に対してどのような対策が有効なのだろうか? 基本的には新OSへ移行することが求められるのは間違いない。しかし、企業の実情としてシステムが対応していないなどの理由で移行ができない現実があるだろう。そこで、新しい環境へ移行するまでの「延命策」を幾つか紹介しよう。
OSベンダーに質問できない
PCサーバを製造しているハードウェアベンダーなどはOSも販売しており、サポートに関してもOSを含めて一括して行っているベンダーも存在する。そのため、おのおのの販売店が持っている独自のノウハウを基にサポートを行う場合はある。ただし、解決できない問題もあることが前提のため、まさに一時的な「延命策」といえるだろう。
ウイルス対策に対する不安
ウイルス対策に関する延命策を考える場合、大きく分けて2つの手法がある。1つ目が、PCやサーバ自体にインストールしてウイルス対策を行うような製品のサポートを単純に延長する場合だ。ただし、もちろん今まで通りのサポートを得ることはできないため、一刻も早い移行が求められるのは間違いない。
そして2つ目は、ネットワークで対策を行う場合だ。ファイアウォールなどを用いて外部からの不正な通信を内部へ侵入させない方法や、メールやWeb経由のウイルス侵入を防ぐといったプロトコルベースでウイルス対策を行う方法が存在する。しかし、近年多くの感染が確認されている「MAL_OTORUN(オートラン)」などはネットワークからの侵入ではなく、直接USBメモリを挿した際に感染する。
一部のウイルスには有効な手段だが、すべてのウイルスの侵入を防ぐには有効ではないことをきちんと考慮する必要があるといえるだろう。また、それ以外にもIDSやIPSなどのようにネットワーク全体の振る舞いを検知してネットワークを可視化し、問題を把握する方法も存在する。さらには、対策が行えないレガシー環境に万が一ウイルスが侵入した場合に備え、それらを素早く検知し対処できる挙動監視型のウイルス対策の仕組みを備えることも重要である。
仮想化はレガシーOSの延命手段になるか?
仮想化の使用目的の1つにレガシーOSの延命が存在する。レガシーOSをインストールしていたハードウェアが故障した場合、レガシーOSに対応したハードウェアを新しく入手することは非常に困難である。なぜなら、ハードウェアベンダーは既にサポートが切れたOSの動作保証はしていないからだ。しかし、システムを新しいOSで動くようにするには膨大な費用や時間が発生してしまう。その回避策として仮想化という手法が用いられるのだ。
ここでシステム管理者が陥りやすいわながある。確かに仮想化は、レガシーOSを延命する手法としては非常に魅力的なものだ。しかし、仮想化したからといってセキュリティのリスクが減るわけでもない。そして、仮想化することによる問題点も存在する。
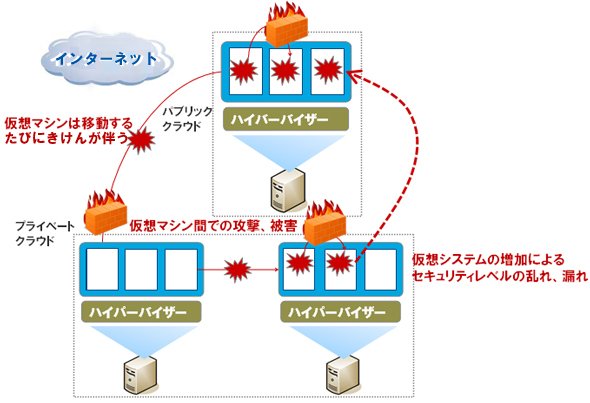 図5 仮想化環境で発生する問題点
物理サーバであればネットワーク型のIDS/IPSなどを導入することでウイルスの振る舞いを検知してネットワークを可視化し、問題を把握することができる。しかし、1つの物理サーバで複数のマシンが仮想化されている場合、仮想マシンの1つにウイルスが感染してしまうと、仮想マシン間での攻撃や仮想マシンを別の場所へ移動するたびに危険が伴うことが懸念される。つまり、仮想環境という閉じた通信で脅威が発生するため、ネットワーク型のIDSやIPSでは脅威を把握することができないということだ。このような場合は、仮想マシンごと、もしくはハイパーバイザーにエージェントをインストールし、脅威を可視化する手法が有効だ。
次回以降は、レガシーシステムに有効なセキュリティ製品・サービスを紹介する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
“攻撃者優位”なサイバーセキュリティ、全ての「穴」をふさぐ方法とは? -
製品資料
実際に悪用される脆弱性は4%前後 優先的に対処すべき脆弱性を把握するには? -
製品資料
HubSpotの機能を拡張する法人データ活用法 -
製品資料
面倒で非生産的な「名寄せ」作業 高精度&高効率に実施するには? -
製品資料
名刺管理には「その先」がある 成果のでない営業活動から脱却する秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ISMSの“コンサル丸投げ”が招く数千万円の無駄 NTTドコモビジネスの脱出劇
-
2
「VMware離れ」は本当か 3000社がVCF 9にかじを切った現実的な理由
-
3
「Microsoft 365」が乗っ取られる 跡形もなくMFAを破る手口
-
4
なぜ人はいるのにDXが進まない? ライオンも直面した“老害”レガシーシステム
-
5
Netflixのバックエンドは「ほぼJava」 3000超のアプリを支える開発基盤の裏側
-
6
マンガで解説:KSK2稼働で何が変わる? 税務調査の高度化に備えるデータ管理
-
7
「0.3秒のスピード顔認証」の入退室管理が社員に好評 事例に学ぶオフィス改革
-
8
脱VMwareに待った? AI基盤を掲げるBroadcomの思惑と情シスが直面する新コスト
-
9
レガシーコードを捨てJavaで勘定系を再定義 ソニー銀行、フルクラウド化の全容
-
10
継続利用は4割どまり M365 Copilotが「効く業務」と期待外れの境界
ホワイトペーパーランキング PR
-
1
AIエージェントで多様な日常業務を効率化するための入門ガイド
-
2
AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
-
3
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
4
「NAS」「SAN」「DAS」は何が違う? いまさら聞けないストレージの基礎
-
5
コスト分析で見る「デバイス復旧」の代償 損失額から導きだされた投資戦略とは
-
6
“あのファイル転送”で暗躍するノーウェアランサム
-
7
「結局、一部の人しか使わない」 AI活用が業務に定着しない根本的な理由
-
8
Macの安全神話は崩壊? 最新の脅威動向から見えた攻撃のトレンドと有効な対策
-
9
3分で分かる経理DX 富士通が約20%の業務効率化を実現した方法とは
-
10
ランサムウェア攻撃を“二重の防御構造”で防ぐ、クラウド型基幹システムの実力
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー