




















ツールで脆弱性スキャンしてみる
Windows 7のセキュリティは本当に強固か?
Vistaよりも使いやすくなったMicrosoftの次期OS「Windows 7」。だがセキュリティ面はどうなのか? 脆弱性スキャンツールやパスワードクラッキングツールを試してみた。
Windows 7のRC(リリース候補)は、先行OSに比べて高速かつ安定していることが実証されつつある。Windows Vistaがありとあらゆる困難を抱えていたのと比べると、Windows 7の使用感は全般的に、大幅に向上している。しかし、Windows 7のセキュリティはどの程度のものなのか。
このOSは最初からガードを固めてある。Windowsファイアウォールはデフォルトで有効になっており、Windows DefenderとWindows Updateもしかり。Microsoftはまた、ユーザーアカウント制御(UAC)の設定を容易に変えられるようにした。Vistaがそうだったようにデフォルトでは比較的セキュリティレベルは高いが、管理者が調整できないことは何もない。コントロールパネル/システム&セキュリティ経由で提供されるAction Centerは、マルウェア対策が導入されていない場合、そのことをしきりに指摘してくる。実際ここから直接、Windows 7向けセキュリティソフトウェアの一覧ページにリンクが張られている。
Action Centerは、システムのバックアップがデフォルトで設定されていないことも明示してくる。こうしたこと――特にバックアップは企業にとって重要とは思えないかもしれないが、実は重要だ。セキュリティ評価を実施すればするほど、多くの組織がこうした「基本的な」管理者業務をユーザー任せにしていることが分かってきた。ユーザーにシステム管理は任せない方がいいとわたしは忠告している。これは非常に危険が大きいからだ。
こうしたコントロールが施されたWindows 7は、脆弱性スキャンツールにどの程度耐えられるだろうか。わたしがこれまで目にした市販のOSの中で、見つかった脆弱性が最も少ないのは確かだ。市販の脆弱性スキャナ「GFI LANguard」と「QualysGuard」をデフォルト状態のWindows 7で実行してみた。率直に言って、脆弱性はほとんど見つからなかった。ただ、NetBIOSの名称が発見される恐れがあるというだけだった。これは実質的な問題ではない。認証状態で行ったスキャンでさえも発覚した問題はごくわずかで、いずれも深刻と思えるものではなかった。LANguardのスクリーンショットは以下の通りだ。
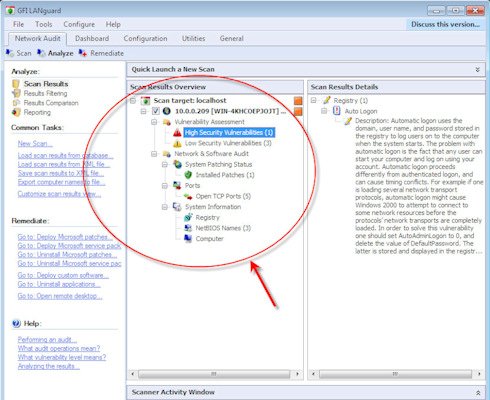 GFI LANguardを使い、認証状態で行ったWindows 7の脆弱性スキャン結果《クリックで拡大》
面白いことに、Windows 7でMBSA(Microsoft Baseline Security Analyzer)を実行すると「これはWindows NT/2000/XP/Server 2003ではなく、Workstationでもありません」というメッセージが出てきた。これは愉快でもあり、相当の皮肉でもある。きっとこのメッセージの部分は、Microsoftが手を加えている最中なのだろう。あるいは、Windows 7のセキュリティについてはまだつつき回してほしくないと思っているのかもしれない。
そして、Windowsパスワードクラッキングツールの「Ophcrack」はWindows 7にも十分通用した。つまり、ノートPCや携帯端末の暗号化は今後も必須ということだ。これは驚くには当たらない。
もちろん、試したWindows 7はまだリリース候補の段階だ。またアプリケーションはインストールしておらず、従って攻撃にさらされる部分も極めて少ない。しかも、わたしはこれが「典型的な」Windows 7のシステムだとは思っていない。ユーザーが使い始めれば、あちこちいじってドライブを共有したりソフトウェアをインストールしたりしてリスクは増大する。Web上には、ゼロデイハッキングを吹聴したり、「解決不可能な」脆弱性の情報が飛び交っているが、全体的に見るとWindows 7は極めて堅固に思える。このプラットフォームに対するエクスプロイト(攻撃用プログラム)がどのような形で浮上してくるかの展開は見物だ。念のために言っておくが、決して防御を緩めてはいけない。まだ当面の間、頻繁に悪用されるWindowsの脆弱性がなくなることはないだろう。
本稿筆者のケビン・ビーバー氏は、米アトランタにあるPrinciple Logicを経営する独立系情報セキュリティコンサルタントで、執筆、講演も手掛ける。専門は独立した立場からのセキュリティ評価。情報セキュリティに関する7冊の著書および共著書がある。ブログではIT専門家向けにセキュリティ関連の知識を提供している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー