




















NEWS
2011年7月のフィッシング数は過去最高の2万5191件――EMC月例報告
EMCジャパンは、全世界を対象に調査した情報を基にオンライン犯罪に関する月例リポート(2010年7月版)を発表した。
EMCジャパンは8月29日、RSA Anti-Fraud Command Center(AFCC:24時間365日稼働のオンライン不正対策センター)が調査したオンライン犯罪の統計結果を基に、オンライン犯罪対策に関する月例の説明会を開催した。
AFCCの統計報告によると、2011年7月のフィッシング総攻撃回数は2万5191件で過去最高値を更新した。中でも、Webサイトのホスティングする攻撃が多く確認されたという。攻撃を受けた企業数は6月(349件)比で8%減の321件だが、2010年同月比で見ると48%の増加となった。
国別のフィッシング攻撃被害状況は、上位から順に米国(全体の48%)、英国(28%)、ブラジル(5%)で確認された。フィッシング攻撃をホストした国は、米国(53%)、カナダ(5%)、ドイツ(5%)の順に多かった。
説明会の中で同社RSA事業本部 シニアマーケティングプログラムマネージャーの水村明博氏は、7月のトピックとして、ここ数カ月で発生したAPT(Advanced Persistent Threat)攻撃を取り挙げた。
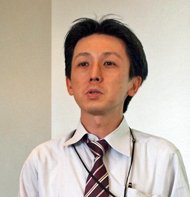 RSA事業本部 シニアマーケティングプログラムマネージャー 水村明博氏
APT攻撃は、組織の重要情報やシステムを標的とした高度なサイバー攻撃のことを示す。標的を明確にしている点や、豊富な資金、徹底した情報収集、複数経路からの侵入などを特徴とし、2011年の代表例としては、7万件以上もの個人情報が流出したソニーの事件がそれに当たる。「攻撃者は、SNSなども利用して対象組織に関する情報を徹底的に集める。そして特定のエンドポイント(人も含む)を標的として組織ネットワーク内に侵入し、内部システムを侵害。知的財産を抽出したり、誤った情報を植え付けたりする」(水村氏)
APT攻撃に対抗する方法として水村氏は、SBIC(Security for Business Innovation Council:セキュリティ協議会)が発表したリポートから、以下7点を紹介した。
- 高レベルの情報収集と分析:実際にどのような攻撃が他組織で発生しているのか、特に同業界の情報を収集しておく。また、自社の重要資産へのアクセス権限は誰が持っているかなど、ログ管理も含め内部情報に気を使う
- 複数レイヤーでの監視:アプリケーション、ホスト、ネットワーク、データなど、複数のレイヤーで監視をする。ネットワークにおいては、特定の攻撃パターンや異常なトラフィックがないか、状況を可視化するなど
- 重要資産のアクセス制御:管理者のパスワード変更は対面に限定する。多要素認証システムの導入も有効となる
- 真剣に効果的なユーザー教育を行う:ユーザー自身がおのおのの責任を認識することが重要となる
- 経営幹部の期待を管理する:セキュリティの知識を持つ専門部署を設け、経営幹部の理解、関心、協力を得る
- ITの再設計:ネットワーク設計の再考や情報がダウンロードされないデスクトップ仮想化やシンクライアントの導入
- 情報交換に参加する:IPA(独立行政法人情報処理推進機構)やJPCERTコーディネーションセンター、フィッシング対策協議会などのWebサイトでサイバー犯罪に関する情報を収集する
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[ニュータニックス・ジャパン合同会社] クラウドネイティブ戦略ガイド:8つの主要課題と解決策を解説 -
製品資料
[ニュータニックス・ジャパン合同会社] プラットフォーム技術者のための「クラウドネイティブ」プレイブック -
製品資料
[ニュータニックス・ジャパン合同会社] ハイブリッドクラウドでハードウェア価格高騰のリスクを回避する方法 -
製品資料
[ニュータニックス・ジャパン合同会社] AI時代に必要なインフラモダナイゼーションの考え方とは? -
製品レビュー
[Dropbox Japan株式会社] ランサムウェア対策で見直したい「復旧できるファイル基盤」とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
7
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
8
経営幹部が期待を膨らませる「AIエージェント」は何に使えるのか? 活用例5選
-
9
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
10
「野良Excelマクロ」に悩むSMBC日興証券が導き出した内製化の“現実解”
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
8
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー