




















NEWS
トロイの木馬も使う遠隔犯罪ツールの存在確認――EMC月例報告
EMCジャパン RSA事業本部は、オンライン犯罪に関するリポート(2010年3月版)を基に説明会を行った。
EMCジャパン RSA事業本部は4月26日、オンライン詐欺対策に関する説明会を開催し、RSA Anti-Fraud Command Center(AFCC:24時間365日稼働のオンライン不正対策センター)が調査したオンライン犯罪の統計結果を発表した。
AFCCの統計(全世界を対象)によると、2011年3月のフィッシング総攻撃回数は1万7586件で、前月の1万8079件からやや減少した。一方、標的となった企業数は前月(342件)と比べて27%増の342件だった。この数値から見られるここ数カ月の傾向としてEMCのシニアマーケティングプログラムマネジャーの水村明博氏は「攻撃を受けた回数が5回以下の企業は200件を超えたが、それでも全体を見れば同じ企業が再び標的となる傾向がある。今月新規に攻撃を受けた企業はわずか5件だった」とコメント。攻撃手法も近年の傾向と変わらず、ボットネットではなく、フィッシングサイト経由で行われる攻撃が主流だとした。
国別のフィッシング攻撃被害状況は、回数が多い順に米国(49%)、英国(30%)、南アフリカ(6%)。上位2カ国で8割の被害件数を占める結果となった。フィッシング攻撃のホスティング国分布では、米国が首位で66%。後はカナダ(6.5%)、英国(6%)、ドイツ(6%)などが上位にランクインしている。
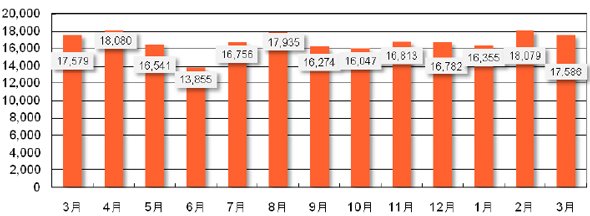 AFCCが確認した2010年3月から1年間のフィッシング攻撃数動向(同社発表の資料より転載)
説明会では、今月の気になるトピックとして「トロイの木馬が仕込まれたオンライン犯罪用リモートアクセスツールの存在」が紹介された。
現在、オンライン犯罪者が集う闇市場では、遠隔でさまざまな悪質攻撃が可能なリモートアクセスツール「Blackshades」の存在感が増しているという。Blackshadesは、遠隔でPCのシャットダウン、モニター電源・WebカメラのON/OFF、キーロガー、ストレージの参照とダウンロードなどの行為を実現可能とする悪質ツールで、存在自体は2008年に発見されていた。今回、AFCCは同ツールを使った犯罪行為を多様化させるトロイの木馬がツール内に組み込まれていることを確認。犯罪者はBlackshadesを利用して、ランサムウェア(※)、ファーミング、ファイルへのマルウェア感染、スパム送信とDDoS攻撃などの行為が可能になったという。
(※)被害者のPCに保存されているファイルを無断でディレクトリごと暗号化し、被害者本人がアクセス不可能な状態とする手口。PC画面には暗号化を解除するために特定のアドレスへ連絡や入金を促すメッセージを表示し、信頼のできない取引を促したりする
水村氏は「(遠隔操作によって)本人確認を困難にするBlackshadesは、犯罪者にとって攻撃の立証を困難にできる好都合なツール」とし、一方で手離れの良さで考えればBlackshadesのような遠隔操作が必要なツールは非効率であるため、標的を絞る攻撃などに利用されるのではないか、と分析している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品レビュー
[Dropbox Japan株式会社] ランサムウェア対策で見直したい「復旧できるファイル基盤」とは? -
製品資料
[Dropbox Japan株式会社] さよならファイルサーバー クラウドストレージへの移行はこう進める -
比較資料
[セコムトラストシステムズ株式会社] 「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説 -
製品資料
[株式会社キーエンス] 過去にRPA導入をあきらめた企業こそ知っておきたい 失敗しない自動化導入術 -
製品資料
[株式会社キーエンス] 自分ひとりでデスクワークを効率化 「AI&ナビ搭載RPA」で実践する業務自動化
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
2
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
SAPの手探り“クラウド間移行” 丸紅グループが業務停止を1営業日に抑えた方法
-
5
SAP ECCの「2027年問題」は綱渡り? 未移行企業が直面する“真の課題”
-
6
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
7
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
8
年収が増えても幸せになれない 給与増でエンジニアが直面する「幸福度の壁」
-
9
「データ活用とAI活用の実態」に関するアンケート
-
10
便利機能が「裏口」に コンテナの安全を脅かす“監視の穴”とは
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
8
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
9
“あのファイル転送”で暗躍するノーウェアランサム
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー