




















クラウドのセキュリティを考える【第5回】
VMware vShieldにセキュリティ機能を組み込んだEMCのクラウド
クラウドでのセキュリティサービス提供は予定していないと話すEMCジャパン RSA事業本部。同社は、同社ならではの視点でクラウドセキュリティを捉える。
セキュリティ+クラウドで新規ビジネスも創造可能?
クラウドは、業務アプリケーションやインフラの考え方に新機軸を与えた。必要なとき、必要なサービス/インフラを、必要な分だけ利用する。利便性や効率性に加え、使い方によってはコストメリットが得られることから、積極的に取り入れる動きが見られる。
確かに、新しい技術や概念にはセキュリティの不安が伴う。クラウドも例外ではない。だが、「もうこれまでの世界には戻れない。むしろ、新しい世界のセキュリティを考えていくことが必要」と、EMCジャパン RSA事業本部 マーケティング部 部長の宮園 充氏は言う。
 EMCジャパン RSA事業本部 マーケティング部 部長 宮園 充氏
では、EMCが考えるクラウドセキュリティは、どのようなものなのか。「弊社では、クラウドコンピューティング上でセキュリティサービスを提供することは考えていない。クラウドの基盤となる仮想化技術に対してセキュリティを組み込む方向で進めている」(宮園氏)
基盤にセキュリティが組み込まれ、それをポリシーで適切に管理できる体制が構築できれば、社内・社外関係なくクラウドサービスを利用、提供できるようになる。今は安全性から見送られている基幹業務も、サービスとして利用できる方向に進むだろう。
また、宮園氏は基盤へのセキュリティ実装が新たなビジネスチャンスをもたらすかもしれないと、期待を込めて予想する。
「きちんとセキュリティ管理されたプライベートクラウドであれば、その一部をサービスとしてアウトソースできるようになるだろう。そもそもクラウドはリソースを無駄にしないために、共有して効率的な活用を目指すというもの。プライベートクラウドですべて抱え込むのは、おかしな話」と宮園氏は指摘する。セキュリティを味方に付ければ、クラウドは新規ビジネスの宝庫へと変わる。
基盤にセキュリティを実装して可視化とGRC対応を後押し
基盤へのセキュリティ実装は、図1のセキュリティ管理構想の第3階層に当たる。一番下の第3階層はエッジ製品やアプリケーション、エンドポイントなどで、ポリシーを実行する「コントロール層」と呼ばれる。その上の第2階層は、第3階層を監視しながらログやイベント情報を収集する「コントロールの管理層」。そして、一番上の第1階層はセキュリティポリシーやガバナンスを適用しつつ、収集した情報を基にリスク予想や分析を行う「統制と可視化層」となる。
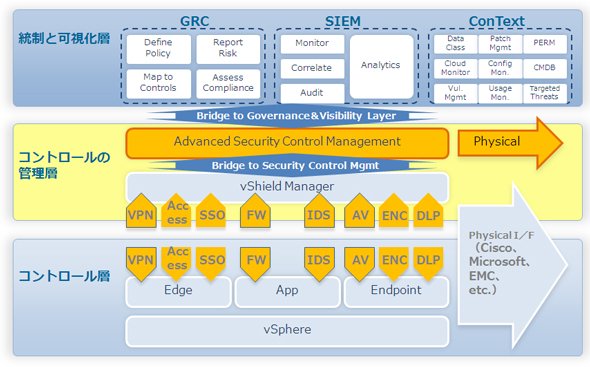 図1:EMCジャパン RSA事業本部が提唱するセキュリティアーキテクチャクリックで画像拡大
クラウドでは、この第3階層が仮想化されている。仮想環境は、エンドポイントもアプリケーションもすべて共通の基盤上で稼働する。ただし、仮想マシンは簡単に追加・削除できるため、それぞれにセキュリティ機能を入れる方法では管理が大変だ。基盤そのものに埋め込み、基盤自体のセキュリティ機能として動作させれば、一元管理ができて運用負担も削減できる。そこに注目した同社は、EMCグループのヴイエムウェアが出す仮想基盤「VMware vShield」自体にセキュリティを実装する。
セキュリティ実装の次に重要なのは、その情報を収集して可視化することにある。その役割が第2階層で、同社では統合的にログを管理できる「RSA enVision」を提供している。同製品は物理および仮想環境を問わずアクティビティを収集できる。例えばヴイエムウェアのハイパーバイザー上のイベントで、クロー二ングや失敗イベント数、管理者権限の適用などを監視・収集し、可視化する。
クラウドを安全に利用するには、状況を正確かつリアルタイムに把握できる状態を作ることが重要だ。例えば、預かったデータがどういうポリシーの下で管理され、その状況をすぐに提示してもらえるかどうか、クラウド事業者を選択する必要最低条件になる。そのためにも、リソース状況は可視化されていることが望ましい。
そして、第1階層の「統制と可視化層」でポリシーと突き合わせ、リスク分析をして対処する。これはガバナンス、リスク管理およびコンプライアンス(GRC)を徹底するソフトウェア「RSA Archer eGRC Suite」で実施できる。
可視化でセキュリティの管理体制を証明する
特にセキュリティイベントなどの可視化は、クラウドでの管理体制の正しさを証明する上で最も重要と宮園氏は強調する。「一元管理がしやすいという仮想環境のメリットは、裏を返せば特権ユーザーがすべての情報へアクセスできてしまうということ。権限ユーザーが合意されたポリシーの下、預かったデータを適切に扱っているかどうか。これは、セキュリティイベントが可視化されることで証明できる」(宮園氏)
インフラが安全性を提供できるようになり、セキュリティ情報が可視化されて正当性を証明できれば、クラウドセキュリティは特別なものではなくなる。「セキュリティは、あって当たり前。そうならなければセキュリティレベルが底上げされることもないし、リスクも軽減できない」(宮園氏)
このほか、同社はプライベートクラウド構築のためのプラットフォーム、「Vblock」に対してもセキュリティ機能を各種提供している。Vblockは、シスコシステムズのコンピューティングおよびネットワークシステム、EMCのストレージ、ヴイエムウェアの仮想化OSを組み合わせたもので、RSAのセキュリティソリューションでセキュリティを万全なものにしている。現時点では、SecurIDによる二要素認証を実現するアプライアンスサーバ「RSA SecurID Appliance」、データ損失防止システム「RSA Data Loss Prevention」、そしてセキュリティインシデント管理のRSA enVisionを組み込み可能である。また、クラウド環境のコンプライアンス証明にRSA Archer eGRC Suiteを利用できる。
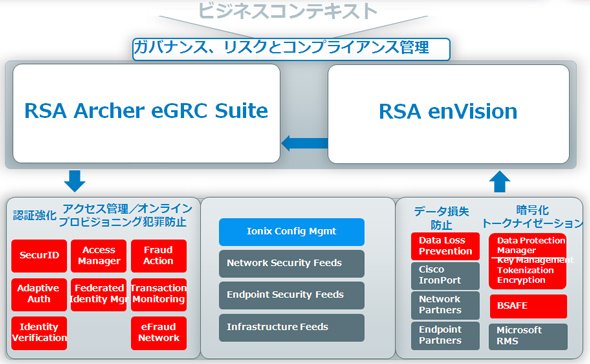 セキュリティ、リスクおよびコンプライアンスを管理する包括的なシステムとして機能する同社のソリューション群
同社はクラウドセキュリティアライアンスに参加しており、フィードバックなども行っている。今後はアライアンスのセキュリティ指針を取り込みながら、それがその他のビジネス要素とどう絡み、リスクはどう変化するのか可視化する、そんな仕組みも提供していきたいと宮園氏は語る。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[ファインディ株式会社] AI利用率だけでは説明できない成果 開発組織の競争力を生む「開発資本」とは? -
製品資料
[ニュータニックス・ジャパン合同会社] AI活用を成功へ導く、シンプルで費用対効果に優れたクラウド基盤とは? -
製品資料
[ニュータニックス・ジャパン合同会社] マネージドKubernetesには限界も――メリットをフル活用する新たな選択肢とは? -
技術文書・技術解説
[ニュータニックス・ジャパン合同会社] 決断の日が迫る「vSphere 8」サポート終了問題 考慮すべきリスクと選択肢は? -
製品資料
[サイバーソリューションズ株式会社] メール誤送信対策のルールが肥大化 苦しむ情シスはどうすれば救われるのか?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
2
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
3
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
4
「恥を知るべきだ」 AIデータセンター反対運動を招いた事業者の秘密主義
-
5
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
6
私も“AIエージェント開発者”に? 裾野を広げる「Agent Bricks」とは
-
7
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
-
8
パスワードはなぜ死んだか 情シスが今すぐ始めるパスキー移行の現実解
-
9
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
10
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
「IT史に名を残すシステム障害」8選
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
10
マンガで学ぶXDR/MDRのメリット、中小企業のセキュリティ強化になぜ有効か?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー