




















Web感染型マルウェア対策【第2回】
多段防御とクラウド活用でGumblar攻撃と戦う ~トレンドマイクロ~
亜種を量産しながら巧妙な手口で拡散し続けるWeb感染型マルウェア。企業だけでなくセキュリティベンダーにも新たな試練を与えた。トレンドマイクロは「クラウド」「Webレピュテーション」を武器に脅威へ挑む。
Gumblar攻撃で明らかになる「対策漏れ」
泥棒の侵入で預金通帳とカードが盗まれ、風呂場の窓を閉め忘れていたことに思い至る。被害に遭わなければ、明らかなリスクもつい見過ごしてしまう。セキュリティとは得てしてそういうものだ。
Gumblar攻撃は、2009年3月ごろから活動が顕著になったWeb感染型マルウェアを使用した攻撃だ。正規Webサイトに不正なJavaScriptを埋め込んで改ざんし、不正なWebサイトへと閲覧者を誘導すると、今度は閲覧者のPCにある脆弱性を悪用して、不正プログラムをダウンロードさせる。その後、感染PCからFTPアカウントを盗み出してWebサイトを改ざんする。
セキュリティベンダーのトレンドマイクロには、こうしたWeb感染型マルウェアの被害報告が2009年から膨大に寄せられている。2009年12月に被害を受けたA社は、同社Webサイトから不正なWebサイトへ誘導されたと閲覧者から連絡があり、改ざんに気付いた。Webサイト更新用PCに最新のセキュリティパッチが適用されておらず、ウイルス感染後にFTPのID/パスワードが盗まれたという。謝罪やお客様相談窓口の設置、修復、セキュリティパッチの適用を含め、完全な復旧まで約3週間かかった。
Web感染型マルウェアの猛威はいまだ衰え知らずだ。同社が発表した2010年4月の不正プログラム感染被害報告数ランキングだけでも、3位「MAL_GUMBLAR」、4位「TROJ_FAKEAV」、5位「JS_GUMBLAR」、6位「MAL_HIFRM」、9位「JS_IFRAME」の5種類がGumblar攻撃に関連する不正プログラムとして報告されている。
 小松氏
「新たな脅威への危機意識はあるものの、対策を徹底できていないために被害に遭っている」。トレンドマイクロ セキュリティエキスパート本部 セキュリティエンハンスメントサポートグループ Threat Monitoring Center 担当課長代理の小松優介氏はそう話す。
なぜ対策が徹底されないのか。理由の1つは、アクセス管理の設定や安易なパスワードの防止といった、従来の基本対策がなされていない点にある。ユーザー企業のコンサルティングを行う小松氏は「Gumblar攻撃の被害原因を調査するうちに、ほかの面での脆弱性も明らかになる」と、セキュリティの穴を防ぎきれていない現状を危惧する。
もう1つは、社内システムでの動作検証に時間がかかるため、すぐにセキュリティパッチを当てられない点だ。「セキュリティパッチを当てることを提案しても、何百、何千クライアントもあるシステム環境で業務アプリケーションとの相性を検証するには数カ月かかると言われた」(小松氏)
物理/仮想環境のサーバに対応「Trend Micro Deep Security」
では、こうした企業の実情を前に、どのような対策が有効なのか。小松氏は、Webサーバとエンドポイント、そしてネットワーク管理の3つの視点で対策を提案した。
1つ目は、Webサーバを含むサーバ対策だ。Gumblar攻撃はFTP情報を盗んで改ざんするため、正規のアクセスとしてWebサーバのコンテンツが更新されてしまう。対策としては、Webサイトの更新状況をチェックする仕組みを取り入れること、FTP経由で更新する場合はアクセスPCのIPレンジを絞るといったアクセス制御を導入することだ。
「Trend Micro Deep Security」は、物理環境や仮想環境のサーバシステムを保護するソリューションだ。管理コンソールのDeep Securityマネージャを通じて、IDS(侵入検知システム)/IPS(侵入防止システム)、セキュリティログ監視、Webアプリケーション保護、不正改ざん検出、ファイアウォールを統合したエージェントまたはDeep Security Virtual Applianceを一元管理し、セキュリティポリシーの配信からグラフィカルなリポート生成まですべて実施できる。
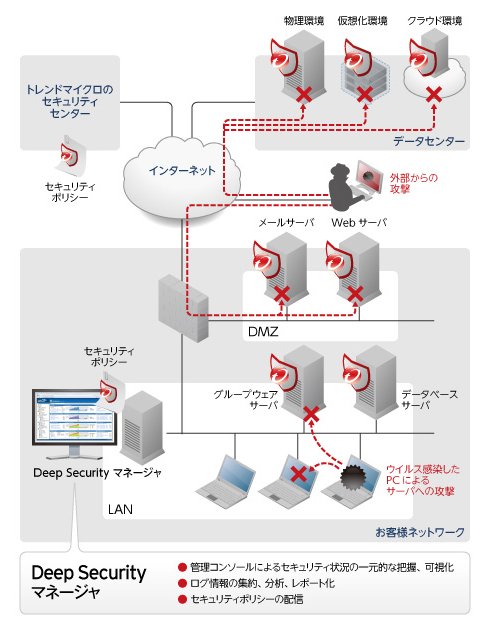 Trend Micro Deep Securityの概要
特筆すべきは、物理環境に加えて、仮想環境やクラウド環境に対応する点だ。仮想サーバや仮想サーバのゲストおよびホストにエージェントを追加、またはホスト自体にDeep Security Virtual Applianceを導入することで、サーバの物理および仮想環境の両セキュリティを管理できる。
特にサーバやOSなどのセキュリティパッチをすぐに適用できない環境で、Deep Securityは真価を発揮する。同製品はセキュリティパッチを適用するまでの間、攻撃コードを検出して防ぐ仮想パッチ機能を適用する。動作検証で正規のセキュリティパッチを適用できない期間も、攻撃をブロックできるというわけだ。ただし、仮想パッチは攻撃コードをはじくだけなので、常に攻撃され続けている状態にある。トラフィック増にもつながるため、検証後は速やかに正規パッチを当てて、攻撃者側に修正されたことを見せるのが基本だ。
クラウドを活用するレピュテーションとスマートフィードバック「ウイルスバスター コーポレートエディション」
2つ目はエンドポイント対策だ。
トレンドマイクロのエンドポイント対策製品「ウイルスバスター コーポレートエディション」バージョン10は、こうしたパターンマッチングをクラウド型サービス「Trend Micro Smart Protection Network」上にあるパターンファイルで提供する。
一般的に、クライアントPCはウイルス対策ソフトで受信したパターンファイルをベースに、PC内に怪しいファイルがないかスキャンし、問題があれば排除する。しかし、不正プログラムが急増する現在、配信されるパターンファイル内のシグネチャは数百から数千に及び、ファイル容量も膨大でパターンファイル自体の配信に時間がかかる。そこで、同社はパターンファイルの大部分をクラウドに置いてチェックする仕組みを構築した。これはクライアントPCやネットワークトラフィックの負荷を軽減するだけでなく、1日1回のアップデートでは実現できなかった、よりリアルタイムでの更新にも対応する。
Gumblar攻撃への対策としては、危険性に応じてアクセス制御するWebレピュテーション機能も効果的だ。「Webレピュテーションは、クラウドにあるデータベースにより、Webサイトの評価をし、危険性を判断する。効率的に情報収集して最新のWebレピュテーションDBを構築する技術力、日本固有の脅威を吸い上げてニーズに敏感に対応するセキュリティチームは、弊社の優位性」と、小松氏は自信を見せる。
Smart Protection Network上には、このWebレピュテーションDBのほか、ファイルレピュテーションDB、E-MailレピュテーションDBがあり、相互に関連付けられて管理されている。「あるスパムメールの本文に弊社が不正サイトとして登録しているURLがある場合、その情報はSmart Protection Networkにフィードバックされる。そして、スパム情報の送信元はどこかをIPアドレスから探り出し、スパム送信元と判断したらE-MailレピュテーションDBに不正サイトとして登録される。連携することで、あらゆるアプローチの攻撃に対応できる」(小松氏)
これらDBを最新状態に保つのは、同社セキュリティチームだけではない。ウイルスバスターコーポレートエディション バージョン10から新たに追加された「スマートフィードバック」も大きな力となっている。
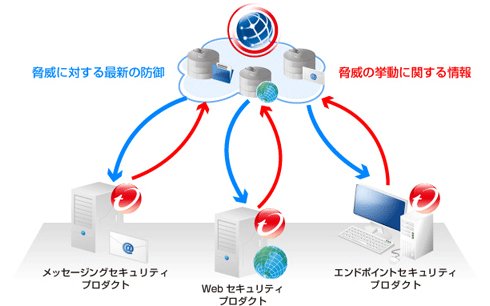 スマートフィードバック概要
スマートフィードバックは、ユーザーが検知した不正プログラムやコードをトレンドマイクロにフィードバックし、最新対策として役立てるというものだ。「以前は不正プログラム自体が少なく、ベンダー独自で検体を入手したり、セキュリティ関係者からの提供で大部分をカバーできた。しかし、今は不正プログラムの数も加速膨張し、感染速度も著しい。攻撃者側もパターンマッチングを熟知していて、検知されないマルウェアを送り込んでくる。スマートフィードバックでお客様に脅威の情報をフィードバックしていただくことで、よりリアルタイムかつ迅速な情報収集とソリューション組み込みが可能になる。最新の脅威への対応レベルは同機能で格段に上がった」(小松氏)
ちなみに、同機能は使用の可否を選択できる。ベンダーで感染したファイルの内容を見ることはないが、企業のセキュリティポリシー上、そのファイルごとフィードバックしたくないという要望を配慮したためだ。
「最近の攻撃は複雑で洗練されており、防御に少しでも脆弱なポイントが存在すると、そのポイントをきっかけに不正プログラムが侵入し、企業のネットワーク内で感染が拡大するケースが多数確認されている」(小松氏)。ただ製品に守ってもらうのではなく、ベンダーに協力するという企業側の意識改革は、もはや最新の脅威において必須なのかもしれない。セキュリティポリシーとの兼ね合いになるが、今後は共にリスク軽減を目指し、こうした機能を導入することも検討すべきなのだろう。
怪しいPCを特定/監視する「Threat Management Solution」
最後のネットワーク管理対策は、ネットワークトラフィックを監視することで、怪しい振る舞いをするPCを特定して対処する方法だ。これは、同社の「Threat Management Solution 2.5」で対応する。
同ソリューションは、不正URLへのアクセス、マスメーリング、IRCボットとしてリモートからのコマンドの仲介など、不正プログラム固有の振る舞いを検出し、実行しているクライアントPCを特定する。社内システムに設置された監視用センサー「Threat Discovery Appliance」は、クラウド型サービスと連携して脅威を分析し、デイリーリポートとして対処すべき情報を管理者にフィードバック。デイリーリポートには、対策方法だけでなく、ウイルスが侵入できた理由や穴の想定個所も記載されている。原因究明および分析は同製品がすべて行うため、運用負担は大幅に削減される。
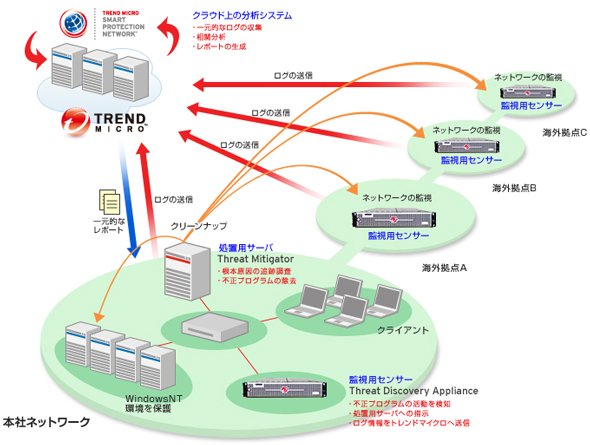 Threat Management Solution 2.5の概要《クリックで拡大》
Threat Management Solutionは、IDS/IPSとは異なり、不正プログラムの振る舞いについても検出が可能だ。一見通常のHTTP通信との違いが判別できない、不正プログラムによるWebアクセスイベントなどの検出において、大きな効果を発揮する。昨今猛威を振るっているWeb感染型マルウェアに有効だ。さらに、クラウド型サービスと連携してアクセス先を確認できるなど、多角的な検出手法で対策レベルを向上できる。
なお、監視用センサーを海外など遠隔拠点に設置しても、管理コンソールで一元的に可視化し、管理できる。万が一の感染時も、処置用サーバ「Trend Micro Threat Mitigator」によって感染PCを自動復旧することも可能だ。さらには、ウイルス対策製品が導入できない環境や、セキュリティパッチを適用できない環境を常時監視し、ウイルス感染時も「Trend Micro Network Virus Wall Enforcer」と連携して感染源のネットワークアクセスを自動制御できる。原因究明で時間を取られ、内部感染を拡大させる心配もない。
製品販売会社ではなくセキュリティパートナー
以上の3つの対策は、どれか1つ実施すればよいというものではない。多段的に防御層を構築することで、抜け穴を極力防ぐことができるからだ。「複数の関門を設置することで、どれかをすり抜けても次で止められるようにする。これからは、こうした多段的な対策でセキュリティリスクを減らしていく」と小松氏は言う。また、その手法や効果的なツールの組み合わせを提案するのが、セキュリティベンダーの役割でもあると付け加えた。
攻撃者は、試行錯誤しながら目的達成に向けて進化している。「セキュリティベンダーの使命は、どのような脅威が存在し、どんな対策をすべきか伝えていくことにある」(小松氏)。企業によって、守るべき資産やネットワーク環境はまったく違う。何を優先的に守るのか、そのときどの製品が必要かをきちんとサポートしていきたいと小松氏は述べる。
ただし、それには攻撃側が連携して攻撃を仕掛けてくるのと同様に、企業も自社の環境を守るためにセキュリティベンダーと連携して戦ってほしいと同氏は呼びかける。「製品・ソリューションとして最大限の防御を提供するのは当然だ。それに加えて、売る側、買う側ではなく、パートナーとしての関係を築く。これは一番のセキュリティ対策だと思う」(小松氏)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[NTTPCコミュニケーションズ株式会社] 「回線速度不足」だけが原因ではない? Web会議の遅延を解決する方法とは -
製品資料
[東京エレクトロン デバイス株式会社] 工場の可用性向上に重要な「7つの領域」と対策 OTセキュリティ強化の基礎知識 -
製品資料
[リコージャパン株式会社] 問い合わせ対応で本来の業務が進まない、総務や情シスの負担をどう減らす? -
製品資料
[リコージャパン株式会社] 自社データから高精度な回答を生成、簡単に生成AIチャットボットを構築する方法 -
技術文書・技術解説
[アトラシアン株式会社] IT運用や従業員サポートは生成AIでどう変わる? 使い方や導入の流れは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
2
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
3
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
4
「データストレージの活用方法」に関するアンケート
-
5
身代金支払いは逆効果 情シスのためのランサムウェア対策ガイド2026
-
6
多要素認証導入済みでもランサムウェア被害に 復旧費用は平均2億7000万円
-
7
DXを阻む「動くだけ」のレガシーシステムに決別するための生成AI活用術
-
8
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
9
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
-
10
自社を守る「SCS評価制度」活用法 7割の企業が取引先起点の情報漏えいに直面
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
4
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
8
AI時代に成功するための「ナレッジマネジメント」ベストプラクティス
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー