




















医療ITにおけるセキュリティ確保への取り組み(後)
今後の医療ITで求められるセキュリティレベルとは?
ささいな誤作動が人命にも影響しかねない医療情報システム。医療IT進展の鍵を握るのは、医療現場を理解した人材の育成と情報提供者である患者の理解を促進させることだ。
前回の「医療現場の情報保護対策を強固にする『医療情報システム監査人認定制度』」に続き、医療情報システムの定期的な運用や改善に取り組む人材育成のため、2011年に創設された「医療情報システム監査人認定制度」を紹介する。今回は、その普及に向けた活動や今後の医療分野におけるセキュリティ対策の展望などを考察する。医療情報システム監査人認定制度と、その前提条件となる「医療情報システム監査人試験」などの概要については前回記事を参照していただきたい(編集部)。
医療情報システム監査人認定制度の普及のために
 相澤氏
医療情報システムにおける安全管理の普及には、認定監査人が増えるだけでなく、医療機関における積極的な監査の実施が必要だ。医療情報システム開発センター(以下、MEDIS)の医療情報安全管理推進部部長であり、「医療情報安全管理監査人協会」(以下、iMISCA)の専務理事である相澤直行氏は「システム監査や情報セキュリティ監査が普及しないのは、トラブルがあっても人命には影響しないため」と指摘し、「医療情報システムでトラブルが発生すると現場の処置に影響が出てしまい、人の命にかかわる場合もある。そのため、医療現場では安全に対する意識が高い」と説明する(関連記事:医療現場で採用されたセキュリティ対策を紹介する3つのホワイトペーパー)。
実際、医師の意図とは異なる内容の処方指示が作成され、誤った投薬が行われた事例が発生している。厚生労働省が2010年12月27日に通知した「診療システム(電子カルテ)不具合による薬剤誤投与について」では、こうした医療情報システムの誤作動を防ぐために「医療情報システムについて、導入時に入念な検証を行うとともに、定期的に内部監査を実施するなど、当該機器が正常に動作するよう適切な管理を行うこと」という注意喚起を行っている(※)。
※ 厚生労働省医政局総務課の事務連絡「診療システム(電子カルテ)不具合による薬剤誤投与について」(2010年12月27日)。
政府が策定する各種ガイドラインに法的な強制力はないが、情報漏えいなどの事故が発生した際にはそれらに準拠していたかどうかが問われる可能性もある。相澤氏は「監査実施を強制するつもりはない。各病院の現場が自主的に監査を実施するような土壌を作っていきたい」と説明する。
しかし、監査の実施には医療機関にコストが発生する。そのため、法的拘束力がない状況で監査が実施されるかどうかについては疑問が残る。この点について相澤氏は「どのように医療現場を啓発していくか」が鍵になると説明する。
同氏によると、実際にプライバシーマークや「医療情報システム安全管理評価制度」(以下、PREMISs)の審査を実施すると、普段から現場が意識していた課題が表出したり、審査員の指摘を受けてこれまで意識していなかった課題に気付くようになるという。また「監査が根付く土壌が形成されつつある」という実感もあるようだ。例えば、PREMISsの認定は現在4つの病院であるが「最近の問い合わせ状況からすると、今後は月に1、2件の申請が予想される」としている。
相澤氏は「現場を理解する能力は、監査において非常に重要だ。医療現場のことを知らない監査人では何が問題なのかを理解できず、的確な質問や審査はできないだろう。単なる知識だけでは監査人の質が保てない」と説明する。
iMISCAでは、MEDISや医療機関の協力を得て、PREMISsなどの審査現場に監査人をオブザーバーとして参加させることを実現したいという。実際の監査現場に立会い、審査員のやりとりを直接見たり、審査時の質疑応答における審査員の意図などを審査後に質問したり確認することなどで、実体験を基にした学習が可能になるからだ。
相澤氏の話から、医療情報システム監査人の認定を受けることのメリットは以下のように整理できる。
- 医療従事者にとっては、医療情報システムの企画・運営などで監査人としての知見を生かせることから、高度な能力を保有している証明となる
- 医療情報システムを扱うベンダーにとっては、医療情報技師と共に医療情報システムに精通していることをアピールできる
- 医療業界での監査業務受託を希望するベンダーや個人にとっては、今後PREMISsなどの審査をMISCA資格者に委託する可能性があり、そうした審査業務での事業展開も可能になる
- 「公認医療情報システム監査人」(MISCA)および「公認医療情報システム監査人補」(MISCA補)にとっては、互いの監査に関する情報・意見交換の場を持つことができる
- 監査実務を持たないMISCA補にとっては、PREMISsおよびプライバシーマーク審査にオブザーバーとして参加することで、監査体験を得られる
今後の医療ITに望まれるセキュリティ
これまで患者情報は1つの病院内にクローズドな状態で保管されていた。そのため他業界の企業で情報漏えいが発生した場合でも「医療機関におけるセキュリティは安全だ」というある種の常識がまかり通っていた。しかし、地域医療連携の進展によって、各医療機関が保管してきた患者情報を主に病院と診療所間で相互に参照可能になった。今後は、特定の医療機関のセキュリティレベルを確認する前に患者情報を共有することにもなる。
セキュリティの強度は、一番脆弱なシステムの強度に依存する。互いに第三者である各医療機関内の情報管理体制や技術的対策がずさんであれば、情報漏えいや改ざんのリスクは高まる。相澤氏は「セキュリティ対策が不十分な病院や診療所から患者情報が漏えいしてしまうと、政府が掲げる『どこでもMY病院』構想などのIT化にブレーキをかけてしまうことになりかねない」と指摘する(関連記事:クラウドコンピューティングが変える医療の未来)。
内閣府は、こうした医療分野におけるセキュリティへの懸念が存在することを指摘している。内閣官房「高度情報通信ネットワーク社会推進戦略本部」の専門調査会である「医療情報化に関するタスクフォース」が2011年5月に公表した報告書では以下のように記されている。
内閣官房IT戦略本部「医療情報化に関するタスクフォース」報告書より
「どこでもMY病院」構想は、希望する個人に向けて対応した医療機関などから情報提供を行うものであり、「どこでもMY病院」を普及させるためには、医療機関および個人の参加を促進するための取り組みが重要である。特に情報提供を行う医療機関が増加することが必要となるが、そのためには、基本概念で示したように、医療情報の提供を受けた患者の満足度が向上し、医療機関からの情報提供を求める患者が増大することが重要である。内閣官房が実施したアンケート(※)によると、医療健康情報を個人が電子的に記録・閲覧・管理・活用できるサービスに対して「セキュリティに不安を感じるから」という懸念が多いことから、こうした懸念を払拭するために、適切な情報提供を行い患者等の理解を深めることが有効である。
※ 2011年3月内閣官房IT担当室が外部委託して実施した「医療健康情報の活用サービスに関するアンケート。
「どこでもMY病院」構想などの今後の医療ITの姿は、情報を提供する本人が望むかどうかに懸かっており、個人の参加をいかに促進させるかが重要になると思われる。以下の表は、2011年3月に内閣府が実施した「医療健康情報の活用サービスに関するアンケート」の結果の一部である。「医療健康情報を個人が電子的に記録・閲覧・管理、活用できるサービスが普及することを望ましくない・どちらかと言えばのぞましくないと思う理由」の1位が「セキュリティに不安を感じるから」(80.5%)となっている。
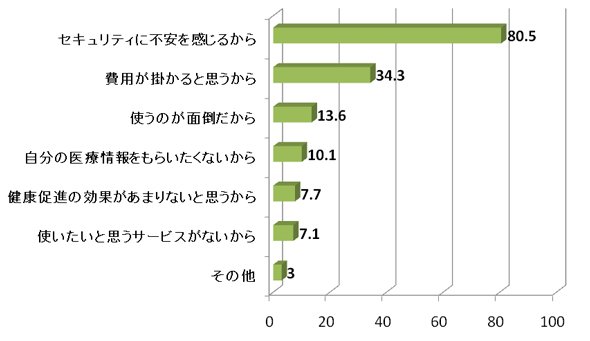 「医療健康情報を個人が電子的に記録・閲覧・管理、活用できるサービスが普及することを望ましくない・どちらかと言えば望ましくない」と思う理由:内閣官房IT戦略本部「医療健康情報の活用サービスに関するアンケート」
医療情報化の安全については、関係省が策定した以下の4つのガイドラインがよりどころとなっている。
- 「医療・介護関係事業者における個人情報の適切な取扱いのためのガイドライン」(厚生労働省:2004年)
- 「医療情報システムの安全管理に関するガイドライン」(厚生労働省:2005年)
- 「医療情報を受託管理する情報処理事業者向けガイドライン」(経済産業省:2008年)
- 「ASP・SaaS事業者が医療情報を取り扱う際の安全管理に関するガイドライン」(総務省:2009年)
今後は、当該ガイドラインに基づいた情報管理が実施されているかを確認し、適切に管理していることをアピールすることが必要になるといえる。
医療情報システム監査人認定制度が普及し、監査を通じて医療機関が患者情報管理のPDCAサイクルを循環させることで、医療分野における情報セキュリティが強固になることに期待したい。
第2回医療情報システム監査人試験 開催日時:2011年12月11日(日)【主催:MEDIS-DC】
試験の詳細については、医療情報システム監査人試験制度の概要を参照いただきたい。
また、iMISCAでは医療情報の安全管理についての基礎知識を学べるだけでなく、医療情報システム監査人試験対策にもなる講習会を開催する。詳しくは「医療情報安全管理講習会・入門コース」を参照いただきたい。
著者紹介
小野寺 正(おのでら ただし) 三井物産セキュアディレクション 調査研究部 ディレクター
アプリケーション開発、データベースなどの基盤系SEを経て、IT・情報セキュリティ、リスクマネジメントに関するコンサルティング、官公庁の受託調査案件に従事し、情報セキュリティ分野における8年の経験を持つ。前職では海外事業向けの情報セキュリティ推進、IT投資や情報セキュリティ強化にかかわるコンサルティングに従事するなど、制度面および技術面の双方で豊富な経験を持つ。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー