




















データベースセキュリティツールは必須なのか(前編)
意外にセキュリティは甘い? データベースのデータ保護に不安を感じる理由
企業のデータセンターに保存されているデータの保護において、データベースセキュリティツールが重要な役割を果たす理由について説明する。
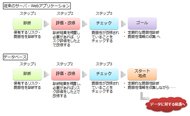 外部公開サーバとデータベースのセキュリティ対策の違い(TechTargetジャパン「ベネッセ事件でも標的に 『データベース』からの情報漏えい対策3カ条」より)《クリックで拡大》
データベースのセキュリティは、リレーショナルデータベース管理システム(RDBMS)ベンダーの領分だと考えられがちである。RDBMSベンダーは、RDBMSプラットフォームの専門家だ。理論的には、自社データベースを保護する頼れる製品の提供元となる。しかし実際は、RDBMSベンダーはデータベースセキュリティの一部分を担っているにすぎない。
リレーショナルデータベースプラットフォームには、幾つかの重要なセキュリティ機能が組み込まれている。一般的なのは「ID管理」「アクセス制御」「ネットワーク通信の暗号化」である。だが、「ユーザーアクティビティの監視」「SQLインジェクション攻撃からの保護」「脆弱性の評価」など、多くの重要なサービスが用意されていない。また、提供されている機能自体が適切でない場合もある。例えば、データベースが生成する監査証跡には、コンプライアンスリポートに必要な情報が含まれていないことが多い。また、組み込みの暗号化機能は処理速度が非常に遅く、統合には不向きなことが少なくない。
データベースセキュリティの死角
企業では、複数の種類のデータベースを保護しなければならないのが一般的だ。そのようなRDBMSユーザーの要件を考慮すると、データベースセキュリティの死角は拡大する。複数種類のデータベースに機密情報が保存されていると、シングルプラットフォーム製品では適切に保護できない。実際、ほとんどの企業では、米OracleのRDBMSと並行して、「PostgreSQL」「MySQL」、米IBMの「DB2」、米Microsoftの「Microsoft SQL Server」を運用して、プラットフォームごとに固有の重要なビジネス機能を提供している。
企業のセキュリティとコンプライアンスでは、インフラではなくデータの保護が重視されているという問題もある。データのセキュリティは、データベースコンテナを保護するだけでは確保できない。どのような状況で、どのようにデータが使用されるのかという懸念には、データベースとその役割ベースのアクセス制御システムでは対処されていないのが実情だ。
これが、企業のデータセンターの情報保護において、データベースセキュリティツールが絶対的でないまでも重要な役割を果たす理由だ。このようなツールを使用して、企業のデータベースに不足しているデータセキュリティ機能をどのように補完できるのか詳しく見てみよう。
データベースアクティビティの監視
最も重要なデータベースセキュリティの構成要素は「アクティビティの監視」だ。これは一般的に「データベースアクティビティモニタリング(DAM)」プラットフォームと呼ばれている。DAMは、管理者による操作も含め、データベースに対する全てのSQLアクティビティをキャプチャーする。そして、動作やコンテキスト、セキュリティの面からステートメントの誤用がないかどうかを分析する。DAMは幅広い脅威を検出してアラートを発信することができる。また、使用している企業は少ないものの、ほとんどのDAMには特定のステートメントをブロックする機能を備えている。
多くの企業がセキュリティツールとしてDAMを導入している理由は、脅威を検出するためだけではない。DAMは監査リポート用のイベント証跡を正確に収集できる上、データベースに組み込まれている監査ログでは利用できないデータとデータフィルタリングオプションが用意されていて便利だからだ。つまり、DAMのデータベースに対する関係は、セキュリティ情報、イベント管理、ログ管理の一般的なITセキュリティとリポートに対する関係と同じだといえる。
DAMのデメリット
DAMには幾つかの短所がある。それは「ローカルエージェントの導入に時間がかかる」こと、「購入コストが高くなる場合がある」こと、「不適切なアクティビティに対するアラートを確実に生成するには定期的にポリシーを更新しなければならない」ことなどだ。また、データベースクエリをブロックするとアプリケーションの状態やデータの一貫性に予期しない影響が及ぶため、データベースクエリをブロックしないようにする場合もある。
DAMベンダー業界には、セキュリティをさらに重視した小さな下位区分があることも指摘しておきたい。この区分は一般に「データベースファイアウォール」と呼ばれる。データベースファイアウォールは、データベースの手前に配置されるプロキシで、悪意のあるトラフィックをブロックすることを目的としている。データベースとアプリケーションの違いはあるが、Webアプリケーションファイアウォール(WAF)に似ている。また、WAFと同様に、データベースファイアウォールでは着信トラフィックを認識し、特定のセキュリティ規則に基づいてフィルタリングを行う。それから、ホワイトリストとブラックリストもクエリする。
データベースが外部(インターネット)の脅威に直接さらされている場合には、データベースファイアウォールがSQLインジェクション攻撃をブロックして好ましくないクエリをフィルタリングする。また、アプリケーションを変更するのに多くのコストや時間がかかる場合には、データベースファイアウォールが役立つ。これと同じように、ユーザーの資格情報に応じてクエリ結果を編集またはマスクするプロキシサービスがある。このようなプラットフォームは「データマスキング」と呼ばれる。要求が疑わしいと見なされる場合や要求した全てのデータを見る十分なアクセス許可がユーザーにない場合は、クエリ結果を変更してユーザーに送信する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー