




















「サンドボックス」にまつわる疑問を解く【第1回】
「標的型攻撃」がセキュリティの常識を変えた――“アンチウイルス死亡論”の真実(2/2 ページ)
特徴2:内部活動における正規ツール
一方、攻撃者がセキュリティ対策をすり抜ける方法に関しても、より巧妙化しています。リモートアクセス型トロイの木馬(RAT)など、攻撃者が初期侵入で利用する遠隔操作ツールは、自動作成ツールを用いてカスタマイズされた形で生成されます。
遠隔操作ツールは、侵入先のクライアントPCで活動して情報を収集する際、Windowsに標準搭載されているタスクスケジューラなど、Microsoftをはじめとする各ベンダーが提供する正規ツールを使います。また情報を送信する場合は、通常のWebアクセスで利用される80番ポート(HTTP)や443番ポート(HTTPS)などを用いるため、ポートに基づいてトラフィックを制御するファイアウォールではブロックできません。
このように、正規ツールや通常のクライアントPCが取る動作に偽った攻撃を、従来のセキュリティ対策だけで発見することは難しくなってきました。その結果、標的型攻撃の侵入が早期に発見できないことの一因にもなっているのです。さらに、攻撃者は標的型攻撃を仕掛ける前に、既存のセキュリティソフトで該当のファイルを検出できるか否かを確認するために、犯罪組織などが極秘に運営する闇サイト(注)を利用してから攻撃を開始するのです。
※注 「VirusTotal」などの正規サイトで検出を確認するとセキュリティベンダーに確認される可能性があるため、攻撃者は闇サイトを利用します。
特徴3:国内のWebサイトを改ざんした遠隔操作用サーバ
また、窃取した情報の送付先である遠隔操作用サーバ(C&Cサーバ)について、攻撃者が専用サーバを構築するのではなく、国内の一般のWebサイトを改ざんして遠隔操作用サーバとして利用する手口が非常に増えています(図2、3)。攻撃者が一般のWebサイトを改ざんしてC&Cサーバに仕立てるのは、C&Cサーバとの通信を一般的なWebサーバへのWeb閲覧通信に紛れ込ませ、発覚を免れることが狙いだと考えられます。
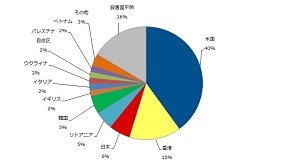
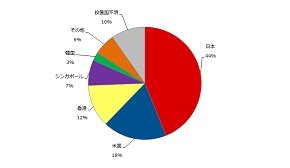
標的型攻撃に利用される遠隔操作ツールや攻撃手法は多種多様です。遠隔操作ツールは標的企業ごとにカスタマイズされ、時期や時勢を反映した内容が書かれた標的型メールに添付されます。最初の被害者から検体を収集・分析しても、ターゲットごとに作りこまれているために、違う被害者への攻撃を防ぐことが難しいのです。さらに、遠隔操作ツールの実行時には、一連の攻撃の中で正規ツールが利用されることもあり、プログラム単体のふるまいを監視するだけでは遠隔操作ツールを発見することが困難になります。
こうした状況にどう対処すべきなのでしょうか。その具体的な例としては、標的型攻撃で利用されるマルウェアが実際に取るふるまいを再現し、それを基にマルウェアを検知する仕組みが挙げられます。その実現には、実環境に影響がない仮想環境で、実行形式のプログラムやドキュメントファイルを実行させたり開いたりすることが必要になります。それを可能にするセキュリティ技術が「サンドボックス」です。
第2回は、未知の脅威への対策技術であるサンドボックスの仕組みについて、より詳しく説明します。
執筆者紹介
太田浩二(おおた・こうじ) トレンドマイクロ
2001年トレンドマイクロ入社。テクニカルサポートで主にネットワークアプライアンス製品を担当。その後製品サポートチームのマネージャを経て、2010年開発へ異動。相関分析を行うトレンドマイクロのクラウド型セキュリティ基盤「Trend Micro Smart Protection Network(SPN)」の1つを構成するWebレピュテーションサービスのプロジェクトマネージャーとして、2011年より1年間台湾に赴任。帰国後、マーケティング本部で製品のプロダクトマネージャをしながら、SPNおよび脅威検出における最新コア技術について、グローバル開発・マーケティング本部と連携し最新の情報発信を展開。
Copyright © ITmedia, Inc. All Rights Reserved.


「サンドボックス」にまつわる疑問を解く
既知の脅威を前提としたセキュリティ対策が限界に直面する中、未知の脅威への対処をうたう「サンドボックス」への注目度が高まりつつある。その可能性を探る。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
「IBM iはDXのボトルネック」は誤解 意外と知らない今風モダナイズの効果
-
5
「朝8時にバッチが終わらない」データ爆発の危機をJPX総研はどう乗り越えたか
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
AI導入後に発覚する「社内文書を読めない」問題 情シスは何を直せばいい?
-
8
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
AIの導入効果はどう測る? DMM.comのエンジニア組織に学ぶ効果検証のノウハウ
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー