




















「サンドボックス」にまつわる疑問を解く【第1回】
「標的型攻撃」がセキュリティの常識を変えた――“アンチウイルス死亡論”の真実(1/2 ページ)
「アンチウイルスソフトは死んだ」「2014年はセキュリティ対策の“敗北の年”」――。こうした発言の真意を読み解くと、従来のセキュリティ対策の課題と新たに求められる対策の姿が見えてくる。
 RSA Conference 2015の公式サイト。同イベントでは、RSA社長のヨーラン氏が「2014年は、セキュリティ対策を講じる側にとって“敗北の年”だった」と述べたという
2014年、セキュリティベンダー幹部が「アンチウイルスソフトは死んだ」とコメントしたという報道を聞いて、衝撃を受けた方も多いと思います。2015年4月に開催されたセキュリティ年次イベント「RSA Conference 2015」の基調講演では、米EMCのセキュリティ部門RSAの社長を務めるアミット・ヨラン氏が、「2014年は、セキュリティ対策を講じる側にとって“敗北の年”だった」と話したと報じられました。
2つの発言の真意は何でしょうか。昨今相次いで明るみに出ている標的型攻撃に対して、「有効なセキュリティ対策は存在しない」という意味でしょうか。筆者はそうではないと考えています。彼らが本当に伝えたかったことは、昨今の標的型攻撃対策には従来の防御手法だけでは限界があり、新たなアプローチが必要だということです。
併せて読みたいお薦め記事
標的型攻撃に国内組織も直面
“ウイルス対策死亡論”で変わるセキュリティ
標的型攻撃に挑む「サンドボックス」の進化
変遷する脅威――攻撃は「大規模」から「標的型」へ
トレンドマイクロは、2015年版のセキュリティリポート「国内標的型サイバー攻撃分析レポート」に、「『気付けない攻撃』の高度化が進む」というサブタイトルを付けました。昨今の標的型攻撃に対する注意喚起をするためです。
リポート内では、当社法人顧客の依頼により解析した不正プログラム(以下、マルウェア)のうち、標的型攻撃に利用される遠隔操作型マルウェアの割合が、第1四半期の16.4%から第4四半期の54.2%へと大きく増加傾向にあることを示しています。つまり、企業や組織に対するサイバー攻撃が、不特定多数に対する大規模感染ではなく、攻撃対象を絞った標的型に移行しているわけです。
さらにリポート内では、標的型攻撃のうち、従来のセキュリティ対策では発見できない未知の脅威については、侵入前提の対策が必要であることも述べています。すなわち、以前の大規模感染被害に対するアプローチから個別被害に対するアプローチに視点を変え、必要な対策を適切に実施することが、企業に今求められているのです。
未知の脅威と標的型攻撃の特徴
国内における標的型攻撃の特徴はどのようなものでしょうか。2014年の傾向を見てみると、以下の3点が挙げられます。
- 初期侵入の主流手段には「標的型メール」が利用される
- 内部活動には(Microsoftなどが提供する)正規ツールが利用される
- 国内のWebサイトを改ざんした遠隔操作用サーバが利用される
特徴1:初期侵入における「標的型メール」
まず、昨今の大規模情報漏えい事件でも盛んに取り沙汰されたものに、見た目だけでは怪しさを見抜くことが難しい、特定組織や個人に向けた攻撃用メール「標的型メール」が挙げられます。標的型メールには、社内向けの人事・採用に関する内容や、製品に関する問い合わせなど業務に関連しそうな内容が記載されています。
受信者が標的型メールに添付されたファイルを実行してしまうと、結果としてマルウェアに感染します。中には、攻撃者が受信者と何度かやりとりした後に、添付ファイルを開くパスワードを送信する「やりとり型」など、メールの内容やそのプロセスについても非常に巧妙化しています。
数年前は、「Microsoft Office」や「Adobe Acrobat」の脆弱性を悪用するコードを埋め込んだ文書ファイルが標的型メールに添付されるケースが多く見られました。しかし、最近はよりコストを抑えるため、実行形式のマルウェアを単純に圧縮し、ファイルの拡張子をOffice形式やAcrobat形式などのドキュメントファイルに偽装しただけのものが増えています。
2014年の標的型メールに添付されたファイルのうち、約7割は実行形式のファイルであったことが、当社の調査で判明しています(図1)。攻撃者は、技術的にコストを掛けるより、人を信用させるソーシャルエンジニアリングを活用することで標的組織/個人をだましていることが伺えます。
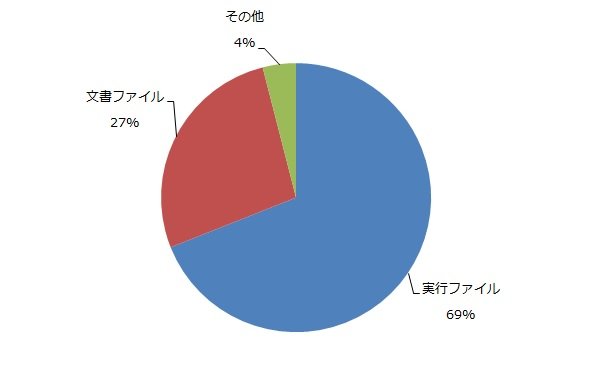 図1 2014年に標的型サイバー攻撃に利用されたファイル形式の割合(2015年トレンドマイクロ調べ)
Copyright © ITmedia, Inc. All Rights Reserved.


「サンドボックス」にまつわる疑問を解く
既知の脅威を前提としたセキュリティ対策が限界に直面する中、未知の脅威への対処をうたう「サンドボックス」への注目度が高まりつつある。その可能性を探る。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[富士ソフト株式会社] 受注業務は既に変革のステージ 出遅れて競争力を失わないためのDX戦略 -
市場調査・トレンド
[富士ソフト株式会社] 受注業務でありがち 「今は困っていない」と見直しを先送りにすることの弊害 -
製品資料
[富士ソフト株式会社] 「B2B EC」選定を製品比較から始めると迷走する理由 -
技術文書・技術解説
[SB C&S株式会社] 「Everpure FlashArray」技術詳細解説資料:概要から認証、サイジングまで解説 -
市場調査・トレンド
[セコムトラストシステムズ株式会社] EDR導入を成功に導くロードマップ:選定/稟議/運用のつまずきを防ぐコツ
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
2
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
3
IT業界の女性は9割が10年で消える 人材枯渇を招く“見えない壁”の正体
-
4
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
5
生成AIのルール整備が進む一方で活用は遅れがち? 日本企業のAI利用状況
-
6
脱VMwareの真実:データセンター大手がNutanixを選んだ「コスト以上の理由」
-
7
ChatGPTの「GPT」とは? 仕組みや用途など“ChatGPTの基本”を解説
-
8
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
9
使いやすさにこだわった電子カルテ「SimCLINIC T3」
-
10
どこでも通用するはずの情シス管理職が“詰む瞬間” 前もってしておくことは?
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
4
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
7
ランサムウェア攻撃“究極の対策”はこれだ
-
8
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
生成AIの活用を阻む「5つの壁」とは? AIネイティブ組織へ変革を遂げる方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー