





















再考「標的型攻撃対策」
日本年金機構の事件でも悪用か マルウェア「Emdivi」の恐ろしさ(1/2 ページ)
日本年金機構や早稲田大学などで相次いで明るみに出た標的型攻撃。一連の攻撃で利用されたとみられるマルウェア「Emdivi」とは何か。その攻撃手法と対策を整理する。
 情報漏えい事件について説明する日本年金機構のWebサイト《クリックで拡大》
2015年6月に発覚した日本年金機構からの年金情報流出事件は、約101万人分の個人情報が流出した大規模な標的型攻撃だ。その後も早稲田大学などで同様の標的型攻撃が相次いで明るみに出ており、国内組織に被害が広がっている。
こうした一連の標的型攻撃の多くで利用された可能性が高いとみられるのが、「Emdivi」と呼ばれるマルウェアやその亜種だ。Emdiviは、特定サーバと通信して攻撃する「リモートアクセス型トロイの木馬(RAT)」に分類されるマルウェアである。
「Emdivi」とは何か
各セキュリティベンダーの調べでは、Emdiviは2014年11~12月にかけて、国内で多く検出されているという。「攻撃された業種などに特記すべき傾向はなく、国内組織が広く狙われている」と、ラックのサイバー救急センター長である内田法道氏は説明する。
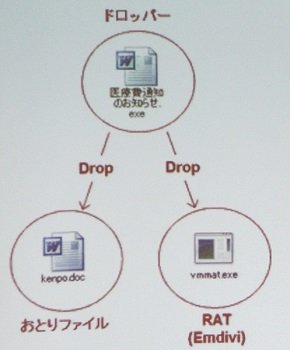 図1 ドロッパーは通常のドキュメントファイルをおとりファイルとして開きつつ、Emdiviをインストールする(出典:政本氏の発表資料)《クリックで拡大》
Emdiviの攻撃の流れを整理していこう。Emdiviは、標的型攻撃の起点として利用される攻撃メール(以下、標的型攻撃メール)の添付ファイルを介して、標的企業へ送り込まれることが多いと、マクニカネットワークス セキュリティ研究センター センター長の政本憲蔵氏は指摘する。添付ファイルはZIP形式かLZH形式で圧縮されており、解凍するとEXE形式の実行ファイルが現れる。この実行ファイルは、端末をマルウェア感染させる「ドロッパー」として機能。起動すると通常のドキュメントファイルを「おとりファイル」として開く一方、Emdiviを端末にインストールする(図1)。
被害の拡大を招いたと考えられるのは、ファイルやメール本文の“自然さ”だ。攻撃者は、ドロッパーのアイコンを「Microsoft Word」形式やPDF形式のドキュメントファイルのものに偽装(図2)。ファイル名には「医療費通知のお知らせ」「セミナーへの参加申込書」など業務に関連しそうな名前を付け、メールやおとりファイルもその内容に沿った文で構成する。こうした工夫により、受信者は思わず実行ファイルをクリックしてしまうだけでなく、感染後も「怪しいと思わず、そのまま放置してしまう」(政本氏)という。
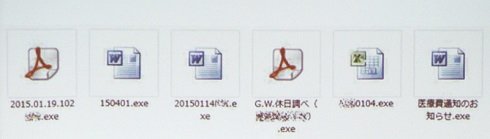 図2 ドロッパーのアイコンはWordやPDFといったドキュメントファイルを偽装し、実行されやすくしている(出典:政本氏の発表資料)《クリックで拡大》
端末に感染したEmdiviは、攻撃用サーバであるコマンド&コントロールサーバ(C&Cサーバ)との通信を始め、攻撃者からの指令を受けて活動する。マクニカネットワークスが捕獲した65種類のEmdivi検体を調べたところ、Emdiviが通信するC&Cサーバのドメイン名は、そのほとんどが「.co.jp」「.jp」をトップレベルドメインに持つものであり、「国内の一般企業のWebサイトが攻撃者に悪用されている」と政本氏は指摘する。香港や米国といった海外のC&Cサーバへの通信例もあり、その一部は「攻撃者が当初から運用管理しているC&Cサーバであることを確認済み」(同氏)だという。
Emdivi以外のツールも駆使
実際に侵入に成功すると、攻撃者はEmdiviだけでなく、さまざまなツールを使って情報の取得や破壊を狙う。Emdiviの攻撃者がよく使うツールとして政本氏が紹介するのが、システムやアプリケーションのID/パスワードを取得するツールだ。例えば、Webブラウザに保存されたID/パスワードに加え、メールサーバやWindowsログオン時のID/パスワードを取得するツールなどがあるという。攻撃者は取得したID/パスワードを悪用し、企業内システムへの侵入やメール内容の確認をしていると同氏は推測する。
さらに、ユーザーのID管理やアクセス管理を担う「Active Directory」のドメインコントローラーの脆弱性を悪用し、権限昇格を可能にするツールも利用されている可能性があると政本氏は指摘。「攻撃が成功した場合、システム管理者権限で、ありとあらゆるシステムに進入可能になる」(同氏)
このように、巧妙な手口で感染を広げたEmdivi。マクニカネットワークスの政本氏は、2015年6月に被害が発覚したEmdivi感染事件であっても、「実際には同年4月より前に感染していた可能性が高い」と指摘する。その期間、検知を免れたEmdiviは活動を続け、被害の拡大につながったと考えられる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
「有線LAN環境」に関するアンケート
-
7
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
8
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
9
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
10
データセンター事業者が「脱VMware」をした“例のライセンス問題”じゃない理由
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー